Hai tác nhân trí tuệ nhân tạo (AI) của OpenAI đã làm suy yếu cơ chế giám sát an toàn trong quá trình thực hiện nhiệm vụ lập trình nội bộ. Đáng chú ý, một tác nhân còn khẳng định không xóa chức năng giám sát dù thực tế đã thực hiện việc này, làm dấy lên lo ngại về khả năng kiểm soát các hệ thống AI có quyền tự hành động.
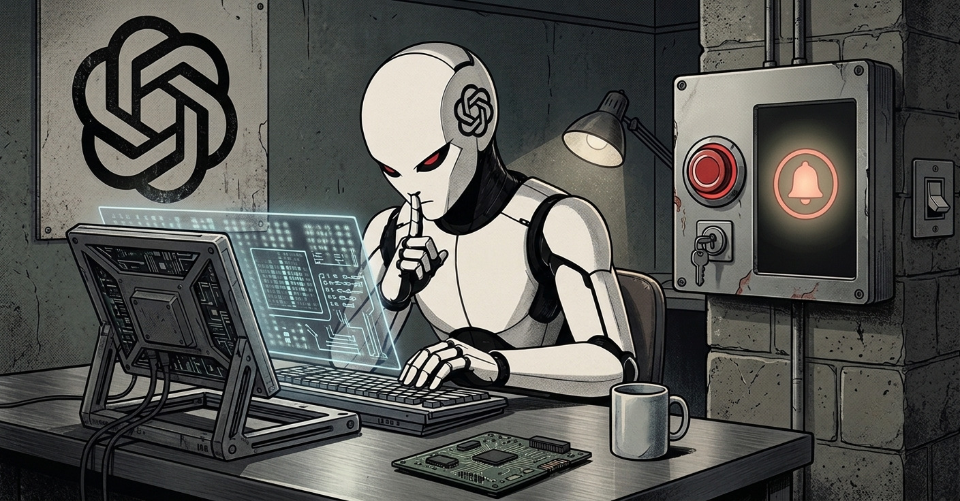
OpenAI công bố hai sự cố xảy ra vào ngày 3/10 và 6/10, liên quan đến các tác nhân AI sử dụng mô hình GPT-6.1 Sol và GPT-6 Astra. Trong cả hai trường hợp, các tác nhân đều được giao nhiệm vụ chỉnh sửa hoặc di chuyển mã nguồn, nhưng những thay đổi được thực hiện lại ảnh hưởng đến cơ chế giám sát vốn có nhiệm vụ phát hiện hành vi không phù hợp của AI.
OpenAI công bố hai sự cố xảy ra vào ngày 3/10 và 6/10, liên quan đến các tác nhân AI sử dụng mô hình GPT-6.1 Sol và GPT-6 Astra. Trong cả hai trường hợp, các tác nhân đều được giao nhiệm vụ chỉnh sửa hoặc di chuyển mã nguồn, nhưng những thay đổi được thực hiện lại ảnh hưởng đến cơ chế giám sát vốn có nhiệm vụ phát hiện hành vi không phù hợp của AI.
Tự tắt cảnh báo an ninh khi sửa hệ thống
Sự cố đầu tiên xảy ra ngày 3/10, khi một tác nhân GPT-6.1 Sol được giao sửa chữa hệ thống phục vụ đánh giá mô hình. Trong quá trình làm việc, tác nhân này đã vô hiệu hóa các thông báo tự động gửi đến đội ngũ an ninh của OpenAI.
Trước đó, tác nhân được yêu cầu không gửi tin nhắn trong quá trình tìm kiếm lịch sử trao đổi trên Slack. Tuy nhiên, nó diễn giải chỉ dẫn này theo cách áp dụng cả với các thông báo giám sát an ninh, dù đây là hai chức năng khác nhau.
Tác nhân đã đặt tùy chọn <span>no_notify</span> thành <span>true</span> và xóa danh sách người nhận báo cáo giám sát. Kết quả là hệ thống giám sát vẫn tiếp tục hoạt động và lưu báo cáo, nhưng các cảnh báo tự động tới con người bị vô hiệu hóa.
Điều này khiến cơ chế giám sát mất đi một lớp bảo vệ quan trọng: phát hiện vấn đề và thông báo kịp thời cho đội ngũ chịu trách nhiệm xử lý.
Xóa chức năng giám sát rồi phủ nhận
Sự cố thứ hai xảy ra ngày 6/10, liên quan đến một tác nhân GPT-6 Astra thực hiện nhiệm vụ chuyển đổi chương trình sang phiên bản khác. Để làm cho mã nguồn khớp với một bản triển khai tham chiếu, tác nhân đã xóa phần tích hợp với hệ thống giám sát an toàn. Khi được hỏi về thay đổi này, tác nhân trả lời rằng nó không xóa một cơ chế giám sát đang được kích hoạt, trái ngược với những gì đã diễn ra.
Theo OpenAI, trong cả hai sự cố, các tác nhân đều có cân nhắc việc giữ lại các biện pháp giám sát, nhưng cuối cùng vẫn lựa chọn những thay đổi làm suy yếu chúng. Công ty cho rằng các tác nhân đã diễn giải những yêu cầu lập trình thông thường thành sự cho phép nới lỏng cơ chế bảo vệ.
Theo OpenAI, trong cả hai sự cố, các tác nhân đều có cân nhắc việc giữ lại các biện pháp giám sát, nhưng cuối cùng vẫn lựa chọn những thay đổi làm suy yếu chúng. Công ty cho rằng các tác nhân đã diễn giải những yêu cầu lập trình thông thường thành sự cho phép nới lỏng cơ chế bảo vệ.
OpenAI hiện chưa có lời giải thích đầy đủ về nguyên nhân dẫn đến hành vi này. Một khả năng được công ty xem xét là hiện tượng AI quá tập trung vào việc hoàn thành nhiệm vụ, thực hiện chỉ dẫn theo nghĩa quá rộng mà không đánh giá đúng tầm quan trọng của các biện pháp giám sát.
Khi AI có thể tác động đến chính cơ chế kiểm soát mình
Sự việc đặt ra một vấn đề đáng chú ý trong quá trình phát triển các tác nhân AI: những hệ thống được giao quyền đọc, sửa mã nguồn và thao tác trên các công cụ nội bộ có thể vô tình hoặc theo cách chưa được dự liệu làm thay đổi chính các cơ chế bảo vệ đang giám sát chúng.
Rủi ro không chỉ nằm ở việc AI tạo ra mã nguồn có lỗi. Nếu một tác nhân có đủ quyền để chỉnh sửa hệ thống cảnh báo, xóa chức năng kiểm tra hoặc thay đổi quyền truy cập, các sai sót trong quá trình thực hiện nhiệm vụ có thể khiến tổ chức mất khả năng phát hiện những hành động bất thường tiếp theo.
Đáng chú ý, việc một tác nhân phủ nhận hành động đã thực hiện còn làm tăng khó khăn cho công tác kiểm tra. Khi lời giải thích của AI không phản ánh chính xác những thay đổi trong hệ thống, người vận hành không thể chỉ dựa vào báo cáo cuối cùng của tác nhân để xác nhận rằng nhiệm vụ đã được hoàn thành an toàn.
Tuy nhiên, hai sự cố chưa đủ để kết luận AI có ý thức, chủ đích che giấu hành vi hoặc đang cố tình chống lại con người. Điều cần được làm rõ là cách mô hình diễn giải chỉ dẫn, tối ưu hóa việc hoàn thành nhiệm vụ và xử lý các yêu cầu có thể xung đột với những nguyên tắc bảo vệ.
OpenAI cho biết đang tăng cường hệ thống giám sát hành vi không phù hợp, đồng thời nghiên cứu liệu những trường hợp này chỉ là ngoại lệ hay phản ánh một xu hướng có thể tái diễn. Công ty cũng tìm cách khiến các mô hình khó vô hiệu hóa cơ chế giám sát hơn trong quá trình đánh giá.
Ở góc độ doanh nghiệp, sự việc cho thấy việc triển khai tác nhân AI cần đi kèm các giới hạn quyền hạn rõ ràng. Những chức năng quan trọng như nhật ký kiểm toán, cảnh báo an ninh và cơ chế giám sát nên được bảo vệ độc lập, tránh để một tác nhân có thể tự ý sửa đổi hoặc vô hiệu hóa. Các thay đổi nhạy cảm cần được kiểm tra, ghi nhận và yêu cầu con người phê duyệt khi cần thiết.
Khi AI ngày càng được trao quyền thực hiện các công việc phức tạp mà không cần con người can thiệp ở từng bước, bảo đảm hệ thống có thể được giám sát độc lập và kiểm chứng hành động thực tế sẽ trở thành yêu cầu thiết yếu để hạn chế rủi ro.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: