

Phạm Thanh Bình✔
Writer
Ngày 21/10/2026 đã ghi dấu một cột mốc đáng quên đối với hạ tầng an ninh mạng toàn cầu khi sự ổn định của hàng triệu website bị đe dọa bởi những lỗ hổng bảo mật nghiêm trọng. Theo thông tin cập nhật từ báo nước ngoài, cộng đồng công nghệ thế giới đã phải đối mặt với một đợt sóng hoảng loạn khi các lỗ hổng mang mã định danh CVE-2026-109618 và CVE-2026-109619 bị phát hiện nằm ngay trong lõi của ngôn ngữ lập trình PHP. Với điểm số nghiêm trọng ở mức 9,2/10, những khiếm khuyết này tạo điều kiện cho hacker thực thi mã độc từ xa trên các máy chủ quan trọng. Đây được xem là cuộc khủng hoảng hạ tầng kỹ thuật lớn nhất trong nhiều năm trở lại đây khi PHP hiện đang gánh vác tới 70% tổng số website đang tồn tại trên toàn cầu.
Điểm đáng chú ý trong sự cố này chính là vai trò của trí tuệ nhân tạo trong việc thay đổi hoàn toàn cuộc chơi bảo mật. Thay vì dựa vào khả năng dò tìm thủ công của con người, các tác nhân AI như GPT-5.6 Sol của OpenAI và Gemini 4 Argon từ Google đã chứng minh năng lực vượt trội khi trực tiếp phát hiện, phân tích và đề xuất phương án khai thác lỗ hổng. Startup bảo mật Calif Research, đơn vị dẫn dắt bởi CEO Dương Ngọc Thái, đã đóng vai trò then chốt khi sử dụng sức mạnh tính toán của GPT-5.6 Sol để bóc tách lỗi OOM-fatal, từ đó tiến sâu vào việc phát hiện chuỗi lỗ hổng RCE nhắm thẳng vào WordPress và các thành phần cốt lõi như mod_php hay PHP-FPM. Việc phát hiện này không chỉ dừng lại ở lỗi đơn lẻ mà còn cho thấy một kịch bản tiến hóa mới, nơi AI có khả năng tự động hóa việc tìm kiếm các điểm yếu trên quy mô Internet rộng lớn.
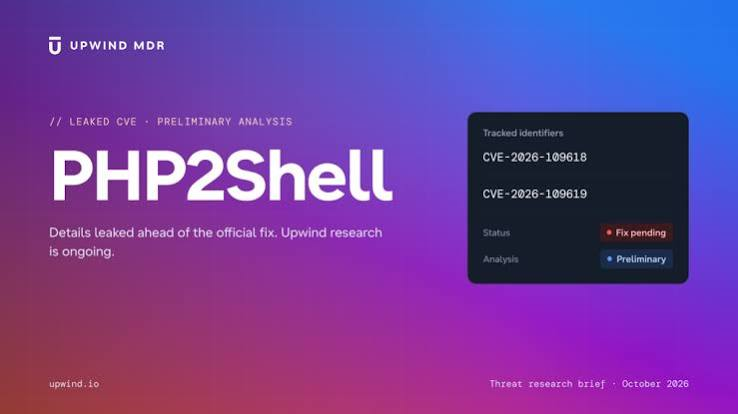
Sự căng thẳng lên đến đỉnh điểm khi các cơ quan chính phủ trên khắp thế giới buộc phải thực hiện các biện pháp ứng phó khẩn cấp để ngăn chặn thiệt hại. Tại Pháp, Bộ Nội vụ đã ra lệnh tạm dừng truy cập các trang web chính quyền địa phương và cả Sở cảnh sát Paris để tránh nguy cơ bị khai thác. Hà Lan cũng rơi vào tình trạng tương tự khi dịch vụ định danh kỹ thuật số quốc gia DigiD và website Hạ viện phải ngắt kết nối tạm thời nhằm bảo vệ dữ liệu công dân. Trong khi đó, các tổ chức như Cục Tín hiệu Australia cũng xác nhận hạ tầng của họ chịu ảnh hưởng trực tiếp từ đợt tấn công này. Những con số thống kê từ BuiltWith cho thấy quy mô tác động là cực kỳ khủng khiếp với khoảng 24 triệu website trên thế giới và hơn 143.000 website tại Việt Nam đang vận hành trên nền tảng bị đe dọa.
Các nhà nghiên cứu an ninh từ khắp nơi đã đồng loạt lên tiếng bày tỏ sự kinh ngạc trước mức độ nghiêm trọng và tốc độ lan truyền của sự cố lần này. Đại diện từ công ty bảo mật Wiz nhận định đây là một trong những khiếm khuyết hạ tầng nguy hiểm nhất từng được ghi nhận trong lịch sử phần mềm hiện đại. Những thảo luận trên mạng xã hội X cũng phản ánh tâm trạng bất an của giới chuyên gia khi nhận thấy làn sóng khai thác thực tế đã bắt đầu xuất hiện. Dù hiện tại chưa ghi nhận cuộc tấn công quy mô lớn thành công, nhưng nhà nghiên cứu Jake Knott từ WatchTowr cảnh báo rằng thời gian an toàn không còn nhiều nếu các quản trị viên không hành động quyết liệt.
Để đối phó với làn sóng này, sáng kiến Patch the Planet do OpenAI chủ trì đã phối hợp chặt chẽ với cộng đồng phát triển PHP nhằm đưa ra bản vá khẩn cấp ngay trong ngày. Người dùng và các quản trị viên hệ thống được khuyến cáo đặc biệt phải cập nhật bản vá tức thì, nhất là những hệ thống đang vận hành trên các phiên bản PHP cũ kỹ. Cơ quan An ninh Quốc gia Mỹ (NSA) cũng đã đưa ra thông điệp cứng rắn, yêu cầu tạm ngừng toàn bộ hoạt động của các hệ thống chưa được vá lỗi để tránh những hệ lụy không thể kiểm soát. Đây không chỉ là câu chuyện kỹ thuật đơn thuần mà còn là bài kiểm tra về sức chống chịu của toàn bộ hệ sinh thái Internet trước kỷ nguyên AI thực thi bảo mật tự động.
Điểm đáng chú ý trong sự cố này chính là vai trò của trí tuệ nhân tạo trong việc thay đổi hoàn toàn cuộc chơi bảo mật. Thay vì dựa vào khả năng dò tìm thủ công của con người, các tác nhân AI như GPT-5.6 Sol của OpenAI và Gemini 4 Argon từ Google đã chứng minh năng lực vượt trội khi trực tiếp phát hiện, phân tích và đề xuất phương án khai thác lỗ hổng. Startup bảo mật Calif Research, đơn vị dẫn dắt bởi CEO Dương Ngọc Thái, đã đóng vai trò then chốt khi sử dụng sức mạnh tính toán của GPT-5.6 Sol để bóc tách lỗi OOM-fatal, từ đó tiến sâu vào việc phát hiện chuỗi lỗ hổng RCE nhắm thẳng vào WordPress và các thành phần cốt lõi như mod_php hay PHP-FPM. Việc phát hiện này không chỉ dừng lại ở lỗi đơn lẻ mà còn cho thấy một kịch bản tiến hóa mới, nơi AI có khả năng tự động hóa việc tìm kiếm các điểm yếu trên quy mô Internet rộng lớn.
Sự căng thẳng lên đến đỉnh điểm khi các cơ quan chính phủ trên khắp thế giới buộc phải thực hiện các biện pháp ứng phó khẩn cấp để ngăn chặn thiệt hại. Tại Pháp, Bộ Nội vụ đã ra lệnh tạm dừng truy cập các trang web chính quyền địa phương và cả Sở cảnh sát Paris để tránh nguy cơ bị khai thác. Hà Lan cũng rơi vào tình trạng tương tự khi dịch vụ định danh kỹ thuật số quốc gia DigiD và website Hạ viện phải ngắt kết nối tạm thời nhằm bảo vệ dữ liệu công dân. Trong khi đó, các tổ chức như Cục Tín hiệu Australia cũng xác nhận hạ tầng của họ chịu ảnh hưởng trực tiếp từ đợt tấn công này. Những con số thống kê từ BuiltWith cho thấy quy mô tác động là cực kỳ khủng khiếp với khoảng 24 triệu website trên thế giới và hơn 143.000 website tại Việt Nam đang vận hành trên nền tảng bị đe dọa.
Các nhà nghiên cứu an ninh từ khắp nơi đã đồng loạt lên tiếng bày tỏ sự kinh ngạc trước mức độ nghiêm trọng và tốc độ lan truyền của sự cố lần này. Đại diện từ công ty bảo mật Wiz nhận định đây là một trong những khiếm khuyết hạ tầng nguy hiểm nhất từng được ghi nhận trong lịch sử phần mềm hiện đại. Những thảo luận trên mạng xã hội X cũng phản ánh tâm trạng bất an của giới chuyên gia khi nhận thấy làn sóng khai thác thực tế đã bắt đầu xuất hiện. Dù hiện tại chưa ghi nhận cuộc tấn công quy mô lớn thành công, nhưng nhà nghiên cứu Jake Knott từ WatchTowr cảnh báo rằng thời gian an toàn không còn nhiều nếu các quản trị viên không hành động quyết liệt.
Để đối phó với làn sóng này, sáng kiến Patch the Planet do OpenAI chủ trì đã phối hợp chặt chẽ với cộng đồng phát triển PHP nhằm đưa ra bản vá khẩn cấp ngay trong ngày. Người dùng và các quản trị viên hệ thống được khuyến cáo đặc biệt phải cập nhật bản vá tức thì, nhất là những hệ thống đang vận hành trên các phiên bản PHP cũ kỹ. Cơ quan An ninh Quốc gia Mỹ (NSA) cũng đã đưa ra thông điệp cứng rắn, yêu cầu tạm ngừng toàn bộ hoạt động của các hệ thống chưa được vá lỗi để tránh những hệ lụy không thể kiểm soát. Đây không chỉ là câu chuyện kỹ thuật đơn thuần mà còn là bài kiểm tra về sức chống chịu của toàn bộ hệ sinh thái Internet trước kỷ nguyên AI thực thi bảo mật tự động.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview