

Duy Linh✔
Writer
Các công cụ chống phát hiện trình duyệt đang tạo ra thách thức mới đối với hoạt động bảo vệ tài khoản trực tuyến. Bằng cách tạo nhiều hồ sơ trình duyệt với dấu vân tay kỹ thuật số khác nhau, những công cụ này có thể giúp kẻ gian vận hành hàng nghìn tài khoản mạng xã hội trông như không có liên quan đến nhau. Khi kết hợp với máy chủ proxy, tự động hóa và trí tuệ nhân tạo (AI), chúng có thể làm giảm công sức cần thiết để triển khai các hoạt động gian lận trên quy mô lớn.

Nghiên cứu của Check Point Research tập trung vào ba nền tảng thương mại gồm Kameleo, AdsPower và MultiLogin. Đây đều là những công cụ có ứng dụng hợp pháp trong tiếp thị, thương mại điện tử và bảo vệ quyền riêng tư. Tuy nhiên, các nhà nghiên cứu cũng phát hiện chúng được nhắc đến trên những diễn đàn và chợ đen tội phạm, liên quan đến các hoạt động như chiếm đoạt tài khoản, gian lận thanh toán, làm giả hồ sơ vay vốn và tạo hàng loạt tài khoản để phục vụ quảng cáo gian lận.
Vấn đề không nằm ở việc những công cụ này mặc nhiên là phần mềm độc hại, mà ở cách chúng có thể bị kết hợp với các nguồn dữ liệu bị đánh cắp và hệ thống tự động hóa để phục vụ mục đích bất chính.
Thông thường, các tín hiệu trên góp phần giúp nền tảng nhận diện thiết bị, đánh giá mức độ đáng tin cậy của phiên truy cập và phát hiện những hoạt động bất thường. Tuy nhiên, trình duyệt chống phát hiện cho phép người dùng tạo nhiều hồ sơ riêng biệt, trong đó các thông số kỹ thuật được điều chỉnh để mỗi hồ sơ thể hiện một dấu vân tay khác nhau.
Khi kết hợp với dịch vụ proxy, các hồ sơ này còn có thể hiển thị như thể đang kết nối từ những vị trí mạng khác nhau. Điều đó khiến các nền tảng khó xác định mối liên hệ giữa nhiều tài khoản nếu chỉ dựa vào thông tin thiết bị, địa chỉ mạng hoặc một số dấu hiệu nhận dạng riêng lẻ.
Dù vậy, trình duyệt chống phát hiện không khiến tài khoản trở nên hoàn toàn vô hình. Chúng chủ yếu làm giảm độ tin cậy của một số tín hiệu nhận dạng thường được sử dụng để phát hiện hành vi đáng ngờ. Các nền tảng vẫn cần xem xét thêm những dữ liệu khác để xác định liệu nhiều tài khoản có đang được vận hành bởi cùng một đối tượng hay không.
Theo Check Point, nguy cơ gia tăng khi các công cụ này được kết hợp với khả năng tự động hóa và tích hợp AI. Sự kết hợp đó có thể giúp giảm đáng kể thời gian và công sức cần thiết để quản lý nhiều danh tính trực tuyến, đồng thời mở rộng quy mô gian lận tài khoản hoặc các chiến dịch gây ảnh hưởng có phối hợp.
Một yếu tố đáng chú ý là khả năng kết nối AI với những công cụ bên ngoài. AdsPower quảng bá máy chủ MCP, cho phép các hệ thống AI kết nối với API cục bộ của nền tảng và hỗ trợ thực hiện những tác vụ tự động hóa trình duyệt.
MCP, viết tắt của Model Context Protocol (Giao thức Ngữ cảnh Mô hình), là tiêu chuẩn dùng để kết nối các mô hình AI với công cụ và dịch vụ bên ngoài. Khi được tích hợp vào quy trình vận hành nhiều hồ sơ trình duyệt, công nghệ này có thể hỗ trợ tự động hóa một số công việc vốn phải thực hiện thủ công.
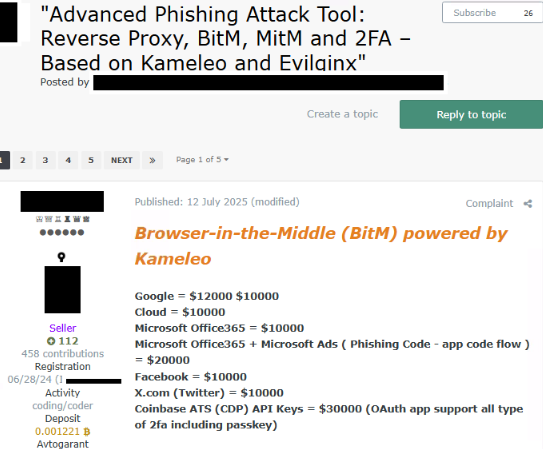
Một bài đăng trên diễn đàn ngầm về tin tặc bằng tiếng Nga giới thiệu Kameleo như một thành phần của bộ công cụ lừa đảo Browser-in-the-Middle (Nguồn: Check Point).
Check Point cảnh báo rằng nội dung do AI tạo ra, khi kết hợp với khả năng tự động hóa, có thể giúp người vận hành phân phối tài liệu trên nhiều hồ sơ khác nhau mà không cần dành quá nhiều thời gian cho từng tài khoản.
Tuy nhiên, việc nhắc đến các trình duyệt tương thích với Gemini cần được hiểu là vấn đề tương thích công nghệ, không phải bằng chứng cho thấy sản phẩm Gemini của Google có hại hoặc đã được chứng minh là công cụ điều khiển một chiến dịch tấn công cụ thể.
Tài liệu của AdsPower mô tả khả năng hỗ trợ MCP với Claude Desktop, Cursor và các công cụ tương thích khác, nhưng không đề cập đến Gemini. Trang web của nền tảng này cũng quảng bá những tích hợp với tác nhân AI và các kịch bản tự động hóa.
Ngoài ra, Check Point cho biết cookie phiên bị đánh cắp có thể được nhập vào hồ sơ trình duyệt. Trong một số trường hợp, điều này có khả năng giúp kẻ tấn công truy cập tài khoản đã được xác thực mà không cần kích hoạt một sự kiện đăng nhập thông thường.
Cookie phiên là dữ liệu giúp duy trì trạng thái đăng nhập sau khi người dùng xác thực thành công. Nếu bị đánh cắp và sử dụng trái phép, dữ liệu này có thể trở thành phương tiện chiếm đoạt phiên truy cập, ngay cả khi kẻ tấn công không trực tiếp thực hiện quy trình đăng nhập như người dùng bình thường.
Các nhà nghiên cứu cũng ghi nhận những dấu hiệu cho thấy hệ sinh thái tội phạm xung quanh các công cụ chống phát hiện đang mở rộng. Báo cáo dẫn lại các quảng cáo trên diễn đàn ngầm về dịch vụ thu thập thông tin đăng nhập, xuất dữ liệu phiên bị đánh cắp sang trình duyệt chống phát hiện và phần mềm độc hại được quảng cáo là tương thích với nhiều nền tảng trình duyệt.
Một bài đăng trên diễn đàn tin tặc bằng tiếng Nga còn giới thiệu Kameleo như một thành phần trong bộ công cụ lừa đảo Browser-in-the-Middle. Trong kiểu tấn công này, máy chủ lừa đảo hướng dẫn trình duyệt chống phát hiện tạo hồ sơ mới cho nạn nhân, gán một máy chủ proxy dân cư tại quốc gia của họ và thiết lập dấu vân tay thiết bị mới.
Các công cụ quản lý tài khoản nói trên hỗ trợ nhiều nền tảng thuộc những lĩnh vực khác nhau, từ mạng xã hội, thương mại điện tử đến dịch vụ tài chính và mạng lưới chuyên nghiệp. Những nền tảng được đề cập bao gồm Facebook, Amazon, LinkedIn, X, PayPal và Google.
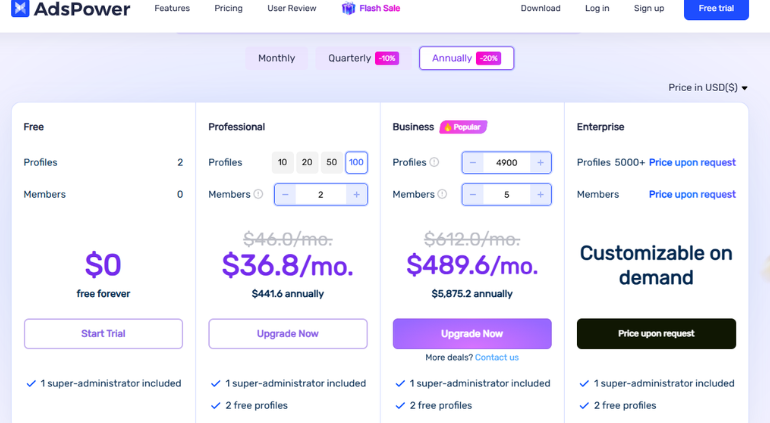
Bảng giá của AdsPower phản ánh quy mô hoạt động dự kiến, với các gói doanh nghiệp hỗ trợ hơn 5.000 hồ sơ có sẵn theo yêu cầu (Nguồn: Check Point).
Quy mô mà các công cụ này hướng đến cũng thể hiện qua các gói dịch vụ thương mại. Theo thông tin được Check Point dẫn lại, AdsPower cung cấp các gói doanh nghiệp hỗ trợ hơn 5.000 hồ sơ theo yêu cầu. Khả năng quản lý số lượng lớn hồ sơ không tự nó chứng minh hành vi phạm pháp, nhưng cho thấy những công cụ này có thể được sử dụng để vận hành nhiều danh tính trực tuyến cùng lúc.
Check Point cho biết các đối tượng tấn công còn sử dụng cấu hình trình duyệt chống phát hiện cùng proxy dân cư, công cụ giải CAPTCHA và công cụ vượt qua xác minh danh tính trong một chiến dịch nhắm vào các sàn giao dịch tiền điện tử và thị trường tài chính. Báo cáo dẫn nguồn cho thông tin này là báo cáo tình báo mối đe dọa tháng 9/2026 của Anthropic.
Những tài khoản vượt qua được các bước kiểm tra ban đầu và tích lũy lịch sử hoạt động bình thường có thể khó bị phát hiện hơn trước khi bị sử dụng vào mục đích gian lận. Nếu hệ thống bảo vệ chủ yếu dựa vào tính nhất quán của thiết bị hoặc những dấu hiệu nhận dạng cơ bản, các hồ sơ có dấu vân tay được thay đổi có thể làm giảm hiệu quả của những biện pháp kiểm soát đó.
Check Point nhấn mạnh rằng phần mềm chống phát hiện vẫn có những mục đích sử dụng hợp pháp. Rủi ro chủ yếu xuất hiện khi tội phạm kết hợp các tính năng che giấu danh tính với thông tin đăng nhập bị đánh cắp, máy chủ proxy và các quy trình tự động hóa.
Đối với các tổ chức, các nhà nghiên cứu khuyến nghị không nên chỉ đánh giá hoạt động của từng tài khoản một cách riêng lẻ. Thay vào đó, doanh nghiệp cần xem xét cả cơ sở hạ tầng và tín hiệu phiên truy cập để nhận diện những mối liên hệ đáng ngờ.
Các dấu hiệu cần được chú ý bao gồm việc sử dụng proxy trên quy mô lớn, hoạt động bất thường của cookie phiên và những biểu hiện cho thấy tài khoản đang sử dụng một phiên đã được xác thực từ trước. Doanh nghiệp cũng nên đánh giá lại các biện pháp kiểm soát gian lận phụ thuộc quá nhiều vào tính nhất quán của thiết bị.
Mối lo ngại lớn nhất là sự thay đổi về quy mô vận hành. Khi tự động hóa được kết hợp với các công cụ quản lý danh tính và AI, thời gian cũng như trình độ chuyên môn cần thiết để duy trì hàng loạt tài khoản trực tuyến có thể giảm xuống. Điều này khiến những hoạt động gian lận vốn đòi hỏi nhiều nhân lực trở nên dễ mở rộng hơn.
Tuy nhiên, các phát hiện của Check Point không có nghĩa mọi người sử dụng trình duyệt chống phát hiện đều có ý đồ xấu. Chúng cũng không chứng minh rằng chỉ riêng AI đã đủ khả năng vượt qua các biện pháp phòng thủ của nền tảng.
Cảnh báo cốt lõi là các công cụ che giấu danh tính, khi kết hợp với quy trình làm việc được hỗ trợ bởi AI và cơ sở hạ tầng tội phạm, có thể khiến việc phát hiện gian lận cũng như các chiến dịch thao túng có tổ chức trở nên khó khăn hơn. Vì vậy, việc tăng cường giám sát hoạt động tài khoản, đánh giá tín hiệu phiên truy cập và xem xét mối liên hệ giữa nhiều tài khoản là những hướng quan trọng để nâng cao khả năng phát hiện hành vi lạm dụng.
Nghiên cứu của Check Point Research tập trung vào ba nền tảng thương mại gồm Kameleo, AdsPower và MultiLogin. Đây đều là những công cụ có ứng dụng hợp pháp trong tiếp thị, thương mại điện tử và bảo vệ quyền riêng tư. Tuy nhiên, các nhà nghiên cứu cũng phát hiện chúng được nhắc đến trên những diễn đàn và chợ đen tội phạm, liên quan đến các hoạt động như chiếm đoạt tài khoản, gian lận thanh toán, làm giả hồ sơ vay vốn và tạo hàng loạt tài khoản để phục vụ quảng cáo gian lận.
Vấn đề không nằm ở việc những công cụ này mặc nhiên là phần mềm độc hại, mà ở cách chúng có thể bị kết hợp với các nguồn dữ liệu bị đánh cắp và hệ thống tự động hóa để phục vụ mục đích bất chính.
Cách trình duyệt chống phát hiện giúp tạo ra hàng nghìn danh tính trực tuyến
Dấu vân tay trình duyệt là tập hợp các tín hiệu kỹ thuật mà website có thể sử dụng để phân biệt thiết bị hoặc trình duyệt của người dùng. Những tín hiệu này có thể bao gồm độ phân giải màn hình, múi giờ, phông chữ, thông tin tác nhân người dùng (user agent) và dữ liệu đầu ra từ Canvas hoặc WebGL.Thông thường, các tín hiệu trên góp phần giúp nền tảng nhận diện thiết bị, đánh giá mức độ đáng tin cậy của phiên truy cập và phát hiện những hoạt động bất thường. Tuy nhiên, trình duyệt chống phát hiện cho phép người dùng tạo nhiều hồ sơ riêng biệt, trong đó các thông số kỹ thuật được điều chỉnh để mỗi hồ sơ thể hiện một dấu vân tay khác nhau.
Khi kết hợp với dịch vụ proxy, các hồ sơ này còn có thể hiển thị như thể đang kết nối từ những vị trí mạng khác nhau. Điều đó khiến các nền tảng khó xác định mối liên hệ giữa nhiều tài khoản nếu chỉ dựa vào thông tin thiết bị, địa chỉ mạng hoặc một số dấu hiệu nhận dạng riêng lẻ.
Dù vậy, trình duyệt chống phát hiện không khiến tài khoản trở nên hoàn toàn vô hình. Chúng chủ yếu làm giảm độ tin cậy của một số tín hiệu nhận dạng thường được sử dụng để phát hiện hành vi đáng ngờ. Các nền tảng vẫn cần xem xét thêm những dữ liệu khác để xác định liệu nhiều tài khoản có đang được vận hành bởi cùng một đối tượng hay không.
Theo Check Point, nguy cơ gia tăng khi các công cụ này được kết hợp với khả năng tự động hóa và tích hợp AI. Sự kết hợp đó có thể giúp giảm đáng kể thời gian và công sức cần thiết để quản lý nhiều danh tính trực tuyến, đồng thời mở rộng quy mô gian lận tài khoản hoặc các chiến dịch gây ảnh hưởng có phối hợp.
Một yếu tố đáng chú ý là khả năng kết nối AI với những công cụ bên ngoài. AdsPower quảng bá máy chủ MCP, cho phép các hệ thống AI kết nối với API cục bộ của nền tảng và hỗ trợ thực hiện những tác vụ tự động hóa trình duyệt.
MCP, viết tắt của Model Context Protocol (Giao thức Ngữ cảnh Mô hình), là tiêu chuẩn dùng để kết nối các mô hình AI với công cụ và dịch vụ bên ngoài. Khi được tích hợp vào quy trình vận hành nhiều hồ sơ trình duyệt, công nghệ này có thể hỗ trợ tự động hóa một số công việc vốn phải thực hiện thủ công.
Một bài đăng trên diễn đàn ngầm về tin tặc bằng tiếng Nga giới thiệu Kameleo như một thành phần của bộ công cụ lừa đảo Browser-in-the-Middle (Nguồn: Check Point).
Check Point cảnh báo rằng nội dung do AI tạo ra, khi kết hợp với khả năng tự động hóa, có thể giúp người vận hành phân phối tài liệu trên nhiều hồ sơ khác nhau mà không cần dành quá nhiều thời gian cho từng tài khoản.
Tuy nhiên, việc nhắc đến các trình duyệt tương thích với Gemini cần được hiểu là vấn đề tương thích công nghệ, không phải bằng chứng cho thấy sản phẩm Gemini của Google có hại hoặc đã được chứng minh là công cụ điều khiển một chiến dịch tấn công cụ thể.
Tài liệu của AdsPower mô tả khả năng hỗ trợ MCP với Claude Desktop, Cursor và các công cụ tương thích khác, nhưng không đề cập đến Gemini. Trang web của nền tảng này cũng quảng bá những tích hợp với tác nhân AI và các kịch bản tự động hóa.
Ngoài ra, Check Point cho biết cookie phiên bị đánh cắp có thể được nhập vào hồ sơ trình duyệt. Trong một số trường hợp, điều này có khả năng giúp kẻ tấn công truy cập tài khoản đã được xác thực mà không cần kích hoạt một sự kiện đăng nhập thông thường.
Cookie phiên là dữ liệu giúp duy trì trạng thái đăng nhập sau khi người dùng xác thực thành công. Nếu bị đánh cắp và sử dụng trái phép, dữ liệu này có thể trở thành phương tiện chiếm đoạt phiên truy cập, ngay cả khi kẻ tấn công không trực tiếp thực hiện quy trình đăng nhập như người dùng bình thường.
Các nhà nghiên cứu cũng ghi nhận những dấu hiệu cho thấy hệ sinh thái tội phạm xung quanh các công cụ chống phát hiện đang mở rộng. Báo cáo dẫn lại các quảng cáo trên diễn đàn ngầm về dịch vụ thu thập thông tin đăng nhập, xuất dữ liệu phiên bị đánh cắp sang trình duyệt chống phát hiện và phần mềm độc hại được quảng cáo là tương thích với nhiều nền tảng trình duyệt.
Một bài đăng trên diễn đàn tin tặc bằng tiếng Nga còn giới thiệu Kameleo như một thành phần trong bộ công cụ lừa đảo Browser-in-the-Middle. Trong kiểu tấn công này, máy chủ lừa đảo hướng dẫn trình duyệt chống phát hiện tạo hồ sơ mới cho nạn nhân, gán một máy chủ proxy dân cư tại quốc gia của họ và thiết lập dấu vân tay thiết bị mới.
Các công cụ quản lý tài khoản nói trên hỗ trợ nhiều nền tảng thuộc những lĩnh vực khác nhau, từ mạng xã hội, thương mại điện tử đến dịch vụ tài chính và mạng lưới chuyên nghiệp. Những nền tảng được đề cập bao gồm Facebook, Amazon, LinkedIn, X, PayPal và Google.
Bảng giá của AdsPower phản ánh quy mô hoạt động dự kiến, với các gói doanh nghiệp hỗ trợ hơn 5.000 hồ sơ có sẵn theo yêu cầu (Nguồn: Check Point).
Quy mô mà các công cụ này hướng đến cũng thể hiện qua các gói dịch vụ thương mại. Theo thông tin được Check Point dẫn lại, AdsPower cung cấp các gói doanh nghiệp hỗ trợ hơn 5.000 hồ sơ theo yêu cầu. Khả năng quản lý số lượng lớn hồ sơ không tự nó chứng minh hành vi phạm pháp, nhưng cho thấy những công cụ này có thể được sử dụng để vận hành nhiều danh tính trực tuyến cùng lúc.
Nguy cơ đối với doanh nghiệp và cách phát hiện hoạt động gian lận
Phạm vi rủi ro không chỉ giới hạn ở việc tạo tài khoản mạng xã hội giả. Hậu quả tiềm tàng còn bao gồm lừa đảo trực tuyến, chiếm đoạt tài khoản, giao dịch gian lận và những nỗ lực phối hợp nhằm thao túng các cuộc thảo luận trên internet.Check Point cho biết các đối tượng tấn công còn sử dụng cấu hình trình duyệt chống phát hiện cùng proxy dân cư, công cụ giải CAPTCHA và công cụ vượt qua xác minh danh tính trong một chiến dịch nhắm vào các sàn giao dịch tiền điện tử và thị trường tài chính. Báo cáo dẫn nguồn cho thông tin này là báo cáo tình báo mối đe dọa tháng 9/2026 của Anthropic.
Những tài khoản vượt qua được các bước kiểm tra ban đầu và tích lũy lịch sử hoạt động bình thường có thể khó bị phát hiện hơn trước khi bị sử dụng vào mục đích gian lận. Nếu hệ thống bảo vệ chủ yếu dựa vào tính nhất quán của thiết bị hoặc những dấu hiệu nhận dạng cơ bản, các hồ sơ có dấu vân tay được thay đổi có thể làm giảm hiệu quả của những biện pháp kiểm soát đó.
Check Point nhấn mạnh rằng phần mềm chống phát hiện vẫn có những mục đích sử dụng hợp pháp. Rủi ro chủ yếu xuất hiện khi tội phạm kết hợp các tính năng che giấu danh tính với thông tin đăng nhập bị đánh cắp, máy chủ proxy và các quy trình tự động hóa.
Đối với các tổ chức, các nhà nghiên cứu khuyến nghị không nên chỉ đánh giá hoạt động của từng tài khoản một cách riêng lẻ. Thay vào đó, doanh nghiệp cần xem xét cả cơ sở hạ tầng và tín hiệu phiên truy cập để nhận diện những mối liên hệ đáng ngờ.
Các dấu hiệu cần được chú ý bao gồm việc sử dụng proxy trên quy mô lớn, hoạt động bất thường của cookie phiên và những biểu hiện cho thấy tài khoản đang sử dụng một phiên đã được xác thực từ trước. Doanh nghiệp cũng nên đánh giá lại các biện pháp kiểm soát gian lận phụ thuộc quá nhiều vào tính nhất quán của thiết bị.
Mối lo ngại lớn nhất là sự thay đổi về quy mô vận hành. Khi tự động hóa được kết hợp với các công cụ quản lý danh tính và AI, thời gian cũng như trình độ chuyên môn cần thiết để duy trì hàng loạt tài khoản trực tuyến có thể giảm xuống. Điều này khiến những hoạt động gian lận vốn đòi hỏi nhiều nhân lực trở nên dễ mở rộng hơn.
Tuy nhiên, các phát hiện của Check Point không có nghĩa mọi người sử dụng trình duyệt chống phát hiện đều có ý đồ xấu. Chúng cũng không chứng minh rằng chỉ riêng AI đã đủ khả năng vượt qua các biện pháp phòng thủ của nền tảng.
Cảnh báo cốt lõi là các công cụ che giấu danh tính, khi kết hợp với quy trình làm việc được hỗ trợ bởi AI và cơ sở hạ tầng tội phạm, có thể khiến việc phát hiện gian lận cũng như các chiến dịch thao túng có tổ chức trở nên khó khăn hơn. Vì vậy, việc tăng cường giám sát hoạt động tài khoản, đánh giá tín hiệu phiên truy cập và xem xét mối liên hệ giữa nhiều tài khoản là những hướng quan trọng để nâng cao khả năng phát hiện hành vi lạm dụng.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview