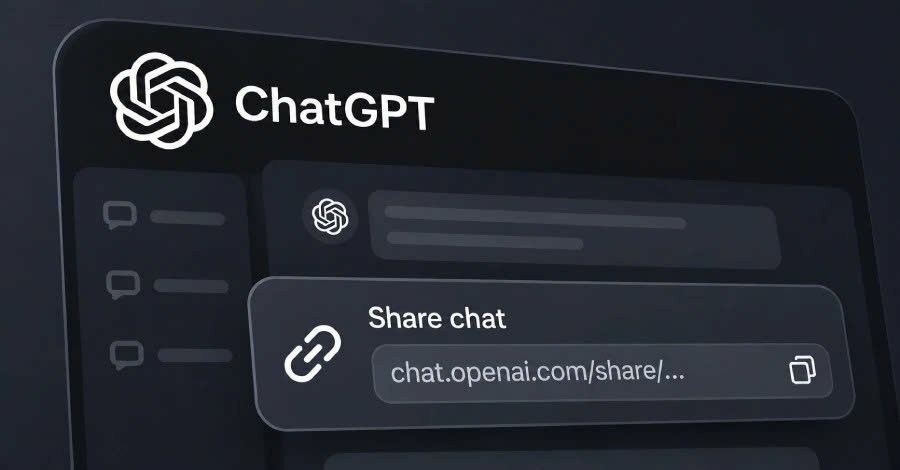
Một đường link ChatGPT được gửi qua Zalo, email hay đăng trên Facebook tưởng chừng vô hại, nhưng lại có thể trở thành điểm khởi đầu cho một cuộc tấn công nhằm vào chính tài khoản của người mở link.
Nhóm nghiên cứu bảo mật Parameter vừa phát hiện một lỗ hổng nghiêm trọng trên ChatGPT, cho phép kẻ tấn công thực thi mã độc trong phiên đăng nhập của người dùng. Thông qua đó, chúng có thể truy cập lịch sử trò chuyện, đọc những cuộc hội thoại riêng tư chưa từng được chia sẻ và gửi dữ liệu ra máy chủ bên ngoài.
Điều đáng lo ngại là người dùng không cần tải xuống phần mềm, cài đặt ứng dụng hay nhập thông tin đăng nhập vào một trang web giả mạo. Trong một kịch bản khai thác, chỉ cần mở một cuộc trò chuyện ChatGPT được chia sẻ công khai là đã có thể kích hoạt cuộc tấn công.
Nhóm nghiên cứu bảo mật Parameter vừa phát hiện một lỗ hổng nghiêm trọng trên ChatGPT, cho phép kẻ tấn công thực thi mã độc trong phiên đăng nhập của người dùng. Thông qua đó, chúng có thể truy cập lịch sử trò chuyện, đọc những cuộc hội thoại riêng tư chưa từng được chia sẻ và gửi dữ liệu ra máy chủ bên ngoài.
Điều đáng lo ngại là người dùng không cần tải xuống phần mềm, cài đặt ứng dụng hay nhập thông tin đăng nhập vào một trang web giả mạo. Trong một kịch bản khai thác, chỉ cần mở một cuộc trò chuyện ChatGPT được chia sẻ công khai là đã có thể kích hoạt cuộc tấn công.
Bẫy nằm ngay trong một cuộc trò chuyện ChatGPT hợp lệ
Theo Parameter, cuộc tấn công bắt đầu từ tính năng Preview, cho phép người dùng xem trước nội dung HTML ngay trong cuộc trò chuyện ChatGPT.
Ở kịch bản đầu tiên, nạn nhân cần nhấn nút Preview để kích hoạt nội dung độc hại. Trong một phiên bản khai thác khác, nhóm nghiên cứu đã thiết lập để cửa sổ Preview tự động mở khi người dùng truy cập đường link được chia sẻ. Như vậy, thao tác của nạn nhân gần như chỉ còn là mở link.
Điểm nguy hiểm nằm ở chỗ đường link vẫn thuộc tên miền ChatGPT chính thức. Người dùng không bị chuyển hướng đến một website giả mạo, cũng không xuất hiện biểu mẫu yêu cầu đăng nhập đáng ngờ. Vì vậy, những dấu hiệu lừa đảo thường thấy trong các cuộc tấn công phishing gần như không xuất hiện.
Ở kịch bản đầu tiên, nạn nhân cần nhấn nút Preview để kích hoạt nội dung độc hại. Trong một phiên bản khai thác khác, nhóm nghiên cứu đã thiết lập để cửa sổ Preview tự động mở khi người dùng truy cập đường link được chia sẻ. Như vậy, thao tác của nạn nhân gần như chỉ còn là mở link.
Điểm nguy hiểm nằm ở chỗ đường link vẫn thuộc tên miền ChatGPT chính thức. Người dùng không bị chuyển hướng đến một website giả mạo, cũng không xuất hiện biểu mẫu yêu cầu đăng nhập đáng ngờ. Vì vậy, những dấu hiệu lừa đảo thường thấy trong các cuộc tấn công phishing gần như không xuất hiện.
Kẻ tấn công vượt qua cơ chế bảo vệ bằng cách nào?
Điểm đáng chú ý trong phát hiện của Parameter là cơ chế sandbox của ChatGPT không trực tiếp bị phá vỡ.
Sandbox là môi trường cách ly, giúp giới hạn những gì nội dung được chạy trong Preview có thể truy cập. Theo thiết kế, nội dung HTML trong khung này không thể tự ý đọc dữ liệu từ trang ChatGPT chính.
Tuy nhiên, lỗ hổng lại xuất hiện ở một thành phần khác. Khi người dùng mở một đồ thị tương tác trong cuộc trò chuyện, ChatGPT tải thư viện MathLive để hỗ trợ các chức năng liên quan đến toán học và bàn phím ảo. Thư viện này có cơ chế tiếp nhận thông điệp từ các khung nội dung khác, nhưng lại không kiểm tra đầy đủ nguồn gửi.
Đáng chú ý, thông điệp được tiếp nhận có thể chứa cả mã HTML. Kẻ tấn công lợi dụng điểm yếu này để đưa nội dung HTML từ khung Preview sang trang ChatGPT chính. Nội dung đó tiếp tục tạo ra một khung mới không còn bị giới hạn bởi cơ chế sandbox ban đầu.
Sau bước này, mã JavaScript độc hại có thể được thực thi trong ngữ cảnh của trang ChatGPT. Nhóm nghiên cứu còn sử dụng một script được tải từ YouTube để vượt qua một số giới hạn trong chính sách bảo mật nội dung (CSP) của nền tảng.
Nói cách khác, kẻ tấn công không trực tiếp phá được lớp bảo vệ của Preview mà lợi dụng cách các thành phần bên trong ChatGPT giao tiếp với nhau để đưa mã độc ra khỏi môi trường cách ly.
Theo phân tích của Parameter, vấn đề cốt lõi nằm ở việc thư viện bên thứ ba không xác thực nguồn gửi thông điệp, dữ liệu HTML được tiếp nhận mà không được kiểm soát chặt chẽ và nội dung này có thể tạo ra một khung mới mang quyền truy cập của tên miền ChatGPT.
Đây đều là những vấn đề bảo mật web đã được biết đến từ lâu. Chẳng hạn, với cơ chế postMessage, ứng dụng cần kiểm tra nguồn gốc (origin) của thông điệp trước khi tiếp nhận và xử lý dữ liệu. Việc bỏ qua bước này có thể tạo ra con đường để nội dung không đáng tin cậy tác động đến trang web chính.
Sandbox là môi trường cách ly, giúp giới hạn những gì nội dung được chạy trong Preview có thể truy cập. Theo thiết kế, nội dung HTML trong khung này không thể tự ý đọc dữ liệu từ trang ChatGPT chính.
Tuy nhiên, lỗ hổng lại xuất hiện ở một thành phần khác. Khi người dùng mở một đồ thị tương tác trong cuộc trò chuyện, ChatGPT tải thư viện MathLive để hỗ trợ các chức năng liên quan đến toán học và bàn phím ảo. Thư viện này có cơ chế tiếp nhận thông điệp từ các khung nội dung khác, nhưng lại không kiểm tra đầy đủ nguồn gửi.
Đáng chú ý, thông điệp được tiếp nhận có thể chứa cả mã HTML. Kẻ tấn công lợi dụng điểm yếu này để đưa nội dung HTML từ khung Preview sang trang ChatGPT chính. Nội dung đó tiếp tục tạo ra một khung mới không còn bị giới hạn bởi cơ chế sandbox ban đầu.
Sau bước này, mã JavaScript độc hại có thể được thực thi trong ngữ cảnh của trang ChatGPT. Nhóm nghiên cứu còn sử dụng một script được tải từ YouTube để vượt qua một số giới hạn trong chính sách bảo mật nội dung (CSP) của nền tảng.
Nói cách khác, kẻ tấn công không trực tiếp phá được lớp bảo vệ của Preview mà lợi dụng cách các thành phần bên trong ChatGPT giao tiếp với nhau để đưa mã độc ra khỏi môi trường cách ly.
Theo phân tích của Parameter, vấn đề cốt lõi nằm ở việc thư viện bên thứ ba không xác thực nguồn gửi thông điệp, dữ liệu HTML được tiếp nhận mà không được kiểm soát chặt chẽ và nội dung này có thể tạo ra một khung mới mang quyền truy cập của tên miền ChatGPT.
Đây đều là những vấn đề bảo mật web đã được biết đến từ lâu. Chẳng hạn, với cơ chế postMessage, ứng dụng cần kiểm tra nguồn gốc (origin) của thông điệp trước khi tiếp nhận và xử lý dữ liệu. Việc bỏ qua bước này có thể tạo ra con đường để nội dung không đáng tin cậy tác động đến trang web chính.
Không chỉ lộ cuộc trò chuyện được chia sẻ
Hậu quả của lỗ hổng không dừng lại ở việc đọc nội dung đang hiển thị trên màn hình.
Theo Parameter, sau khi thực thi được mã độc trong phiên ChatGPT của nạn nhân, kẻ tấn công có thể sử dụng các API nội bộ của nền tảng để truy cập dữ liệu và thực hiện hành động dưới quyền của tài khoản đang đăng nhập.
Điều này đồng nghĩa với nguy cơ truy cập những cuộc trò chuyện riêng tư, kể cả các đoạn chat chưa từng được người dùng chia sẻ công khai.
Theo Parameter, sau khi thực thi được mã độc trong phiên ChatGPT của nạn nhân, kẻ tấn công có thể sử dụng các API nội bộ của nền tảng để truy cập dữ liệu và thực hiện hành động dưới quyền của tài khoản đang đăng nhập.
Điều này đồng nghĩa với nguy cơ truy cập những cuộc trò chuyện riêng tư, kể cả các đoạn chat chưa từng được người dùng chia sẻ công khai.
Hãy thử nghĩ đến những thông tin mà người dùng thường đưa vào ChatGPT: tài liệu công việc, mã nguồn phần mềm, hợp đồng, kế hoạch kinh doanh, thông tin cá nhân hay những vấn đề riêng tư cần tư vấn. Nếu các dữ liệu này được lưu trong lịch sử trò chuyện, chúng có thể trở thành mục tiêu của kẻ tấn công khi tài khoản bị khai thác.
Với người dùng doanh nghiệp, rủi ro còn đáng chú ý hơn nếu nhân viên từng đưa tài liệu nội bộ, thông tin khách hàng hoặc dữ liệu kỹ thuật lên chatbot để phục vụ công việc.
OpenAI đã khắc phục lỗ hổng
Theo thông tin công bố từ nhóm nghiên cứu, Parameter đã báo cáo lỗ hổng cho OpenAI vào ngày 18/10. Đến ngày 26/10, bản vá đã được triển khai trên cả hai phiên bản giao diện web.
Ban đầu, lỗ hổng được đánh giá ở mức P2, sau đó được nâng lên P1 khi OpenAI tự tái hiện được vấn đề. Nhóm nghiên cứu cho biết họ chỉ thử nghiệm khai thác có kiểm soát trên các tài khoản của chính mình và không ghi nhận bằng chứng cho thấy lỗ hổng đã bị khai thác ngoài thực tế. Người dùng hiện không cần thực hiện thao tác cập nhật hay xử lý đặc biệt nào nếu đã sử dụng phiên bản web được OpenAI khắc phục.
Tuy nhiên, vụ việc vẫn là lời cảnh báo đáng chú ý về bảo mật của các nền tảng AI. Khi chatbot ngày càng tích hợp nhiều tính năng như xem trước nội dung, chạy đồ thị tương tác hay xử lý các ứng dụng ngay trong cửa sổ trò chuyện, chúng không còn đơn thuần là một giao diện hỏi đáp. Đằng sau đó là nhiều thành phần web, thư viện bên thứ ba và cơ chế giao tiếp phức tạp, mỗi thành phần đều có thể trở thành một mắt xích trong chuỗi tấn công.
Ban đầu, lỗ hổng được đánh giá ở mức P2, sau đó được nâng lên P1 khi OpenAI tự tái hiện được vấn đề. Nhóm nghiên cứu cho biết họ chỉ thử nghiệm khai thác có kiểm soát trên các tài khoản của chính mình và không ghi nhận bằng chứng cho thấy lỗ hổng đã bị khai thác ngoài thực tế. Người dùng hiện không cần thực hiện thao tác cập nhật hay xử lý đặc biệt nào nếu đã sử dụng phiên bản web được OpenAI khắc phục.
Tuy nhiên, vụ việc vẫn là lời cảnh báo đáng chú ý về bảo mật của các nền tảng AI. Khi chatbot ngày càng tích hợp nhiều tính năng như xem trước nội dung, chạy đồ thị tương tác hay xử lý các ứng dụng ngay trong cửa sổ trò chuyện, chúng không còn đơn thuần là một giao diện hỏi đáp. Đằng sau đó là nhiều thành phần web, thư viện bên thứ ba và cơ chế giao tiếp phức tạp, mỗi thành phần đều có thể trở thành một mắt xích trong chuỗi tấn công.
Bài học không chỉ dành riêng cho người dùng ChatGPT
Vụ việc cho thấy một đường link được chia sẻ từ nền tảng đáng tin cậy chưa chắc đã an toàn tuyệt đối. Ngay cả khi tên miền là thật, nội dung bên trong vẫn có thể bị lợi dụng để khai thác lỗ hổng của chính nền tảng đó.
Người dùng nên thận trọng với các đường link chia sẻ cuộc trò chuyện, đặc biệt khi không rõ nguồn gửi hoặc nội dung được chia sẻ. Không nên xem việc link thuộc tên miền chính thức là bảo đảm rằng mọi nội dung bên trong đều an toàn.
Với các tổ chức, doanh nghiệp, đây cũng là dịp cần rà soát lại quy định sử dụng chatbot AI, nhất là việc đưa mã nguồn, tài liệu nội bộ, thông tin khách hàng và dữ liệu nhạy cảm lên các nền tảng bên ngoài.
OpenAI đã vá lỗ hổng, nhưng câu chuyện đặt ra một vấn đề lớn hơn: Khi ngày càng nhiều dữ liệu cá nhân và công việc được đưa vào các chatbot AI, liệu chúng ta đã thực sự quan tâm đúng mức đến việc bảo vệ những dữ liệu đó? Một đường link chia sẻ có thể chỉ mất vài giây để mở, nhưng những thông tin bị lộ từ tài khoản AI có thể để lại hậu quả lâu dài.
Người dùng nên thận trọng với các đường link chia sẻ cuộc trò chuyện, đặc biệt khi không rõ nguồn gửi hoặc nội dung được chia sẻ. Không nên xem việc link thuộc tên miền chính thức là bảo đảm rằng mọi nội dung bên trong đều an toàn.
Với các tổ chức, doanh nghiệp, đây cũng là dịp cần rà soát lại quy định sử dụng chatbot AI, nhất là việc đưa mã nguồn, tài liệu nội bộ, thông tin khách hàng và dữ liệu nhạy cảm lên các nền tảng bên ngoài.
OpenAI đã vá lỗ hổng, nhưng câu chuyện đặt ra một vấn đề lớn hơn: Khi ngày càng nhiều dữ liệu cá nhân và công việc được đưa vào các chatbot AI, liệu chúng ta đã thực sự quan tâm đúng mức đến việc bảo vệ những dữ liệu đó? Một đường link chia sẻ có thể chỉ mất vài giây để mở, nhưng những thông tin bị lộ từ tài khoản AI có thể để lại hậu quả lâu dài.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: