

Sasha✔
Writer
Tin tặc tuyên bố "bất cứ ai có chút tư duy" cũng có thể thực hiện được việc này.

Vào ngày 29/10, các đoạn phim khiêu d.âm đã xuất hiện trên các bảng quảng cáo kỹ thuật số (LED) tại Ai Cập, Malaysia, Brazil, cùng các báo cáo về những vụ việc tương tự ở Iraq và Trung Quốc. Sau các sự kiện này, một nhóm trên ứng dụng Telegram đã lên tiếng nhận trách nhiệm, mô tả đây là một thao tác đơn giản đến mức "bất cứ ai có chút tư duy" cũng có thể thực hiện được.
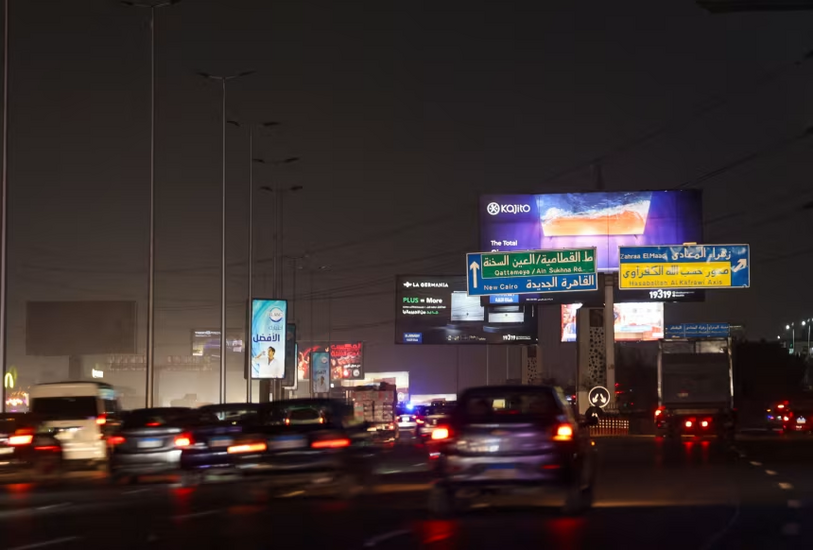
Sự việc đáng chú ý nhất được xác nhận đã xảy ra trên một bảng quảng cáo điện tử lớn nhìn ra trục đường 26 tháng 7 (26th of July Axis) ở Giza – một trong những tuyến đường nhộn nhịp nhất Ai Cập, kết nối Cairo với các vùng ngoại ô phía tây. Theo CNN, nhiều tài xế đã dừng xe lại để quay phim khi màn hình này phát các đoạn video khiêu d.âm, kèm theo dòng chữ: “Leaked by: Ch, 19ylegal never and nivex” cùng tài khoản Telegram @LeakersGov.
Bộ Nội vụ Ai Cập cho biết màn hình này thuộc sở hữu của công ty quảng cáo địa phương Al Arabia United. Công ty này đã ký hợp đồng với một đơn vị quốc tế (không nêu tên) – đơn vị vốn đã bị tấn công mạng, dẫn đến việc các hình ảnh trái phép bị phát tán đồng thời tại "một số quốc gia khác". Bộ Nội vụ Ai Cập cho biết các thủ tục pháp lý đã được khởi động và công ty quốc tế nói trên đã tạm dừng mọi hoạt động phát sóng. Phía Al Arabia United thông báo rằng họ đã phát hiện hành vi truy cập trái phép từ một đối tượng lạ vào một trong các màn hình, sau đó đã ngắt hoạt động thiết bị này như một biện pháp phòng ngừa và hiện đang phối hợp với cơ quan chức năng để điều tra vụ việc.
Theo The Cairo Report, Al Arabia United là một liên doanh giữa Ai Cập và Ả Rập Xê Út, được thành lập vào năm 2022 bởi United Media Services (nhánh truyền thông thuộc Cơ quan Tình báo Tổng hợp Ai Cập – đơn vị kiểm soát hơn 40 công ty) và Arabian Contracting Services Co – một công ty niêm yết tại Ả Rập Xê Út. Liên doanh này hiện vận hành khoảng 1.926 bảng quảng cáo, trong đó có 239 bảng kỹ thuật số, tại Cairo, Giza, Alexandria và khu vực Bờ biển phía Bắc (North Coast).
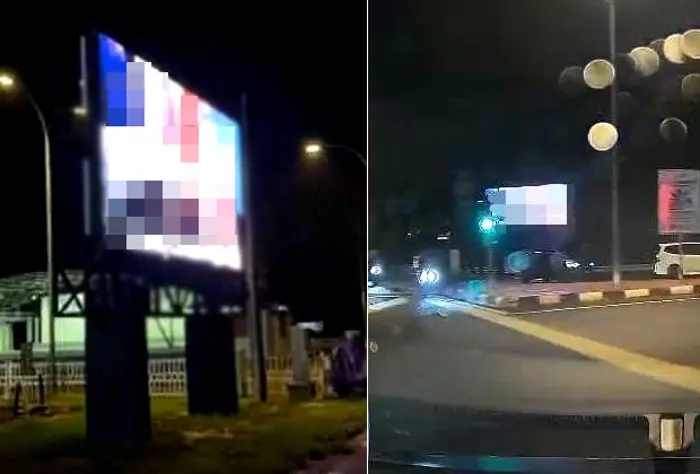
Tại Malaysia, Hội đồng Đô thị Kluang xác nhận rằng một số màn hình LED công cộng ở Kluang, bang Johor, đã bị tấn công và hiển thị các nội dung khiêu d.âm. Ngay sau đó, hội đồng đã cho tắt tất cả các màn hình bị ảnh hưởng. Theo tờ The Star (Malaysia), cảnh sát đã mở cuộc điều tra sau khi nhận được trình báo từ một người đàn ông 42 tuổi – người đã nhận được các ảnh chụp màn hình và video thông qua ứng dụng WhatsApp.
Tại Campo Maior, bang Piauí, Brazil, một màn hình LED trên một đại lộ gần quốc lộ BR-343 đã hiển thị nội dung khiêu d.âm. Một đoạn video lan truyền cho thấy một người đàn ông khỏa th.ân đang ngồi gần đó; một người qua đường đã thốt lên: “Chuyện quái gì thế này? Lại còn chiếu trực tiếp nữa chứ. Lại còn có thêm một gã khỏa th.ân trông cũng bảnh bao ở đây nữa. Trời ạ, mọi thứ loạn hết cả lên rồi.” Theo thông tin từ hãng tin G1 của Brazil, công ty Ferreira & Ferreira Publicidade e Comunicação xác nhận họ đã bị tấn công mạng, lập tức tắt thiết bị, trình báo với cảnh sát và gửi lời xin lỗi đến công chúng.
Nhóm đứng sau vụ tấn công mạng này cũng tuyên bố đã xâm nhập vào các hệ thống tại Iraq và Trung Quốc, tuy nhiên các bằng chứng xác thực độc lập cho những địa điểm này hiện vẫn chưa rõ ràng bằng các trường hợp kể trên.
Cách thức thực hiện vụ tấn công
Nhóm đứng sau kênh Telegram có tên "Leakers$" chia sẻ với tờ báo The Cairo Report rằng họ đã khai thác một lỗ hổng trong phần mềm dùng để truyền tải nội dung đến các màn hình LED, thay vì nhắm vào từng bảng quảng cáo vật lý cụ thể. Một đại diện của nhóm cho biết các thành viên sử dụng biệt danh Never, 19ylegal, CH và Nivex đã tìm ra hàng nghìn hệ thống dễ bị tổn thương thông qua một quá trình quét ngẫu nhiên tự động kéo dài khoảng hai giờ. Các hệ thống này được cho là có thể truy cập được thông qua các trang web và giao diện thiếu các biện pháp bảo mật cơ bản.
"Đó là một lỗ hổng thực sự nằm trong phần mềm chịu trách nhiệm truyền tải nội dung đến các màn hình LED," người này cho biết. "Sau khi khai thác lỗ hổng đó, chúng tôi đã giành được quyền truy cập vào các hệ thống hiển thị tại nhiều quốc gia, không chỉ ở Ai Cập mà còn ở Malaysia, Brazil, Trung Quốc và một số nơi khác."
Nhóm này nói thêm rằng "hoạt động này không hề phức tạp như nhiều người tưởng tượng" và chỉ trích rằng "các công ty chi hàng triệu đô la để xây dựng cơ sở hạ tầng trên khắp các quốc gia, nhưng lại để các màn hình LED và mạng lưới quảng cáo kết nối với internet mà không có lấy một biện pháp bảo mật cơ bản nào."
Vào ngày 30/10, kênh Telegram Leakers$ đã đăng tải thông điệp: "Ai Cập vẫn đang nằm dưới một chế độ đ.ộc tài. Chính phủ duy trì quyền lực thông qua sự đàn áp, trong khi đất nước vẫn chật vật trên con đường tiến về phía trước. Nhiều năm trôi qua, chẳng có gì thay đổi và cuộc sống của người dân vẫn không hề cải thiện."
Kênh này khẳng định họ không tìm kiếm tiền quyên góp hay tiền chuộc, cũng không hoạt động như một nhóm tội phạm tống tiền bằng mã độc (ransomware). Thay vào đó, họ phơi bày các lỗ hổng nhằm chứng minh rằng "bất kỳ ai cũng có thể giành quyền kiểm soát các màn hình trên khắp đất nước của bạn trong thời gian thực." Nhóm này cho rằng các phương tiện truyền thông chính thống thường thổi phồng những vụ việc như vậy, coi đó là các hoạt động tinh vi hoặc có sự hậu thuẫn từ quốc gia khác, trong khi thực tế chỉ là do cơ sở hạ tầng được bảo mật quá kém.
Đây không phải là lần đầu tiên sự việc như vậy xảy ra
Trước đây, từng có những vụ tấn công vào các bảng quảng cáo kỹ thuật số, chẳng hạn như sự việc tại Brisbane (Úc) vào năm 2022, khi một màn hình hiển thị nội dung khiêu d.âm trong vài phút trước khi bị tắt; hay vụ việc tại Jakarta (Indonesia) vào năm 2016, khi một người đàn ông bị bắt sau khi phát nội dung khiêu d.âm Nhật Bản trên một bảng quảng cáo bị hack để đùa cợt.
Vào tháng 8 năm 2023, chính quyền Iraq đã cho ngừng hoạt động các màn hình quảng cáo điện tử trên khắp Baghdad sau khi một tin tặc phát nội dung khiêu d.âm trên một màn hình tại quảng trường Uqba bin Nafeh. Một kỹ thuật viên sau đó đã bị bắt giữ; người này khai rằng mình hành động như vậy là do có tranh chấp tài chính với công ty vận hành các màn hình đó.
Trong một vụ việc khác vào năm 2019, chuyên gia bảo mật Drew Green đã truy cập được vào một hệ thống bảng hiệu kỹ thuật số có kết nối internet sau khi phát hiện mật khẩu quản trị mặc định trên giao diện web vẫn chưa được thay đổi. Sau đó, ông tiếp tục khai thác thêm các lỗ hổng khác, cho phép hiển thị bất kỳ nội dung nào tùy ý.
Những vấn đề tương tự liên quan đến việc sử dụng mật khẩu mặc định đã xuất hiện nhiều lần trong các sự cố bảo mật bảng quảng cáo kỹ thuật số, đến mức Hiệp hội Quảng cáo Ngoài trời Hoa Kỳ (Out of Home Advertising Association of America) đã đưa ra cảnh báo trong "Hướng dẫn Bảo mật Bảng quảng cáo Kỹ thuật số năm 2024" rằng: "Đừng dựa vào các mật khẩu mặc định do nhà sản xuất thiết bị hiển thị cung cấp."
Vào ngày 29/10, các đoạn phim khiêu d.âm đã xuất hiện trên các bảng quảng cáo kỹ thuật số (LED) tại Ai Cập, Malaysia, Brazil, cùng các báo cáo về những vụ việc tương tự ở Iraq và Trung Quốc. Sau các sự kiện này, một nhóm trên ứng dụng Telegram đã lên tiếng nhận trách nhiệm, mô tả đây là một thao tác đơn giản đến mức "bất cứ ai có chút tư duy" cũng có thể thực hiện được.
Sự việc đáng chú ý nhất được xác nhận đã xảy ra trên một bảng quảng cáo điện tử lớn nhìn ra trục đường 26 tháng 7 (26th of July Axis) ở Giza – một trong những tuyến đường nhộn nhịp nhất Ai Cập, kết nối Cairo với các vùng ngoại ô phía tây. Theo CNN, nhiều tài xế đã dừng xe lại để quay phim khi màn hình này phát các đoạn video khiêu d.âm, kèm theo dòng chữ: “Leaked by: Ch, 19ylegal never and nivex” cùng tài khoản Telegram @LeakersGov.
Bộ Nội vụ Ai Cập cho biết màn hình này thuộc sở hữu của công ty quảng cáo địa phương Al Arabia United. Công ty này đã ký hợp đồng với một đơn vị quốc tế (không nêu tên) – đơn vị vốn đã bị tấn công mạng, dẫn đến việc các hình ảnh trái phép bị phát tán đồng thời tại "một số quốc gia khác". Bộ Nội vụ Ai Cập cho biết các thủ tục pháp lý đã được khởi động và công ty quốc tế nói trên đã tạm dừng mọi hoạt động phát sóng. Phía Al Arabia United thông báo rằng họ đã phát hiện hành vi truy cập trái phép từ một đối tượng lạ vào một trong các màn hình, sau đó đã ngắt hoạt động thiết bị này như một biện pháp phòng ngừa và hiện đang phối hợp với cơ quan chức năng để điều tra vụ việc.
Theo The Cairo Report, Al Arabia United là một liên doanh giữa Ai Cập và Ả Rập Xê Út, được thành lập vào năm 2022 bởi United Media Services (nhánh truyền thông thuộc Cơ quan Tình báo Tổng hợp Ai Cập – đơn vị kiểm soát hơn 40 công ty) và Arabian Contracting Services Co – một công ty niêm yết tại Ả Rập Xê Út. Liên doanh này hiện vận hành khoảng 1.926 bảng quảng cáo, trong đó có 239 bảng kỹ thuật số, tại Cairo, Giza, Alexandria và khu vực Bờ biển phía Bắc (North Coast).
Tại Malaysia, Hội đồng Đô thị Kluang xác nhận rằng một số màn hình LED công cộng ở Kluang, bang Johor, đã bị tấn công và hiển thị các nội dung khiêu d.âm. Ngay sau đó, hội đồng đã cho tắt tất cả các màn hình bị ảnh hưởng. Theo tờ The Star (Malaysia), cảnh sát đã mở cuộc điều tra sau khi nhận được trình báo từ một người đàn ông 42 tuổi – người đã nhận được các ảnh chụp màn hình và video thông qua ứng dụng WhatsApp.
Tại Campo Maior, bang Piauí, Brazil, một màn hình LED trên một đại lộ gần quốc lộ BR-343 đã hiển thị nội dung khiêu d.âm. Một đoạn video lan truyền cho thấy một người đàn ông khỏa th.ân đang ngồi gần đó; một người qua đường đã thốt lên: “Chuyện quái gì thế này? Lại còn chiếu trực tiếp nữa chứ. Lại còn có thêm một gã khỏa th.ân trông cũng bảnh bao ở đây nữa. Trời ạ, mọi thứ loạn hết cả lên rồi.” Theo thông tin từ hãng tin G1 của Brazil, công ty Ferreira & Ferreira Publicidade e Comunicação xác nhận họ đã bị tấn công mạng, lập tức tắt thiết bị, trình báo với cảnh sát và gửi lời xin lỗi đến công chúng.
Nhóm đứng sau vụ tấn công mạng này cũng tuyên bố đã xâm nhập vào các hệ thống tại Iraq và Trung Quốc, tuy nhiên các bằng chứng xác thực độc lập cho những địa điểm này hiện vẫn chưa rõ ràng bằng các trường hợp kể trên.
Cách thức thực hiện vụ tấn công
Nhóm đứng sau kênh Telegram có tên "Leakers$" chia sẻ với tờ báo The Cairo Report rằng họ đã khai thác một lỗ hổng trong phần mềm dùng để truyền tải nội dung đến các màn hình LED, thay vì nhắm vào từng bảng quảng cáo vật lý cụ thể. Một đại diện của nhóm cho biết các thành viên sử dụng biệt danh Never, 19ylegal, CH và Nivex đã tìm ra hàng nghìn hệ thống dễ bị tổn thương thông qua một quá trình quét ngẫu nhiên tự động kéo dài khoảng hai giờ. Các hệ thống này được cho là có thể truy cập được thông qua các trang web và giao diện thiếu các biện pháp bảo mật cơ bản.
"Đó là một lỗ hổng thực sự nằm trong phần mềm chịu trách nhiệm truyền tải nội dung đến các màn hình LED," người này cho biết. "Sau khi khai thác lỗ hổng đó, chúng tôi đã giành được quyền truy cập vào các hệ thống hiển thị tại nhiều quốc gia, không chỉ ở Ai Cập mà còn ở Malaysia, Brazil, Trung Quốc và một số nơi khác."
Nhóm này nói thêm rằng "hoạt động này không hề phức tạp như nhiều người tưởng tượng" và chỉ trích rằng "các công ty chi hàng triệu đô la để xây dựng cơ sở hạ tầng trên khắp các quốc gia, nhưng lại để các màn hình LED và mạng lưới quảng cáo kết nối với internet mà không có lấy một biện pháp bảo mật cơ bản nào."
Vào ngày 30/10, kênh Telegram Leakers$ đã đăng tải thông điệp: "Ai Cập vẫn đang nằm dưới một chế độ đ.ộc tài. Chính phủ duy trì quyền lực thông qua sự đàn áp, trong khi đất nước vẫn chật vật trên con đường tiến về phía trước. Nhiều năm trôi qua, chẳng có gì thay đổi và cuộc sống của người dân vẫn không hề cải thiện."
Kênh này khẳng định họ không tìm kiếm tiền quyên góp hay tiền chuộc, cũng không hoạt động như một nhóm tội phạm tống tiền bằng mã độc (ransomware). Thay vào đó, họ phơi bày các lỗ hổng nhằm chứng minh rằng "bất kỳ ai cũng có thể giành quyền kiểm soát các màn hình trên khắp đất nước của bạn trong thời gian thực." Nhóm này cho rằng các phương tiện truyền thông chính thống thường thổi phồng những vụ việc như vậy, coi đó là các hoạt động tinh vi hoặc có sự hậu thuẫn từ quốc gia khác, trong khi thực tế chỉ là do cơ sở hạ tầng được bảo mật quá kém.
Đây không phải là lần đầu tiên sự việc như vậy xảy ra
Trước đây, từng có những vụ tấn công vào các bảng quảng cáo kỹ thuật số, chẳng hạn như sự việc tại Brisbane (Úc) vào năm 2022, khi một màn hình hiển thị nội dung khiêu d.âm trong vài phút trước khi bị tắt; hay vụ việc tại Jakarta (Indonesia) vào năm 2016, khi một người đàn ông bị bắt sau khi phát nội dung khiêu d.âm Nhật Bản trên một bảng quảng cáo bị hack để đùa cợt.
Vào tháng 8 năm 2023, chính quyền Iraq đã cho ngừng hoạt động các màn hình quảng cáo điện tử trên khắp Baghdad sau khi một tin tặc phát nội dung khiêu d.âm trên một màn hình tại quảng trường Uqba bin Nafeh. Một kỹ thuật viên sau đó đã bị bắt giữ; người này khai rằng mình hành động như vậy là do có tranh chấp tài chính với công ty vận hành các màn hình đó.
Trong một vụ việc khác vào năm 2019, chuyên gia bảo mật Drew Green đã truy cập được vào một hệ thống bảng hiệu kỹ thuật số có kết nối internet sau khi phát hiện mật khẩu quản trị mặc định trên giao diện web vẫn chưa được thay đổi. Sau đó, ông tiếp tục khai thác thêm các lỗ hổng khác, cho phép hiển thị bất kỳ nội dung nào tùy ý.
Những vấn đề tương tự liên quan đến việc sử dụng mật khẩu mặc định đã xuất hiện nhiều lần trong các sự cố bảo mật bảng quảng cáo kỹ thuật số, đến mức Hiệp hội Quảng cáo Ngoài trời Hoa Kỳ (Out of Home Advertising Association of America) đã đưa ra cảnh báo trong "Hướng dẫn Bảo mật Bảng quảng cáo Kỹ thuật số năm 2024" rằng: "Đừng dựa vào các mật khẩu mặc định do nhà sản xuất thiết bị hiển thị cung cấp."