

Duy Linh✔
Writer
Lịch sử các sự cố bảo mật tại Rockstar Games cho thấy hệ thống phòng thủ doanh nghiệp có thể bị suy yếu không chỉ bởi lỗ hổng bên ngoài mạng, mà còn từ việc đánh cắp danh tính, lạm dụng các tích hợp vốn được tin cậy và làm lộ tài sản phục vụ quá trình phát triển.
Một phân tích của Lares vào tháng 9/2026 đã liên kết các sự kiện này thành một chuỗi tấn công. Tuy nhiên, một số chi tiết trong quá trình tái dựng vẫn chỉ là đánh giá của đơn vị phân tích và chưa được xác nhận độc lập bằng phương pháp pháp y.
Vào tháng 9/2022, một vụ xâm nhập được liên kết với nhóm Lapsus$ đã khiến khoảng 90 video liên quan đến quá trình phát triển GTA VI bị lộ.
Điểm cốt lõi trong những sự cố này nằm ở vấn đề niềm tin. Việc một người dùng, tài khoản dịch vụ hoặc hệ thống tích hợp vượt qua xác thực không đồng nghĩa với việc danh tính đó vẫn hợp pháp trong suốt quá trình truy cập.
Trong các vụ xâm nhập được báo cáo tại Rockstar, tin tặc được cho là đã khai thác những đường dẫn truy cập vốn được thiết kế cho nhân viên và đối tác kinh doanh. Những cơ chế được tạo ra nhằm giúp hoạt động thuận tiện hơn vì vậy có thể trở thành điểm tựa để kẻ tấn công tiếp cận dữ liệu.
Các báo cáo đã liên hệ vụ đánh cắp với quyền truy cập vào môi trường Slack nội bộ của Rockstar. Điều này cho thấy nền tảng cộng tác không chỉ phục vụ trao đổi công việc mà còn có thể trở thành nơi tập trung các tài liệu kỹ thuật nhạy cảm.
Tuy nhiên, một số báo cáo cùng thời cho rằng khả năng Rockstar bị tấn công bằng kỹ thuật 'đẩy bom' tương tự vụ việc xảy ra với Uber chỉ là một khả năng, chưa được chứng minh chắc chắn. Tương tự, việc kẻ tấn công tiếp cận mã nguồn vẫn chỉ là cáo buộc được đưa ra trong các báo cáo thời điểm đó.
Sự khác biệt giữa những gì được xác nhận và những gì chỉ được suy đoán có ý nghĩa quan trọng về mặt kỹ thuật. Việc liên tục nhận được yêu cầu phê duyệt có thể khiến người dùng mất cảnh giác và chấp nhận một yêu cầu xác thực không hợp lệ. Trong khi đó, các thông tin đăng nhập có thể tìm kiếm được sẽ giúp mở rộng phạm vi hoạt động của kẻ xâm nhập sau khi đã có quyền truy cập ban đầu.
Theo phân tích của Lares, chuỗi tấn công bắt đầu bằng việc tiếp cận thông tin đăng nhập hợp lệ, sau đó lợi dụng tình trạng mệt mỏi do xác thực đa yếu tố (MFA). Kẻ tấn công tiếp tục tìm kiếm trên Slack và Confluence để xác định các bí mật bị lộ.
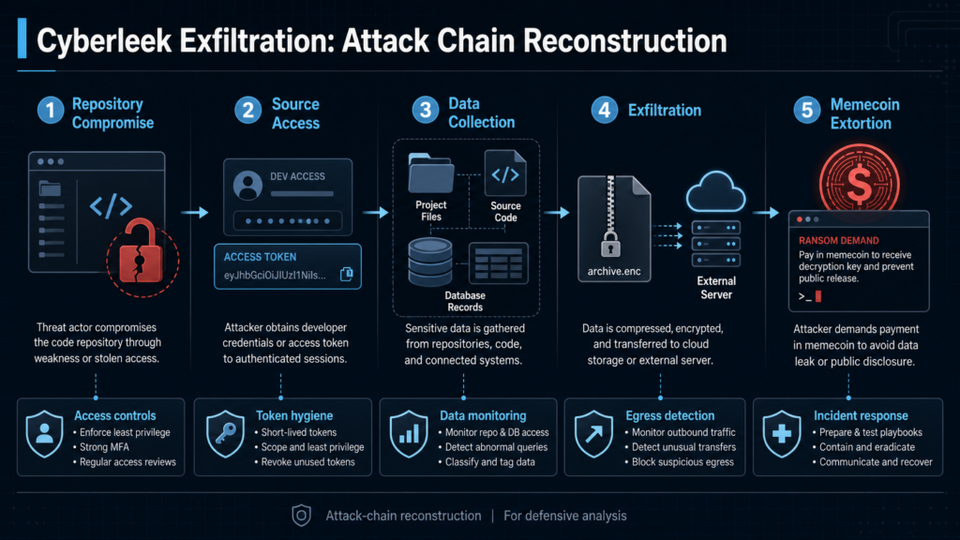
Phân tích lại chuỗi tấn công (Nguồn: Lares).
Sự cố được báo cáo vào tháng 4/2026 lại chuyển trọng tâm từ tài khoản nhân viên sang quyền truy cập của bên thứ ba.
Reuters đưa tin nhóm ShinyHunters tuyên bố đã chiếm giữ 78,6 triệu bản ghi từ tài khoản Snowflake của Rockstar sau khi xâm nhập vào hệ thống của nhà cung cấp phân tích Anodot.
Rockstar xác nhận một số thông tin hạn chế, không mang tính chất quan trọng của công ty, đã bị tiếp cận và cho biết người chơi không bị ảnh hưởng.
Trong khi đó, Snowflake khẳng định nền tảng của họ không bị xâm phạm và đã vô hiệu hóa những tài khoản liên quan đến Anodot sau khi phát hiện hoạt động bất thường.
Các báo cáo riêng biệt đã liên hệ chiến dịch lớn hơn với những mã xác thực bị đánh cắp. Điều này cho thấy khi một hệ thống tích hợp bị xâm phạm, nó có thể cung cấp cho kẻ tấn công một phương thức truy cập vào môi trường khách hàng trông giống như hoạt động hợp pháp.
Lares mô tả các thông tin xác thực này là những mã thông báo OAuth có thời hạn dài. Tuy nhiên, điểm này cần được giữ ở mức thận trọng, bởi các báo cáo hiện có thể hiện rõ hành vi đánh cắp mã thông báo hơn là xác nhận thời hạn hoặc cấu hình cụ thể của chúng.
Nguy cơ tấn công phát lại bằng mã thông báo người mang có thể được giảm thiểu bằng các cơ chế ràng buộc người gửi như DPoP, được định nghĩa trong RFC 9449, khi máy chủ ủy quyền và máy chủ tài nguyên hỗ trợ cơ chế này.
Lares cho biết Cyberleek bắt đầu phát hành các nội dung liên quan đến GTA VI từ ngày 18/8/2026. Những nội dung này bao gồm đoạn phim gameplay và thông tin bản đồ, đồng thời nhóm này cũng quảng bá một loại token tiền điện tử.
Phân tích của Lares diễn giải những nội dung được phát hành như dấu hiệu cho thấy người dùng có quyền truy cập vào một bản dựng phát triển có thể chơi được. Tuy nhiên, cách diễn giải này không đồng nghĩa với việc một chuỗi tấn công đã được xác minh đầy đủ.
Một số nguồn khác lưu ý rằng chưa có bản phân phối công khai nào của một bản dựng hoạt động được xác thực.
Chỉ dựa trên hình ảnh, không thể xác định liệu các khóa ký có bị đánh cắp, máy chủ xây dựng có bị xâm nhập, mã nguồn có được biên dịch trái phép hay đâu là lộ trình chính xác khiến dữ liệu bị rò rỉ.
Vì vậy, các giả thuyết về lỗi phân đoạn và lỗi thoát dữ liệu vẫn cần được xác thực bằng phương pháp pháp y trước khi có thể xem là kết luận.
Một lỗ hổng khác, CVE-2023-24059, từng ảnh hưởng đến GTA V trên PC. Trong quá trình khai thác vào tháng 1/2023, lỗ hổng này cho phép thực hiện một phần hành vi thực thi mã từ xa hoặc sửa đổi tệp.
NVD đánh giá lỗ hổng ở mức độ nghiêm trọng 7,3. Bản cập nhật bảo mật được phát hành vào tháng 2 đã bổ sung các biện pháp bảo vệ mạng được cải thiện. Tuy nhiên, lỗ hổng phía máy khách này không nên bị đánh đồng với những vụ xâm phạm danh tính trong môi trường doanh nghiệp.
Từ góc độ phòng thủ, các chuyên gia bảo mật cần cô lập cơ sở hạ tầng xây dựng, hạn chế quyền của những hệ thống tích hợp và liên kết dữ liệu đo từ xa liên quan đến xác thực, truy vấn kho dữ liệu và hoạt động chuyển dữ liệu ra ngoài.
Hoạt động phối hợp kiểm thử giữa các nhóm, hay purple teaming, có thể được sử dụng để đánh giá liệu những biện pháp kiểm soát này có thực sự phát hiện danh tính bị đánh cắp và hành vi di chuyển tài sản trái phép hay không, trước khi quyền truy cập bị lạm dụng để trở thành một lỗ hổng lớn hơn.
Một phân tích của Lares vào tháng 9/2026 đã liên kết các sự kiện này thành một chuỗi tấn công. Tuy nhiên, một số chi tiết trong quá trình tái dựng vẫn chỉ là đánh giá của đơn vị phân tích và chưa được xác nhận độc lập bằng phương pháp pháp y.
Vào tháng 9/2022, một vụ xâm nhập được liên kết với nhóm Lapsus$ đã khiến khoảng 90 video liên quan đến quá trình phát triển GTA VI bị lộ.
Điểm cốt lõi trong những sự cố này nằm ở vấn đề niềm tin. Việc một người dùng, tài khoản dịch vụ hoặc hệ thống tích hợp vượt qua xác thực không đồng nghĩa với việc danh tính đó vẫn hợp pháp trong suốt quá trình truy cập.
Trong các vụ xâm nhập được báo cáo tại Rockstar, tin tặc được cho là đã khai thác những đường dẫn truy cập vốn được thiết kế cho nhân viên và đối tác kinh doanh. Những cơ chế được tạo ra nhằm giúp hoạt động thuận tiện hơn vì vậy có thể trở thành điểm tựa để kẻ tấn công tiếp cận dữ liệu.
Các báo cáo đã liên hệ vụ đánh cắp với quyền truy cập vào môi trường Slack nội bộ của Rockstar. Điều này cho thấy nền tảng cộng tác không chỉ phục vụ trao đổi công việc mà còn có thể trở thành nơi tập trung các tài liệu kỹ thuật nhạy cảm.
Tuy nhiên, một số báo cáo cùng thời cho rằng khả năng Rockstar bị tấn công bằng kỹ thuật 'đẩy bom' tương tự vụ việc xảy ra với Uber chỉ là một khả năng, chưa được chứng minh chắc chắn. Tương tự, việc kẻ tấn công tiếp cận mã nguồn vẫn chỉ là cáo buộc được đưa ra trong các báo cáo thời điểm đó.
Sự khác biệt giữa những gì được xác nhận và những gì chỉ được suy đoán có ý nghĩa quan trọng về mặt kỹ thuật. Việc liên tục nhận được yêu cầu phê duyệt có thể khiến người dùng mất cảnh giác và chấp nhận một yêu cầu xác thực không hợp lệ. Trong khi đó, các thông tin đăng nhập có thể tìm kiếm được sẽ giúp mở rộng phạm vi hoạt động của kẻ xâm nhập sau khi đã có quyền truy cập ban đầu.
Theo phân tích của Lares, chuỗi tấn công bắt đầu bằng việc tiếp cận thông tin đăng nhập hợp lệ, sau đó lợi dụng tình trạng mệt mỏi do xác thực đa yếu tố (MFA). Kẻ tấn công tiếp tục tìm kiếm trên Slack và Confluence để xác định các bí mật bị lộ.
Sự mệt mỏi do MFA bị lợi dụng như thế nào?
Lares khuyến nghị sử dụng khóa phần cứng FIDO2, tăng cường các biện pháp kiểm soát xác thực và triển khai khả năng tự động phát hiện bí mật trong các hệ thống cộng tác nhằm giảm những con đường có thể dẫn tới rò rỉ thông tin.Phân tích lại chuỗi tấn công (Nguồn: Lares).
Sự cố được báo cáo vào tháng 4/2026 lại chuyển trọng tâm từ tài khoản nhân viên sang quyền truy cập của bên thứ ba.
Reuters đưa tin nhóm ShinyHunters tuyên bố đã chiếm giữ 78,6 triệu bản ghi từ tài khoản Snowflake của Rockstar sau khi xâm nhập vào hệ thống của nhà cung cấp phân tích Anodot.
Rockstar xác nhận một số thông tin hạn chế, không mang tính chất quan trọng của công ty, đã bị tiếp cận và cho biết người chơi không bị ảnh hưởng.
Trong khi đó, Snowflake khẳng định nền tảng của họ không bị xâm phạm và đã vô hiệu hóa những tài khoản liên quan đến Anodot sau khi phát hiện hoạt động bất thường.
Các báo cáo riêng biệt đã liên hệ chiến dịch lớn hơn với những mã xác thực bị đánh cắp. Điều này cho thấy khi một hệ thống tích hợp bị xâm phạm, nó có thể cung cấp cho kẻ tấn công một phương thức truy cập vào môi trường khách hàng trông giống như hoạt động hợp pháp.
Lares mô tả các thông tin xác thực này là những mã thông báo OAuth có thời hạn dài. Tuy nhiên, điểm này cần được giữ ở mức thận trọng, bởi các báo cáo hiện có thể hiện rõ hành vi đánh cắp mã thông báo hơn là xác nhận thời hạn hoặc cấu hình cụ thể của chúng.
Nguy cơ tấn công phát lại bằng mã thông báo người mang có thể được giảm thiểu bằng các cơ chế ràng buộc người gửi như DPoP, được định nghĩa trong RFC 9449, khi máy chủ ủy quyền và máy chủ tài nguyên hỗ trợ cơ chế này.
Lares cho biết Cyberleek bắt đầu phát hành các nội dung liên quan đến GTA VI từ ngày 18/8/2026. Những nội dung này bao gồm đoạn phim gameplay và thông tin bản đồ, đồng thời nhóm này cũng quảng bá một loại token tiền điện tử.
Phân tích của Lares diễn giải những nội dung được phát hành như dấu hiệu cho thấy người dùng có quyền truy cập vào một bản dựng phát triển có thể chơi được. Tuy nhiên, cách diễn giải này không đồng nghĩa với việc một chuỗi tấn công đã được xác minh đầy đủ.
Một số nguồn khác lưu ý rằng chưa có bản phân phối công khai nào của một bản dựng hoạt động được xác thực.
Chỉ dựa trên hình ảnh, không thể xác định liệu các khóa ký có bị đánh cắp, máy chủ xây dựng có bị xâm nhập, mã nguồn có được biên dịch trái phép hay đâu là lộ trình chính xác khiến dữ liệu bị rò rỉ.
Vì vậy, các giả thuyết về lỗi phân đoạn và lỗi thoát dữ liệu vẫn cần được xác thực bằng phương pháp pháp y trước khi có thể xem là kết luận.
Một lỗ hổng khác, CVE-2023-24059, từng ảnh hưởng đến GTA V trên PC. Trong quá trình khai thác vào tháng 1/2023, lỗ hổng này cho phép thực hiện một phần hành vi thực thi mã từ xa hoặc sửa đổi tệp.
NVD đánh giá lỗ hổng ở mức độ nghiêm trọng 7,3. Bản cập nhật bảo mật được phát hành vào tháng 2 đã bổ sung các biện pháp bảo vệ mạng được cải thiện. Tuy nhiên, lỗ hổng phía máy khách này không nên bị đánh đồng với những vụ xâm phạm danh tính trong môi trường doanh nghiệp.
Từ góc độ phòng thủ, các chuyên gia bảo mật cần cô lập cơ sở hạ tầng xây dựng, hạn chế quyền của những hệ thống tích hợp và liên kết dữ liệu đo từ xa liên quan đến xác thực, truy vấn kho dữ liệu và hoạt động chuyển dữ liệu ra ngoài.
Hoạt động phối hợp kiểm thử giữa các nhóm, hay purple teaming, có thể được sử dụng để đánh giá liệu những biện pháp kiểm soát này có thực sự phát hiện danh tính bị đánh cắp và hành vi di chuyển tài sản trái phép hay không, trước khi quyền truy cập bị lạm dụng để trở thành một lỗ hổng lớn hơn.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview