Một công ty chuyên hỗ trợ khôi phục dữ liệu sau các cuộc tấn công ransomware tại Mỹ đang trở thành tâm điểm của một vụ án gian lận. Theo cáo buộc của công tố viên, doanh nghiệp này đã bí mật trả tiền chuộc cho tin tặc nhưng lại quảng bá rằng có thể giải mã dữ liệu bằng công nghệ riêng, đồng thời thu của khách hàng số tiền cao hơn nhiều so với khoản đã trả cho tội phạm.
Theo BleepingComputer ngày 7/10/2026, Zohar Pinhasi, chủ sở hữu công ty MonsterCloud, đã bị đại bồi thẩm đoàn liên bang tại Mỹ truy tố với một tội danh âm mưu gian lận qua phương tiện điện tử và hai tội danh gian lận qua phương tiện điện tử. Các cáo buộc liên quan đến hoạt động bị cho là diễn ra từ tháng 6/2018 đến tháng 6/2023. Pinhasi đã tuyên bố không nhận tội.
Theo hồ sơ truy tố, MonsterCloud quảng bá các công cụ và kỹ thuật độc quyền có thể khôi phục dữ liệu bị mã hóa mà không cần trả tiền cho tin tặc. Tuy nhiên, công tố viên cáo buộc công ty thực tế không có công nghệ giải mã như đã tuyên bố mà thường liên hệ trực tiếp với các nhóm ransomware để mua khóa giải mã, sau đó sử dụng chúng để khôi phục dữ liệu cho khách hàng.
Điều đáng chú ý là một số hợp đồng của MonsterCloud có đề cập khả năng liên hệ hoặc trả tiền cho tin tặc, nhưng theo cáo buộc, việc này chỉ nên được thực hiện khi các phương pháp giải mã khác không hiệu quả. Trên thực tế, công tố viên cho rằng công ty thường lựa chọn trả tiền chuộc ngay từ đầu.
Nạn nhân trả tiền để được giải cứu, nhưng không biết mình đang trả cho điều gì
Theo hồ sơ truy tố, trong một trường hợp, Pinhasi bị cáo buộc đã trả khoảng 8.200 USD cho nhóm ransomware nhưng thu của khách hàng khoảng 150.000 USD. Trong trường hợp khác, khoản tiền chuộc khoảng 236.000 USD được cho là đã được dùng để đổi lấy khóa giải mã, trong khi khách hàng phải trả khoảng 380.000 USD cho dịch vụ khôi phục.
Công tố viên cũng cáo buộc MonsterCloud sử dụng những tệp mẫu đã được giải mã làm bằng chứng về khả năng khôi phục dữ liệu, dù các tệp này thực chất được lấy từ hoạt động giải mã của nhóm ransomware.
Công tố viên cũng cáo buộc MonsterCloud sử dụng những tệp mẫu đã được giải mã làm bằng chứng về khả năng khôi phục dữ liệu, dù các tệp này thực chất được lấy từ hoạt động giải mã của nhóm ransomware.
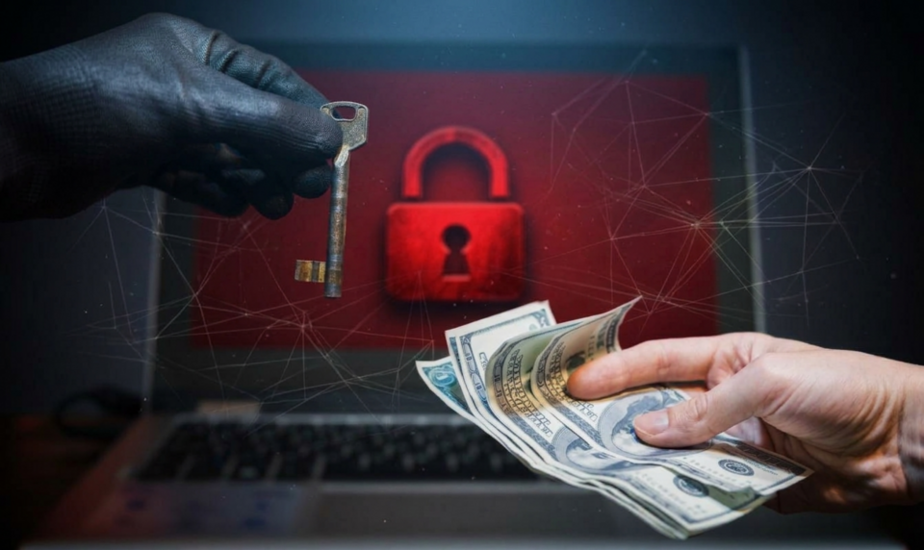
Tổng cộng, trong khoảng thời gian bị điều tra, MonsterCloud và những người liên quan bị cáo buộc đã tạo điều kiện cho hơn 8 triệu USD tiền chuộc được chuyển tới các nhóm tội phạm, đồng thời thu hơn 19 triệu USD từ hàng trăm doanh nghiệp tại Mỹ và Canada. Các con số trên là nội dung cáo buộc trong hồ sơ vụ án, không đồng nghĩa với việc bị cáo đã bị kết tội.
Khi đơn vị ứng phó sự cố trở thành mắt xích thiếu minh bạch
Hơn nữa, doanh nghiệp có thể đặt niềm tin vào đâu khi thuê bên thứ ba xử lý một sự cố an ninh mạng?
Khi ransomware làm tê liệt hệ thống, mã hóa dữ liệu hoặc đe dọa công bố thông tin nội bộ, nạn nhân thường phải đưa ra quyết định trong thời gian ngắn. Họ có thể không đủ chuyên môn để đánh giá khả năng giải mã, không biết mức tiền chuộc có hợp lý hay không và cũng khó xác minh đơn vị hỗ trợ đang thực hiện phương án nào.
Trong hoàn cảnh đó, một nhà cung cấp dịch vụ có thể nắm quyền tiếp cận dữ liệu, thông tin về hệ thống và quyền thương lượng với kẻ tấn công. Nếu đơn vị này che giấu việc trả tiền chuộc hoặc trình bày sai phương pháp khôi phục, khách hàng sẽ rất khó đánh giá tính cần thiết và hợp lý của khoản phí dịch vụ. Nói cách khác, doanh nghiệp có thể bị tổn hại hai lần: lần đầu bởi nhóm ransomware, lần thứ hai bởi chính đơn vị được thuê để giúp họ khắc phục hậu quả.
Đây không chỉ là rủi ro về tài chính. Việc trả tiền chuộc mà không thông báo đầy đủ còn khiến doanh nghiệp mất khả năng đánh giá những lựa chọn khác, từ khôi phục bằng bản sao lưu, sử dụng công cụ giải mã phù hợp đến tái thiết hệ thống và xử lý nguy cơ dữ liệu bị đánh cắp.
Trả tiền chuộc không đồng nghĩa với việc sự cố đã kết thúc
Từ vụ việc này, doanh nghiệp cần nhìn nhận dịch vụ ứng phó ransomware như một hoạt động đòi hỏi khả năng kiểm chứng và giám sát, thay vì chỉ dựa vào cam kết của nhà cung cấp.
Trước hết, hợp đồng cần quy định rõ các phương pháp khôi phục được phép sử dụng, điều kiện liên hệ với nhóm tấn công, thẩm quyền phê duyệt khoản tiền chuộc và nghĩa vụ thông báo đầy đủ cho khách hàng. Các khoản thanh toán cho bên thứ ba cần được ghi nhận, đối soát và kiểm toán phù hợp.
Doanh nghiệp cũng nên yêu cầu đơn vị ứng phó giải thích cơ sở kỹ thuật của phương án khôi phục, cung cấp bằng chứng có thể kiểm tra độc lập và làm rõ những rủi ro còn tồn tại sau khi dữ liệu được giải mã. Trong các sự cố nghiêm trọng, việc có thêm chuyên gia độc lập đánh giá phương án xử lý có thể giúp giảm nguy cơ xung đột lợi ích.
Quan trọng hơn, năng lực sao lưu và phục hồi phải được chuẩn bị trước khi sự cố xảy ra. Bản sao lưu cần được bảo vệ khỏi việc truy cập trái phép, tách biệt hợp lý với hệ thống sản xuất và thường xuyên kiểm tra khả năng khôi phục. Đây vẫn là một trong những biện pháp quan trọng giúp doanh nghiệp giảm sự phụ thuộc vào việc thương lượng với tin tặc.
Vụ án MonsterCloud là lời cảnh báo rằng trong cuộc chiến chống ransomware, không chỉ kẻ tấn công mới cần bị giám sát. Những đơn vị được trao quyền xử lý sự cố cũng phải chịu yêu cầu nghiêm ngặt về tính minh bạch, trách nhiệm và khả năng kiểm chứng.
Khi dữ liệu và hoạt động kinh doanh bị đặt cược, doanh nghiệp không chỉ cần một lời hứa khôi phục hệ thống. Họ cần biết dữ liệu được khôi phục bằng cách nào, tiền của mình được sử dụng ra sao và ai thực sự đang bảo vệ lợi ích của họ.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview