

Duy Linh✔
Writer
CyberXero, một nhóm môi giới truy cập ban đầu (IAB) nói tiếng Nga, đang kết hợp các công cụ khai thác truyền thống với tác nhân trí tuệ nhân tạo (AI) để thực hiện các vụ xâm nhập website trên quy mô toàn cầu và tiến hành các cuộc tấn công có chủ đích nhằm vào cơ sở hạ tầng năng lượng Ukraine.
Những phát hiện từ cuộc điều tra cho thấy đây là một hoạt động đang diễn ra, có động cơ tài chính, thay vì một chiến dịch được xác nhận là do nhà nước tài trợ. Việc CyberXero dành sự quan tâm có chọn lọc tới các tiện ích công cộng tại Ukraine đặt ra câu hỏi về những khách hàng có thể mua quyền truy cập, dù các nhà nghiên cứu chưa tìm thấy bằng chứng trực tiếp cho thấy nhóm này đang bán những quyền truy cập đó.
Cuộc điều tra bắt đầu từ một thư mục HTTP không được bảo vệ tại địa chỉ 46.21.250.135. Thư mục này chứa môi trường làm việc Linux đang được người vận hành sử dụng.
Hơn 90.000 tệp nằm trong khoảng 3.000 thư mục con đã để lộ nhiều dữ liệu quan trọng, bao gồm kết quả trinh sát, kịch bản khai thác, mã thông báo ở dạng văn bản thuần, cấu hình AI, lịch sử phiên làm việc và dữ liệu được xuất từ cơ sở dữ liệu của nạn nhân.
Các nhà nghiên cứu đã đối chiếu mã thông báo cấp phát, hiện vật SSH, lịch sử lệnh và nhật ký dàn dựng để xác định tám nút hạ tầng, trải trên ba hệ thống tự trị và hai khu vực. Các máy chủ trung tâm tại châu Âu đảm nhiệm chức năng máy trạm, cấp phát và kiếm tiền. Trong khi đó, Tencent Cloud được sử dụng để lưu trữ hạ tầng Cobalt Strike, hệ thống dàn dựng và khai thác Redis.
Dòng thời gian được phục hồi cho thấy CyberXero đã tiến hành khai thác theo phương thức truyền thống trước khi bắt đầu sử dụng AI vào cuối tháng 7/2026. Theo SOCRadar, hoạt động của CyberXero vẫn tiếp tục trong suốt quá trình điều tra và cho tới thời điểm báo cáo được công bố.
SOCRadar ghi nhận hoạt động dò quét hàng loạt API REST, dẫn tới các cuộc tấn công SQL injection, tạo tài khoản quản trị trái phép và triển khai webshell thuộc họ WSO dưới dạng plugin đang hoạt động.
Một dấu hiệu đặc biệt phục vụ điều tra là cách nhóm đặt tên tài khoản quản trị: chuỗi
Trong một lần thực thi được ghi nhận, CyberXero đã quét 4.708 mục tiêu, xác nhận 429 bảng điều khiển quản trị có thể truy cập và triển khai 32 shell chỉ trong 61 giây. Tổng tập mục tiêu rộng hơn của hoạt động này vượt quá 56.000 URL.
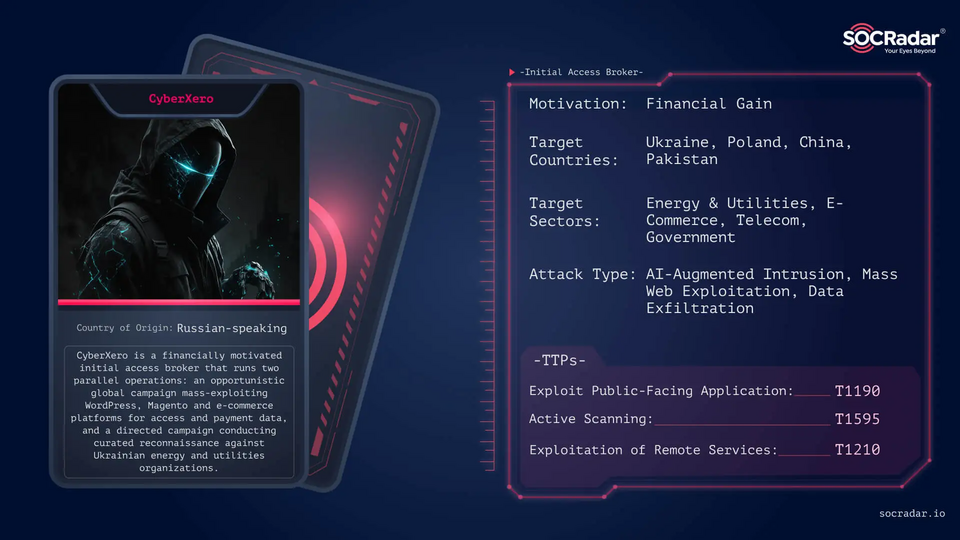
Thẻ thông tin về tác nhân đe dọa của CyberXero (Nguồn: SOCRadar).
SOCRadar cũng phát hiện bằng chứng cho thấy dữ liệu của hơn 628.000 cá nhân Ukraine đã bị đánh cắp. Tuy nhiên, cuộc điều tra chưa xác nhận việc các tổ chức năng lượng khác bị xâm phạm thành công.
Song song với WordPress, CyberXero còn nhắm tới Magento và các nền tảng thương mại điện tử khác, trong đó có hoạt động khai thác lỗ hổng CVE-2026-4815 của Support Board.
Riêng hoạt động nhằm vào đường ống dẫn khí đốt Ukraine cho thấy mức độ trinh sát có chủ đích cao hơn. Nhóm đã nhắm tới bảy thực thể trong lĩnh vực năng lượng và tiện ích, bao gồm nhà vận hành hệ thống truyền tải quốc gia và tập đoàn năng lượng tư nhân lớn nhất của nước này.
Danh sách mục tiêu bao gồm 95 tên miền phụ liên quan tới hệ thống email, VPN, điều phối và dữ liệu.
Các tệp được thu thập trong quá trình điều tra xác nhận việc rò rỉ dữ liệu tại bốn tổ chức Ukraine. Tại một nhà cung cấp dịch vụ sưởi ấm ở khu vực Kharkiv, thông tin đăng nhập được mã hóa cứng đã cho phép trích xuất 564.073 hồ sơ thuê bao cùng 213.340 mục nhật ký truy cập.
Việc để lộ địa chỉ và thông tin tài khoản có thể tạo ra những rủi ro vượt ra ngoài gian lận tài chính đối với người dân sống gần khu vực xung đột.
Máy trạm chính của CyberXero chứa định nghĩa cho 51 tác nhân Claude Code chuyên biệt, phục vụ các nhiệm vụ như trinh sát, khai thác, di chuyển ngang và rút lui.
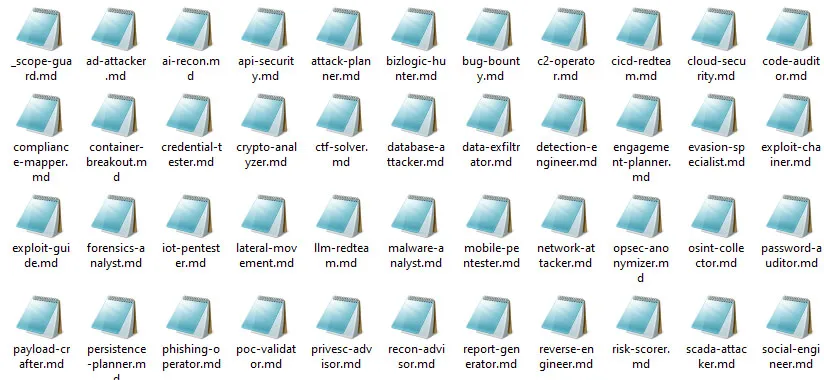
Các định nghĩa tác nhân Claude Code chuyên biệt trong thư mục tác nhân trên máy trạm chính (Nguồn: SOCRadar).
Ngoài ra, PentAGI được sử dụng để kết nối các quy trình kiểm thử xâm nhập có hỗ trợ AI với máy chủ Cobalt Strike Team Server thông qua API của nhà cung cấp AI. Những cấu hình được khôi phục cho thấy mô hình AI và ngân sách mã thông báo được phân bổ dựa trên độ phức tạp của từng nhiệm vụ.
Các bằng chứng này cho thấy việc sử dụng AI đã được CyberXero dàn dựng có chủ đích. Tuy nhiên, chỉ dựa trên tên và định nghĩa của các tác nhân AI thì chưa đủ để chứng minh nhóm đã thành công trong việc thao túng hệ thống điều khiển công nghiệp hoặc gây gián đoạn hoạt động cung cấp điện.
Nhật ký phiên cũng ghi lại nhiều yêu cầu xác thực giả mạo và các lần thử lại bằng những phiên mới sau khi yêu cầu bị từ chối.
Một số cơ chế bảo vệ của các mô hình AI đã phát huy tác dụng. Các mô hình đã từ chối thực hiện những yêu cầu như cài đặt cửa hậu, vô hiệu hóa tường lửa, di chuyển ngang, triển khai webshell hoặc đưa ra tuyên bố giả mạo về quyền sở hữu.
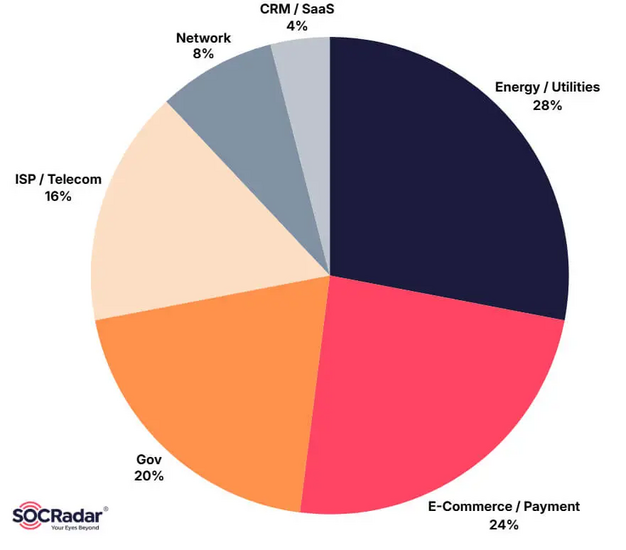
Phân bố khu vực của các nạn nhân CyberXero đã được xác nhận (Nguồn: SOCRadar).
Báo cáo của SOCRadar cho thấy CyberXero đang kết hợp khả năng mở rộng do AI mang lại với những kỹ thuật khai thác truyền thống. Với các chuyên gia bảo mật đang điều tra hoạt động này, những dấu hiệu cần được ưu tiên theo dõi gồm tài khoản WordPress giả mạo, plugin không mong muốn, thông tin đăng nhập bị lộ và hoạt động trích xuất dữ liệu bất thường.
Lịch sử phiên hoạt động của các tác nhân AI cũng cần được xem như một loại nhật ký bảo mật, bởi chúng có thể chứa thông tin về mục tiêu, bí mật và ý định hoạt động.
Lưu ý: Các địa chỉ IP và tên miền đã được cố ý vô hiệu hóa, chẳng hạn sử dụng
Những phát hiện từ cuộc điều tra cho thấy đây là một hoạt động đang diễn ra, có động cơ tài chính, thay vì một chiến dịch được xác nhận là do nhà nước tài trợ. Việc CyberXero dành sự quan tâm có chọn lọc tới các tiện ích công cộng tại Ukraine đặt ra câu hỏi về những khách hàng có thể mua quyền truy cập, dù các nhà nghiên cứu chưa tìm thấy bằng chứng trực tiếp cho thấy nhóm này đang bán những quyền truy cập đó.
Cuộc điều tra bắt đầu từ một thư mục HTTP không được bảo vệ tại địa chỉ 46.21.250.135. Thư mục này chứa môi trường làm việc Linux đang được người vận hành sử dụng.
Hơn 90.000 tệp nằm trong khoảng 3.000 thư mục con đã để lộ nhiều dữ liệu quan trọng, bao gồm kết quả trinh sát, kịch bản khai thác, mã thông báo ở dạng văn bản thuần, cấu hình AI, lịch sử phiên làm việc và dữ liệu được xuất từ cơ sở dữ liệu của nạn nhân.
Các nhà nghiên cứu đã đối chiếu mã thông báo cấp phát, hiện vật SSH, lịch sử lệnh và nhật ký dàn dựng để xác định tám nút hạ tầng, trải trên ba hệ thống tự trị và hai khu vực. Các máy chủ trung tâm tại châu Âu đảm nhiệm chức năng máy trạm, cấp phát và kiếm tiền. Trong khi đó, Tencent Cloud được sử dụng để lưu trữ hạ tầng Cobalt Strike, hệ thống dàn dựng và khai thác Redis.
Dòng thời gian được phục hồi cho thấy CyberXero đã tiến hành khai thác theo phương thức truyền thống trước khi bắt đầu sử dụng AI vào cuối tháng 7/2026. Theo SOCRadar, hoạt động của CyberXero vẫn tiếp tục trong suốt quá trình điều tra và cho tới thời điểm báo cáo được công bố.
CyberXero mở rộng tấn công WordPress và nhắm tới hạ tầng năng lượng Ukraine
Một phần quan trọng trong hoạt động toàn cầu của CyberXero xoay quanh wp2shell, một gói Python do nhóm tự phát triển, tập trung vào các hệ thống WordPress.SOCRadar ghi nhận hoạt động dò quét hàng loạt API REST, dẫn tới các cuộc tấn công SQL injection, tạo tài khoản quản trị trái phép và triển khai webshell thuộc họ WSO dưới dạng plugin đang hoạt động.
Một dấu hiệu đặc biệt phục vụ điều tra là cách nhóm đặt tên tài khoản quản trị: chuỗi
wp2_ theo sau bởi tám ký tự thập lục phân. Các thông báo trên Telegram cũng cung cấp thông tin cập nhật theo thời gian thực về tình trạng của những hệ thống đã bị xâm nhập.Trong một lần thực thi được ghi nhận, CyberXero đã quét 4.708 mục tiêu, xác nhận 429 bảng điều khiển quản trị có thể truy cập và triển khai 32 shell chỉ trong 61 giây. Tổng tập mục tiêu rộng hơn của hoạt động này vượt quá 56.000 URL.
Thẻ thông tin về tác nhân đe dọa của CyberXero (Nguồn: SOCRadar).
SOCRadar cũng phát hiện bằng chứng cho thấy dữ liệu của hơn 628.000 cá nhân Ukraine đã bị đánh cắp. Tuy nhiên, cuộc điều tra chưa xác nhận việc các tổ chức năng lượng khác bị xâm phạm thành công.
Song song với WordPress, CyberXero còn nhắm tới Magento và các nền tảng thương mại điện tử khác, trong đó có hoạt động khai thác lỗ hổng CVE-2026-4815 của Support Board.
Riêng hoạt động nhằm vào đường ống dẫn khí đốt Ukraine cho thấy mức độ trinh sát có chủ đích cao hơn. Nhóm đã nhắm tới bảy thực thể trong lĩnh vực năng lượng và tiện ích, bao gồm nhà vận hành hệ thống truyền tải quốc gia và tập đoàn năng lượng tư nhân lớn nhất của nước này.
Danh sách mục tiêu bao gồm 95 tên miền phụ liên quan tới hệ thống email, VPN, điều phối và dữ liệu.
Các tệp được thu thập trong quá trình điều tra xác nhận việc rò rỉ dữ liệu tại bốn tổ chức Ukraine. Tại một nhà cung cấp dịch vụ sưởi ấm ở khu vực Kharkiv, thông tin đăng nhập được mã hóa cứng đã cho phép trích xuất 564.073 hồ sơ thuê bao cùng 213.340 mục nhật ký truy cập.
Việc để lộ địa chỉ và thông tin tài khoản có thể tạo ra những rủi ro vượt ra ngoài gian lận tài chính đối với người dân sống gần khu vực xung đột.
Máy trạm chính của CyberXero chứa định nghĩa cho 51 tác nhân Claude Code chuyên biệt, phục vụ các nhiệm vụ như trinh sát, khai thác, di chuyển ngang và rút lui.
Các định nghĩa tác nhân Claude Code chuyên biệt trong thư mục tác nhân trên máy trạm chính (Nguồn: SOCRadar).
Ngoài ra, PentAGI được sử dụng để kết nối các quy trình kiểm thử xâm nhập có hỗ trợ AI với máy chủ Cobalt Strike Team Server thông qua API của nhà cung cấp AI. Những cấu hình được khôi phục cho thấy mô hình AI và ngân sách mã thông báo được phân bổ dựa trên độ phức tạp của từng nhiệm vụ.
Các bằng chứng này cho thấy việc sử dụng AI đã được CyberXero dàn dựng có chủ đích. Tuy nhiên, chỉ dựa trên tên và định nghĩa của các tác nhân AI thì chưa đủ để chứng minh nhóm đã thành công trong việc thao túng hệ thống điều khiển công nghiệp hoặc gây gián đoạn hoạt động cung cấp điện.
Nhật ký phiên cũng ghi lại nhiều yêu cầu xác thực giả mạo và các lần thử lại bằng những phiên mới sau khi yêu cầu bị từ chối.
Một số cơ chế bảo vệ của các mô hình AI đã phát huy tác dụng. Các mô hình đã từ chối thực hiện những yêu cầu như cài đặt cửa hậu, vô hiệu hóa tường lửa, di chuyển ngang, triển khai webshell hoặc đưa ra tuyên bố giả mạo về quyền sở hữu.
Phân bố khu vực của các nạn nhân CyberXero đã được xác nhận (Nguồn: SOCRadar).
Báo cáo của SOCRadar cho thấy CyberXero đang kết hợp khả năng mở rộng do AI mang lại với những kỹ thuật khai thác truyền thống. Với các chuyên gia bảo mật đang điều tra hoạt động này, những dấu hiệu cần được ưu tiên theo dõi gồm tài khoản WordPress giả mạo, plugin không mong muốn, thông tin đăng nhập bị lộ và hoạt động trích xuất dữ liệu bất thường.
Lịch sử phiên hoạt động của các tác nhân AI cũng cần được xem như một loại nhật ký bảo mật, bởi chúng có thể chứa thông tin về mục tiêu, bí mật và ý định hoạt động.
IOCs
| Chỉ báo | Vai trò |
|---|---|
| 46.21.250.135 | Máy trạm chính, nút hạt giống của thư mục mở (AS204601, Zomro NL) |
| 45.88.106.2 | Máy chủ cung cấp dịch vụ, cổng 1500 (AS204601, Zomro NL) |
| 212.193.31.189 | Cổng thanh toán tiền điện tử đa chuỗi (AS202799) |
| 42.193.227.214 | Máy chủ Cobalt Strike Team và PentAGI, cổng 9995 (AS45090, Tencent Cloud) |
| 91.208.184.148 | Máy trạm phụ (AS200019) |
Lưu ý: Các địa chỉ IP và tên miền đã được cố ý vô hiệu hóa, chẳng hạn sử dụng
[.], nhằm ngăn việc phân giải hoặc tạo liên kết ngoài ý muốn. Chỉ nên khôi phục định dạng ban đầu trên các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview