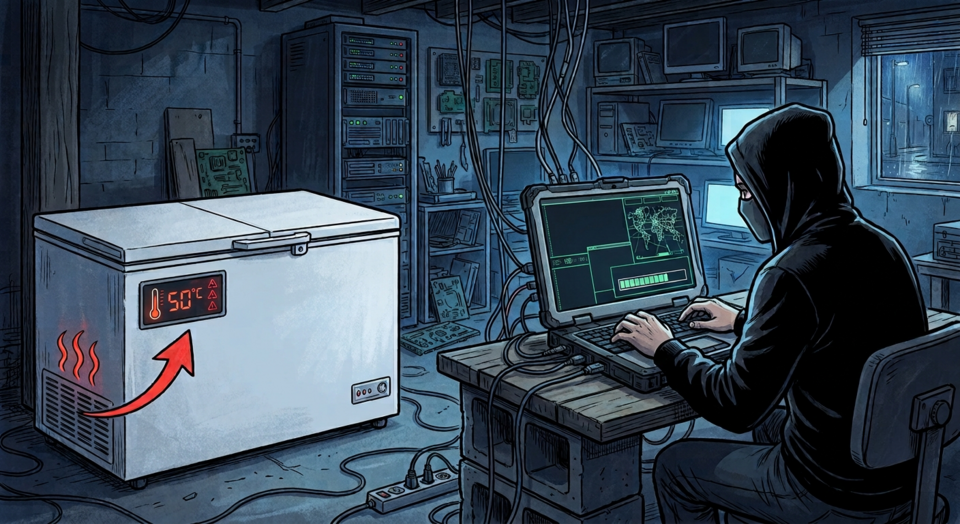
Đêm 11/10/2026, tin tặc chiếm quyền hệ thống điều khiển làm lạnh của hàng trăm siêu thị Pháp, ép hệ thống rã đông thổi khí nóng khoảng 50°C trong nhiều giờ, khiến nhiệt độ bên trong tủ lên trên 36–40°C. Không dữ liệu nào bị đánh cắp, không đòi tiền chuộc, nhưng hàng triệu euro thực phẩm phải tiêu hủy.
Đây không phải lần đầu tin tặc gây thiệt hại vật lý qua mạng. Nhưng theo những gì công khai đến nay, đây là vụ phá hoại thiết bị trong ngành bán lẻ thực phẩm có quy mô lớn nhất từng được ghi nhận, và là lần đầu chuỗi lạnh của nhiều chuỗi siêu thị trong một quốc gia bị đánh đồng loạt. Luận điểm chính của bài: ranh giới giữa “tội phạm mạng” và “phá hoại hạ tầng” đang mờ đi, và những thiết bị tầm thường nhất trong cửa hàng giờ đã là mục tiêu.
Đây không phải lần đầu tin tặc gây thiệt hại vật lý qua mạng. Nhưng theo những gì công khai đến nay, đây là vụ phá hoại thiết bị trong ngành bán lẻ thực phẩm có quy mô lớn nhất từng được ghi nhận, và là lần đầu chuỗi lạnh của nhiều chuỗi siêu thị trong một quốc gia bị đánh đồng loạt. Luận điểm chính của bài: ranh giới giữa “tội phạm mạng” và “phá hoại hạ tầng” đang mờ đi, và những thiết bị tầm thường nhất trong cửa hàng giờ đã là mục tiêu.
Diễn biến: một đêm, hàng trăm cửa hàng
Từ tối Chủ nhật 11/10 đến sáng thứ Hai 12/10, kẻ tấn công điều khiển từ xa bộ điều khiển trung tâm của hệ thống làm lạnh, ép chạy chu trình rã đông liên tục. Hệ thống bị ép thổi khí nóng khoảng 50°C, kéo dài chừng sáu giờ theo Bloomberg. Theo báo chí Pháp, nhiệt độ bên trong tủ đông lên tới 36°C, có tủ trưng bày vượt 40°C, trong khi mức chuẩn là âm 18–19°C. Viện công tố Paris cho biết vụ tấn công còn gây ra cả hỏa hoạn, ngoài thiệt hại thực phẩm.
Chuỗi / đơn vị | Số cửa hàng bị ảnh hưởng (theo báo chí) | Nguồn xác nhận |
Intermarché (Groupement Mousquetaires) | khoảng 150–200 | Người phát ngôn tập đoàn |
Coopérative U (Super U) | gần 100 | CEO Dominique Schelcher |
E.Leclerc | một số cửa hàng | Đài BFM |
Metro, cửa hàng thịt độc lập | chưa rõ | Báo chí Pháp, chưa được xác nhận chính thức |
Carrefour Market, Monoprix | chưa rõ | Trang tin ngành, công ty chưa xác nhận |
Theo báo chí địa phương (dẫn lại qua Hackread, chưa có nguồn thứ hai xác nhận), riêng hai cửa hàng ở Haguenau thiệt hại khoảng 270.000 euro. Tổng thiệt hại toàn quốc hiện chỉ là ước tính ở mức vài triệu euro, theo một nguồn giấu tên trên đài France Inter. Thủ tướng Sébastien Lecornu giao Cơ quan An ninh Hệ thống Thông tin quốc gia (ANSSI) điều tra và phối hợp với các đối tác châu Âu; viện công tố Paris đã mở điều tra, giao cho Văn phòng chống tội phạm mạng (OFAC), trong đó có việc làm rõ các vụ cháy được ghi nhận tại một số cửa hàng.
Danfoss, nhà sản xuất thiết bị điều khiển, thừa nhận có sự cố với “một số lượng hạn chế” hệ thống ở Pháp và cho biết các thiết bị bị ảnh hưởng đang chạy firmware lỗi thời (theo Reuters). Một số trang tin dẫn AFP cho biết thêm phần lớn là dòng sản phẩm cũ không còn được cập nhật bảo mật, nhưng chi tiết này chưa được nhiều nguồn độc lập xác nhận. Đến ngày 13/10, chưa có nhóm nào nhận trách nhiệm và chưa có quy kết chính thức về thủ phạm.
Danfoss, nhà sản xuất thiết bị điều khiển, thừa nhận có sự cố với “một số lượng hạn chế” hệ thống ở Pháp và cho biết các thiết bị bị ảnh hưởng đang chạy firmware lỗi thời (theo Reuters). Một số trang tin dẫn AFP cho biết thêm phần lớn là dòng sản phẩm cũ không còn được cập nhật bảo mật, nhưng chi tiết này chưa được nhiều nguồn độc lập xác nhận. Đến ngày 13/10, chưa có nhóm nào nhận trách nhiệm và chưa có quy kết chính thức về thủ phạm.
Có phải lần đầu tiên? Không, nhưng là một bước ngoặt
Câu trả lời ngắn: tấn công mạng gây hậu quả vật lý đã có từ ít nhất 15 năm nay. Điều mới ở vụ Pháp là mục tiêu (chuỗi lạnh bán lẻ thực phẩm), quy mô (hàng trăm điểm cùng một đêm, nhiều doanh nghiệp khác nhau) và thiệt hại hữu hình mà người dân nhìn thấy ngay trên kệ hàng.
Năm | Sự kiện | Mục tiêu | Hậu quả | Nghi phạm |
2026 | Siêu thị Pháp (Danfoss) | Bộ điều khiển làm lạnh của hàng trăm siêu thị | Tủ bị thổi khí nóng khoảng 50°C, nhiệt độ trong tủ lên 36–40°C, thực phẩm hỏng, có hỏa hoạn | Chưa xác định |
2025 | Đập Bremanger, Na Uy | Hệ thống điều khiển van xả của đập | Van mở hết cỡ khoảng 4 giờ, không gây nguy hiểm | Nhóm thân Nga (theo cảnh sát Na Uy) |
2024 | FrostyGoop, Lviv, Ukraine | Bộ điều khiển sưởi tập trung | Hơn 600 tòa nhà mất sưởi khoảng 48 giờ giữa mùa đông | Liên quan Nga (theo Ukraine, Dragos) |
2024 | Tháp nước Muleshoe, Texas, Mỹ | Giao diện HMI của hệ thống cấp nước | Bồn chứa tràn, hàng chục nghìn gallon nước chảy ra đường; không gián đoạn cấp nước | Nhóm CARR, Mandiant cho là liên hệ với Sandworm |
2023 | Nhà máy nước Aliquippa, Mỹ | PLC Unitronics lộ Internet, dùng mật khẩu mặc định | Gián đoạn vận hành, không hư hại vật lý: một trạm bơm tăng áp phải chuyển sang điều khiển thủ công | CyberAv3ngers, liên kết IRGC Iran (theo CISA, FBI) |
2017 | Triton/Trisis, Ả Rập Xê-út | Hệ thống an toàn (SIS) nhà máy hóa dầu | Nhà máy dừng; mã độc nhắm vô hiệu hóa lớp bảo vệ an toàn | Nhóm có hậu thuẫn nhà nước |
2015 | Lưới điện Ukraine | Trạm biến áp, phần mềm SCADA | Khoảng 225.000 khách hàng mất điện vài giờ (ước tính) | Sandworm (Nga) |
2014 | Nhà máy thép Đức | Hệ thống điều khiển lò cao | Lò không tắt được đúng quy trình, hư hại lớn | Không công bố |
2010 | Stuxnet, Iran | Máy ly tâm làm giàu uranium | Khoảng 1.000 máy ly tâm hư hỏng (ước tính) | Được cho là Mỹ và Israel |
Các dòng 2010-2017 dựa trên thông tin đã được công bố rộng rãi nhiều năm (báo cáo BSI của Đức, phân tích của các hãng bảo mật về Stuxnet, Triton và lưới điện Ukraine), chưa gắn link trong bài; số liệu ghi “ước tính” là xấp xỉ.
Đặt cạnh nhau, có ba điểm khiến vụ Pháp khác biệt:
· Mục tiêu là thiết bị thương mại phổ thông, không phải nhà máy điện hay công trình quốc phòng. Tủ đông siêu thị không nằm trong danh mục “hạ tầng trọng yếu” truyền thống ở nhiều nước.
· Đánh hàng loạt, đồng thời, qua một nhà cung cấp chung. Vụ Lviv hay Na Uy chỉ là một cơ sở; vụ Pháp là hàng trăm cơ sở thuộc ít nhất ba tập đoàn bán lẻ.
· Thiệt hại không thể hoàn tác. Mất điện có thể bật lại; thực phẩm đông lạnh đã nóng lên trên 36°C thì chỉ có thể tiêu hủy. CEO Coopérative U Dominique Schelcher gọi vụ tấn công là “chưa từng có”.
Đây có thể không phải là vụ tấn công mạng vật lý đầu tiên nhưng có thể là vụ phá hoại chuỗi cung ứng thực phẩm qua mạng lớn nhất từng được công khai.
Phân tích kỹ thuật: lỗ hổng đã được công bố từ năm 2025
Cả cửa hàng chỉ có một “bộ não” làm lạnh. Trong siêu thị hiện đại, toàn bộ tủ lạnh, tủ đông được điều phối bởi một bộ quản lý trung tâm, ở đây là dòng Danfoss AK-SM 800/800A. Thiết bị này có giao diện web để kỹ thuật viên chỉnh nhiệt độ, lịch rã đông, cảnh báo từ xa mà không cần đến tận nơi. Tiện lợi đó cũng chính là điểm yếu: ai vào được giao diện web là điều khiển được cả dãy tủ.
Lỗ hổng chính, CVE-2025-41450, đã được CISA cảnh báo từ ngày 20/5/2025 và được Danfoss vá trong firmware R4.2. Ngày 27/8/2025, CISA bổ sung thêm hai lỗ hổng, được vá trong firmware R4.3.1. Như vậy, bản vá đã có khởi 17 tháng trước vụ tấn công. Ngày 9/8/2026, nhóm Team82 của hãng bảo mật Claroty công bố bài phân tích kỹ thuật chi tiết về ba lỗ hổng này, với tiêu đề gần như báo trước sự việc: “Đóng băng bộ điều khiển, rã đông thực phẩm”.
Mã lỗ hổng | Bản chất | Mức CVSS v3 | Ý nghĩa với kẻ tấn công | Bản vá |
Cơ chế đăng nhập ẩn “mã trong ngày”, sinh mật khẩu chỉ từ ngày giờ của thiết bị | 8,2 (độ phức tạp khai thác cao, cần người dùng tương tác) | Theo Claroty: vào quyền quản trị mà không cần mật khẩu thật. Mô tả chính thức: vượt xác thực, có thể làm lộ thông tin nhạy cảm như IP nội bộ, tên người dùng, tên cửa hàng | R4.2 | |
Chèn lệnh hệ điều hành qua trường cấu hình email cảnh báo | 7,6 | Chạy mã tùy ý trên thiết bị; cần đăng nhập trước, nên thường đi sau bước vượt xác thực | R4.3.1 | |
Cho phép tải lên cấu hình Nginx tùy ý | 5,4 | Điều hướng lưu lượng web, làm sập giao diện quản trị; cần đăng nhập trước | R4.3.1 |
Nói nôm na, nhà sản xuất để lại một “chìa khóa vạn năng” cho bộ phận bảo trì, và chìa khóa đó có thể tính ra được; ghép với hai lỗi còn lại, kẻ tấn công có thể đi từ vượt xác thực đến chạy mã trên thiết bị. Claroty cũng đếm được 2.765 thiết bị AK-SM 800A có giao diện quản trị phơi trực tiếp trên Internet qua công cụ quét Censys. Đây là số liệu tại thời điểm Claroty nghiên cứu, không phải con số hiện tại.
Cần thận trọng ở hai điểm. Thứ nhất, đến 13/10, cơ quan điều tra chưa công khai xác nhận kẻ tấn công đã dùng chính các lỗ hổng này. Thứ hai, theo một số trang tin dẫn AFP, Danfoss cho biết phần lớn thiết bị bị ảnh hưởng là dòng cũ, không còn nhận bản cập nhật bảo mật. Nếu đó là dòng AK-SM 800 đời cũ chứ không phải 800A, các CVE trên có thể không phải con đường xâm nhập. Dù theo hướng nào, vấn đề không chỉ là “chậm vá” mà còn là “không còn gì để vá”, trong khi thiết bị vẫn chạy hằng ngày trong cửa hàng.
Kịch bản tấn công khả dĩ nhất, dựa trên những gì đã công khai: quét Internet tìm giao diện StoreView của Danfoss; vượt xác thực hoặc dùng thông tin đăng nhập yếu; ra lệnh rã đông liên tục trên diện rộng vào ban đêm, khi cửa hàng đóng cửa và ít người giám sát. Việc chọn tối Chủ nhật, nếu là có chủ ý, cho thấy kẻ tấn công hiểu nhịp vận hành của ngành bán lẻ.
Nhận định: ai, vì sao, và điều gì còn bỏ ngỏ
Chưa có bằng chứng công khai về thủ phạm, nên mọi giả thuyết dưới đây là nhận định phân tích, không phải kết luận.
Động cơ tài chính có vẻ yếu. Không có yêu cầu tiền chuộc, không dữ liệu bị lấy. Một nhóm tống tiền thường khóa hệ thống rồi đòi tiền, chứ không phá hủy ngay thứ có thể làm con tin.
Dấu hiệu khớp với mô hình “phá hoại trình diễn”. Hành động gây tác động lớn, nhìn thấy được, nhắm vào đời sống thường ngày, rất giống các vụ đập Na Uy hay tháp nước ở Mỹ: mục đích là gây hoang mang và chứng tỏ năng lực hơn là trục lợi. Pháp lại là nước ủng hộ Ukraine mạnh mẽ và từng hứng nhiều đợt tấn công từ nhóm thân Nga, như vụ La Poste cuối năm 2025. Tuy vậy, cần tránh quy kết vội: một nhóm tội phạm cơ hội có công cụ quét tự động cũng hoàn toàn có thể gây ra kết quả tương tự.
Ý nghĩa chiến lược lớn hơn thiệt hại trước mắt. Vài triệu euro thực phẩm không làm sụp đổ ngành bán lẻ Pháp. Nhưng vụ việc chứng minh rằng một kẻ tấn công từ xa có thể chạm tới nguồn thực phẩm của hàng trăm cộng đồng trong một đêm, với chi phí thấp. Đó là thông điệp gửi tới mọi chính phủ.
Bài học về trách nhiệm bị “lọt khe”. Tập đoàn Mousquetaires nói hệ thống do Danfoss quản lý và việc khởi kiện thuộc về nhà cung cấp; Danfoss nói khách hàng chạy firmware lỗi thời. Thiết bị làm lạnh thường do bộ phận kỹ thuật cơ điện hoặc nhà thầu bảo trì phụ trách, không thuộc tầm mắt của đội an ninh mạng. Chính vùng xám này là nơi kẻ tấn công lách vào.
Những câu hỏi còn mở:
· Kẻ tấn công vào bằng lỗ hổng đã công bố, mật khẩu yếu, hay qua hệ thống của một nhà thầu bảo trì từ xa?
· Vì sao thiết bị đã hết hỗ trợ vẫn được kết nối thẳng Internet?
· Có quốc gia nào khác đang chạy cùng dòng thiết bị và đã bị dò quét chưa?
· Đây là đòn đơn lẻ hay chỉ là màn mở đầu?
Cảnh báo cho tương lai
1. Kịch bản sẽ được sao chép. Một khi đã chứng minh hiệu quả và được truyền thông toàn cầu đưa tin, các nhóm khác sẽ thử lại. Danfoss bán thiết bị khắp thế giới, và trong các nghiên cứu riêng biệt, Claroty còn tìm ra 23 lỗ hổng ở dòng Copeland XWEB Pro và nhiều lỗ hổng ở Trane Tracer SC+. Vấn đề là của cả ngành điện lạnh thương mại, không riêng một hãng.
2. “Hạ tầng trọng yếu” đang mở rộng. Danh sách truyền thống gồm điện, nước, viễn thông, tài chính. Vụ Pháp cho thấy chuỗi lạnh thực phẩm, dược phẩm, vắc-xin, điều hòa trung tâm thương mại, bệnh viện, trung tâm dữ liệu đều có thể bị biến thành mục tiêu. Thiết bị nào có giao diện điều khiển từ xa, thiết bị đó là bề mặt tấn công.
3. Tội phạm mạng đang chuyển từ “lấy” sang “phá”. Ransomware chủ yếu nhắm vào dữ liệu để tống tiền, dù đôi khi gây gián đoạn vận hành như vụ Colonial Pipeline năm 2021; còn loại tấn công này nhắm thẳng vào vật chất. Không có bản sao lưu nào cứu được một xe thịt đã hỏng. Doanh nghiệp quen kế hoạch ứng phó sự cố CNTT sẽ phải làm quen với kế hoạch ứng phó sự cố vật lý do mạng gây ra.
4. Rủi ro an toàn tính mạng. Ở Pháp đã có hỏa hoạn. Tệ hơn, nếu kẻ tấn công làm hỏng thực phẩm một cách âm thầm (tăng nhiệt vài độ rồi trả về, không báo động), hàng có thể vẫn được bán ra và gây ngộ độc. Kịch bản lặng lẽ đó còn nguy hiểm hơn kịch bản ồn ào vừa xảy ra.
Liên hệ Việt Nam
Việt Nam đang phát triển nhanh mạng lưới siêu thị, cửa hàng tiện lợi và kho lạnh, cùng làn sóng “số hóa” vận hành và giám sát từ xa. Đây đúng là điều kiện mà vụ Pháp khai thác. Một số điểm đáng lưu ý, xin nêu như nhận định chung chứ không phải đánh giá về doanh nghiệp cụ thể nào:
· Theo nhận định của tác giả (chưa có số liệu thị phần kiểm chứng), thiết bị điện lạnh của các hãng quốc tế như Danfoss, Copeland, Carel, Dixell được dùng khá phổ biến trong ngành bán lẻ và chuỗi lạnh khu vực, nhiều khi do nhà thầu lắp đặt và bảo trì trọn gói.
· Hệ thống vận hành (OT) ở nhiều doanh nghiệp vẫn nằm ngoài phạm vi quản lý của bộ phận CNTT, ít được kiểm kê, ít được vá.
· Kho lạnh dược phẩm, vắc-xin và thủy sản xuất khẩu là những mục tiêu có hậu quả lớn hơn nhiều so với thực phẩm trong siêu thị.
Câu hỏi mà mỗi doanh nghiệp nên tự đặt ra ngay hôm nay: chúng ta có biết bộ điều khiển làm lạnh của mình chạy firmware phiên bản nào, có đang lộ ra Internet hay không, và ai có quyền truy cập từ xa?
Khuyến nghị
Đối tượng | Việc cần làm ngay (tuần này) | Việc cần làm trong 3–6 tháng |
Doanh nghiệp bán lẻ, kho lạnh | Kiểm kê mọi bộ điều khiển điện lạnh, ghi phiên bản firmware; ngắt giao diện quản trị khỏi Internet công cộng; đổi toàn bộ mật khẩu mặc định | Tách mạng OT khỏi mạng văn phòng; chỉ cho truy cập từ xa qua VPN có xác thực đa yếu tố; lập kế hoạch thay thiết bị hết hỗ trợ |
Đội vận hành cửa hàng | Bật cảnh báo nhiệt độ gửi qua kênh độc lập (cảm biến rời, SMS); quy định kiểm tra nhiệt độ thủ công đầu ca | Diễn tập kịch bản “tủ đông bị điều khiển từ xa”: ai phát hiện, ai ngắt, ai quyết định tiêu hủy hàng |
Nhà thầu bảo trì, nhà cung cấp | Rà soát tài khoản truy cập từ xa vào hệ thống khách hàng; thông báo chủ động cho khách hàng đang dùng firmware cũ | Bỏ cơ chế đăng nhập ẩn hay mật khẩu dùng chung; cam kết thời gian hỗ trợ bảo mật rõ ràng cho từng dòng sản phẩm |
Cơ quan quản lý | Ra cảnh báo cho ngành bán lẻ, dược, thủy sản về các dòng thiết bị liên quan | Cân nhắc đưa chuỗi lạnh thực phẩm, dược phẩm vào danh mục hệ thống cần bảo vệ; yêu cầu báo cáo sự cố OT |
Nguyên tắc chung rất đơn giản: thiết bị điều khiển vật lý không bao giờ nên lộ thẳng ra Internet và thiết bị đã hết hỗ trợ bảo mật phải được coi là rủi ro cần thay thế, không phải tài sản còn dùng tốt.
Vụ tấn công đêm 11/10 không phải lần đầu tin tặc gây hậu quả vật lý, nhưng là lần đầu cái tủ đông ở siêu thị gần nhà trở thành chiến trường trên quy mô quốc gia. Lỗ hổng đã được công bố từ tháng 5/2025, bản vá đã có từ lâu, nhưng thiết bị cũ vẫn chạy và vẫn lộ ra Internet. Bài học không nằm ở công nghệ cao siêu mà ở những việc cơ bản bị bỏ quên: biết mình có gì, đóng những cửa không cần mở và thay những thiết bị không còn được bảo vệ.
Bài viết cập nhật đến ngày 13/10/2026; thủ phạm và phương thức xâm nhập chính xác vẫn đang được điều tra.
Nguồn tham khảo
· CISA ICSA-25-140-03: Danfoss AK-SM 8xxA Series (cảnh báo chính thức)
· Claroty Team82: Freeze the Controller, Defrost the Food
· Tenable: Danfoss AK-SM800A Improper Authentication (CVE-2025-41450)
· Bloomberg: Hundreds of French Supermarkets Lose Refrigeration in Weekend Cyberattack
· Reuters qua US News: Hackers Heat French Supermarket Fridges, Sparking Fires and Spoiling Food
· Euronews: Hundreds of French supermarkets hit by cyberattack on refrigeration systems
· UPI: French supermarket refrigeration systems hit by cyberattack
· Hackread: Hackers Heat Supermarket Fridges to 50°C in France Cyberattack
· IBTimes UK: French Supermarket Cyberattack Sends Fridges to 50°C
· Refindustry: Danfoss, Copeland and Trane address controller security vulnerabilities
· BleepingComputer: FrostyGoop malware attack cut off heat in Ukraine
· BleepingComputer: Pro-Russian hackers blamed for water dam sabotage in Norway
· CyberScoop: Sandworm linked to breach of Texas water facility
· SecurityWeek: US water facilities targeted by hackers affiliated with Iranian government
· AP qua Yahoo: Pro-Russian hackers claim cyberattack on French postal service
Nguồn tiếng Pháp bổ sung:
· franceinfo: Des centaines de frigos mis hors service après une cyberattaque contre les supermarchés
· i24NEWS: Cyberattaque contre des supermarchés : des frigos chauffés à 50 °C
· Techniques de l’Ingénieur: Une cyberattaque contre les systèmes frigorifiques paralyse des centaines de supermarchés français
Ghi chú về nguồn: bài nghiên cứu của Claroty được đọc toàn văn. Với các trang còn lại, tác giả dựa trên phần trích dẫn hiển thị qua công cụ tìm kiếm do nhiều trang chặn truy cập tự động; người đọc nên mở bản gốc để đối chiếu.
WhiteHat.vn
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: