

Hàng trăm siêu thị tại Pháp vừa hứng chịu cuộc tấn công mạng nhắm vào hệ thống làm lạnh, khiến nhiệt độ bị đẩy lên mức 50 độ C trong đêm, gây cháy cục bộ và hư hại lượng lớn thực phẩm.
Theo thông tin từ Văn phòng Công tố Paris ngày 12/10 qua Reuters, một chiến dịch tấn công mạng diện rộng đang nhắm vào hệ thống tủ lạnh kết nối Internet của nhiều chuỗi bán lẻ quy mô lớn trên toàn nước Pháp, làm hư hỏng hàng hóa thực phẩm và dẫn tới một số sự cố cháy.
Trước tình hình này, Thủ tướng Pháp Sebastien Lecornu đã giao Cơ quan An ninh mạng quốc gia (ANSSI) tiến hành điều tra, đồng thời phối hợp cùng các đối tác tại châu Âu nhằm triển khai biện pháp xử lý. Chuyên gia Felix Aime, nhà phân tích tình báo về mối đe dọa mạng cấp cao tại một tổ chức nghiên cứu và phát hiện nguy cơ, cho biết tình trạng tương tự cũng ghi nhận tại Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ.
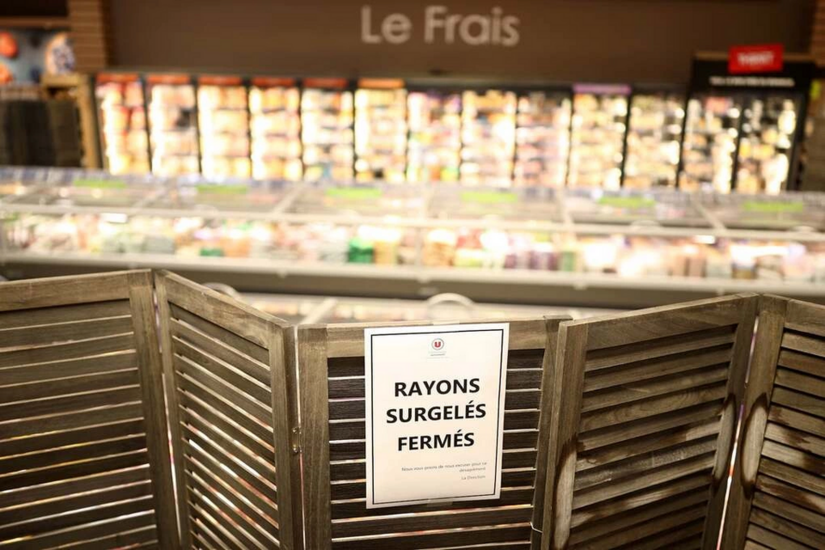
Khu vực thực phẩm đông lạnh bị đóng cửa tại một siêu thị ở Paris sau sự cố ngày 12/10. Ảnh: Reuters
Tại khu vực trung tâm thủ đô Paris, một người dân tên Geert de Clercq chứng kiến cảnh nhân viên Intermarché phải chuyển từng xe chở đồ đông lạnh rã đông bỏ vào các thùng rác lớn, trong khi kem tan chảy chảy tràn ra ngoài từ các hộp vỡ.
Ông Dominique Schelcher, người đứng đầu tập đoàn bán lẻ Cooperative U, chia sẻ trên mạng xã hội X rằng hệ thống của họ cũng là mục tiêu trong đợt này. Ông nhận định hành động nhắm vào các trang thiết bị lưu trữ thực phẩm tươi sống nhằm duy trì nguồn cung cho người dân là sự việc đặc biệt nghiêm trọng và chưa từng có tiền lệ.
Mức độ thiệt hại chung của ngành bán lẻ hiện vẫn chưa được tổng kết đầy đủ. Tuy nhiên, trả lời kênh BFM TV, Giám đốc điều hành Intermarché Thierry Cotillard ước tính thiệt hại trên toàn nước Pháp có thể lên đến hàng chục triệu euro chỉ trong vòng một ngày. Tổng giám đốc Hiệp hội Bán lẻ châu Âu (EuroCommerce), bà Christel Delberghe, đánh giá biến cố này nêu bật tầm quan trọng của việc củng cố năng lực chống chịu gián đoạn trên toàn bộ chuỗi cung ứng.
Một nguồn tin thân cận với Thủ tướng Sebastien Lecornu tiết lộ ANSSI đã phát hiện lỗ hổng phát sinh từ phần mềm của doanh nghiệp Đan Mạch Danfoss.
Phản hồi về việc này, Danfoss cho biết đã nắm thông tin liên quan đến các sự cố tại Pháp trên một số lượng giới hạn hệ thống quản lý nhiệt độ. Hãng giải thích các thiết bị gặp sự cố đang vận hành trên firmware lỗi thời, đồng thời nhấn mạnh đơn vị từ lâu đã khuyến cáo người dùng cập nhật phiên bản mới nhất cũng như chuyển dần hệ thống cũ sang nền tảng công nghệ hiện tại.
Trước đó, vào ngày 9/8, nhóm nghiên cứu Team82 thuộc công ty bảo mật Claroty từng phát hành báo cáo chi tiết về lỗ hổng trên bộ điều khiển mã AK-SM 800A của Danfoss. Bản vá được Danfoss cung cấp sau đó đã xử lý lỗi bảo mật vốn có thể giúp kẻ tấn công vượt rào xác thực để thực thi mã lệnh trên thiết bị.
Đợt tấn công tại Pháp có nhiều nét tương đồng với sự việc xảy ra tại 12 cơ sở cung ứng thực phẩm cho quân đội Mỹ hồi cuối tháng 8, vốn cũng làm hỏng lượng lớn thực phẩm do trục trặc hệ thống làm mát. Hiện Liên đoàn Thương mại và Phân phối Pháp (FCD) đã lên tiếng yêu cầu Danfoss minh bạch hoàn toàn các thông tin liên quan, đồng thời cho biết các nhà bán lẻ đang tập trung bảo vệ người tiêu dùng và sớm đưa hoạt động kinh doanh trở lại trạng thái bình thường.
Theo thông tin từ Văn phòng Công tố Paris ngày 12/10 qua Reuters, một chiến dịch tấn công mạng diện rộng đang nhắm vào hệ thống tủ lạnh kết nối Internet của nhiều chuỗi bán lẻ quy mô lớn trên toàn nước Pháp, làm hư hỏng hàng hóa thực phẩm và dẫn tới một số sự cố cháy.
Trước tình hình này, Thủ tướng Pháp Sebastien Lecornu đã giao Cơ quan An ninh mạng quốc gia (ANSSI) tiến hành điều tra, đồng thời phối hợp cùng các đối tác tại châu Âu nhằm triển khai biện pháp xử lý. Chuyên gia Felix Aime, nhà phân tích tình báo về mối đe dọa mạng cấp cao tại một tổ chức nghiên cứu và phát hiện nguy cơ, cho biết tình trạng tương tự cũng ghi nhận tại Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ.
Khu vực thực phẩm đông lạnh bị đóng cửa tại một siêu thị ở Paris sau sự cố ngày 12/10. Ảnh: Reuters
Hàng loạt chuỗi bán lẻ chịu thiệt hại nặng
Tập đoàn Carrefour xác nhận 80 điểm bán của hãng đã bị xâm nhập. Đại diện Monoprix, đơn vị quản lý 490 cơ sở ở Pháp, thông báo khoảng 5% số cửa hàng chịu tác động. Tại chuỗi Intermarché thuộc Les Mousquetaires, 150 siêu thị bị nâng nhiệt độ thiết bị làm lạnh lên 50 độ C suốt 6 giờ trong đêm. Người phát ngôn của tập đoàn khẳng định toàn bộ số thực phẩm bị tác động đã được tiêu hủy để bảo đảm an toàn sức khỏe cho khách hàng.Tại khu vực trung tâm thủ đô Paris, một người dân tên Geert de Clercq chứng kiến cảnh nhân viên Intermarché phải chuyển từng xe chở đồ đông lạnh rã đông bỏ vào các thùng rác lớn, trong khi kem tan chảy chảy tràn ra ngoài từ các hộp vỡ.
Ông Dominique Schelcher, người đứng đầu tập đoàn bán lẻ Cooperative U, chia sẻ trên mạng xã hội X rằng hệ thống của họ cũng là mục tiêu trong đợt này. Ông nhận định hành động nhắm vào các trang thiết bị lưu trữ thực phẩm tươi sống nhằm duy trì nguồn cung cho người dân là sự việc đặc biệt nghiêm trọng và chưa từng có tiền lệ.
Mức độ thiệt hại chung của ngành bán lẻ hiện vẫn chưa được tổng kết đầy đủ. Tuy nhiên, trả lời kênh BFM TV, Giám đốc điều hành Intermarché Thierry Cotillard ước tính thiệt hại trên toàn nước Pháp có thể lên đến hàng chục triệu euro chỉ trong vòng một ngày. Tổng giám đốc Hiệp hội Bán lẻ châu Âu (EuroCommerce), bà Christel Delberghe, đánh giá biến cố này nêu bật tầm quan trọng của việc củng cố năng lực chống chịu gián đoạn trên toàn bộ chuỗi cung ứng.
Lỗ hổng từ hệ thống quản lý qua Internet
Tại các siêu thị, hệ thống tủ mát và tủ đông thường kết nối với các bảng điều khiển trực tuyến nhằm tạo điều kiện cho các đơn vị kỹ thuật bảo trì điều chỉnh từ xa.Một nguồn tin thân cận với Thủ tướng Sebastien Lecornu tiết lộ ANSSI đã phát hiện lỗ hổng phát sinh từ phần mềm của doanh nghiệp Đan Mạch Danfoss.
Phản hồi về việc này, Danfoss cho biết đã nắm thông tin liên quan đến các sự cố tại Pháp trên một số lượng giới hạn hệ thống quản lý nhiệt độ. Hãng giải thích các thiết bị gặp sự cố đang vận hành trên firmware lỗi thời, đồng thời nhấn mạnh đơn vị từ lâu đã khuyến cáo người dùng cập nhật phiên bản mới nhất cũng như chuyển dần hệ thống cũ sang nền tảng công nghệ hiện tại.
Trước đó, vào ngày 9/8, nhóm nghiên cứu Team82 thuộc công ty bảo mật Claroty từng phát hành báo cáo chi tiết về lỗ hổng trên bộ điều khiển mã AK-SM 800A của Danfoss. Bản vá được Danfoss cung cấp sau đó đã xử lý lỗi bảo mật vốn có thể giúp kẻ tấn công vượt rào xác thực để thực thi mã lệnh trên thiết bị.
Đợt tấn công tại Pháp có nhiều nét tương đồng với sự việc xảy ra tại 12 cơ sở cung ứng thực phẩm cho quân đội Mỹ hồi cuối tháng 8, vốn cũng làm hỏng lượng lớn thực phẩm do trục trặc hệ thống làm mát. Hiện Liên đoàn Thương mại và Phân phối Pháp (FCD) đã lên tiếng yêu cầu Danfoss minh bạch hoàn toàn các thông tin liên quan, đồng thời cho biết các nhà bán lẻ đang tập trung bảo vệ người tiêu dùng và sớm đưa hoạt động kinh doanh trở lại trạng thái bình thường.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview