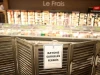
Một cuộc tấn công mạng nhằm vào hệ thống làm lạnh tại hàng trăm siêu thị ở Pháp đã khiến tủ đông, tủ mát mất khả năng bảo quản thực phẩm, gây thiệt hại lớn cho các nhà bán lẻ. Vụ việc cho thấy tin tặc không nhất thiết phải đánh cắp dữ liệu hay mã hóa máy tính mới có thể gây ra hậu quả nghiêm trọng.
Khi hệ thống làm lạnh bị điều khiển từ xa
Trong đêm 11 rạng sáng 12/10/2026, tin tặc đã can thiệp vào hệ thống điều khiển thiết bị làm lạnh tại nhiều chuỗi siêu thị ở Pháp, trong đó có Intermarché, Coopérative U và Carrefour.
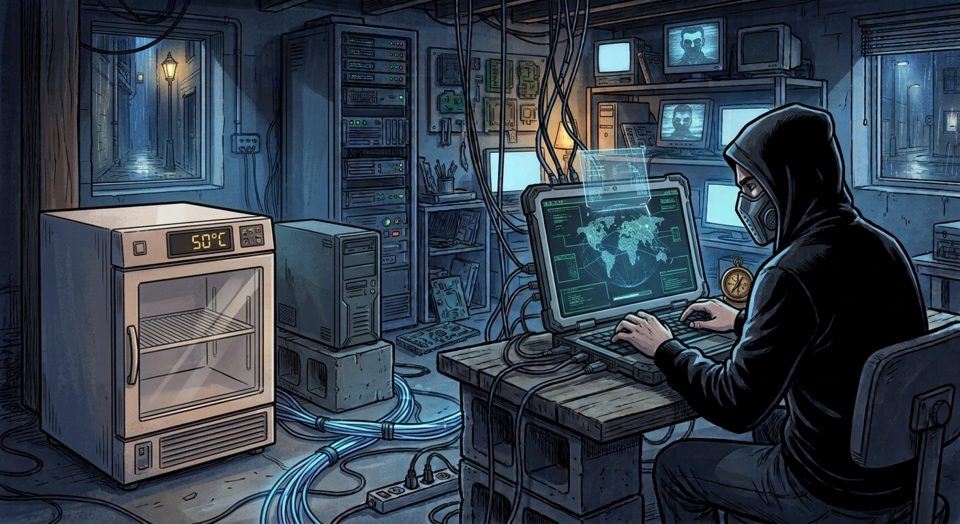
Thay vì tấn công máy tính tiền hay cơ sở dữ liệu khách hàng, các đối tượng nhắm vào bộ điều khiển quản lý nhiệt độ. Chúng khiến thiết bị chuyển sang chế độ rã đông và làm nhiệt độ trong các tủ lạnh, tủ đông tăng cao. Một số báo cáo cho biết nhiệt độ có thể lên tới khoảng 50 độ C.
Hậu quả là nhiều siêu thị phải loại bỏ thực phẩm tươi sống và đông lạnh không còn bảo đảm an toàn. Một số cơ sở ghi nhận nguy cơ cháy và thiệt hại tài chính đáng kể. Theo các thông tin ban đầu, hàng trăm cửa hàng có thể đã bị ảnh hưởng. Cơ quan chức năng Pháp đang điều tra vụ việc.
Không cần đánh cắp dữ liệu vẫn có thể gây thiệt hại lớn
Điểm đáng chú ý của vụ việc nằm ở mục tiêu bị tấn công. Hệ thống làm lạnh vốn được thiết kế để tự động duy trì nhiệt độ phù hợp, giúp bảo quản thực phẩm. Khi bị kiểm soát trái phép, chính chức năng tự động này lại trở thành công cụ gây thiệt hại.
Các hệ thống điều khiển công nghiệp ngày càng được kết nối mạng để nhân viên có thể giám sát, điều chỉnh thiết bị từ xa. Tuy nhiên, nếu giao diện quản trị bị để lộ trên Internet, phần mềm không được cập nhật hoặc quyền truy cập không được bảo vệ đúng cách, tin tặc có thể tìm cơ hội chiếm quyền điều khiển.
Các hệ thống điều khiển công nghiệp ngày càng được kết nối mạng để nhân viên có thể giám sát, điều chỉnh thiết bị từ xa. Tuy nhiên, nếu giao diện quản trị bị để lộ trên Internet, phần mềm không được cập nhật hoặc quyền truy cập không được bảo vệ đúng cách, tin tặc có thể tìm cơ hội chiếm quyền điều khiển.
Trong vụ việc tại Pháp, các hệ thống điều khiển làm lạnh của Danfoss được nhắc đến trong những báo cáo ban đầu. Tuy nhiên, nguyên nhân xâm nhập cụ thể và lỗ hổng mà tin tặc đã sử dụng vẫn cần được cơ quan điều tra xác minh.
Bài học từ sự cố này không chỉ dành cho ngành bán lẻ. Từ kho lạnh, nhà máy đến hệ thống điều hòa của các tòa nhà, thiết bị vận hành tự động đều có thể trở thành mục tiêu nếu được kết nối mạng mà thiếu biện pháp bảo vệ phù hợp.
Doanh nghiệp cần cập nhật phần mềm điều khiển, hạn chế để giao diện quản trị truy cập trực tiếp từ Internet, kiểm soát chặt tài khoản truy cập từ xa và theo dõi các thay đổi bất thường trong hoạt động của thiết bị. Quan trọng hơn, an ninh mạng không chỉ là bảo vệ dữ liệu trên máy tính, mà còn là bảo vệ những hệ thống vật lý đang duy trì hoạt động của doanh nghiệp mỗi ngày.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview