

Duy Linh✔
Writer
Các nhóm tin tặc đang lợi dụng CyberStrikeAI, một khung phần mềm kiểm thử xâm nhập mã nguồn mở, để tổ chức các chiến dịch tấn công mạng nhằm vào các tổ chức giáo dục tại châu Phi và Mỹ Latinh. Điểm đáng chú ý trong hoạt động này là trí tuệ nhân tạo (AI) không chỉ được sử dụng để chuẩn bị công cụ hay xây dựng kịch bản tấn công, mà còn tham gia trực tiếp vào quá trình ra quyết định và điều phối các bước xâm nhập.

Trong cuộc điều tra được công bố ngày 2/11, Kaspersky mô tả một hoạt động tấn công do con người kiểm soát, trong đó mô hình ngôn ngữ lớn (LLM) được sử dụng để lựa chọn công cụ, tạo lệnh, phân tích kết quả và xác định hành động tiếp theo. Người điều khiển vẫn nắm quyền quyết định chiến lược, trong khi các phần mềm cấy ghép thông thường thực thi chỉ dẫn của mô hình trên những hệ thống đã bị xâm nhập.
Kaspersky đánh giá đây là một trong những trường hợp xâm nhập thực tế được công khai sớm nhất có liên quan đến việc điều phối hoạt động thông qua LLM.
Theo tài liệu dự án, CyberStrikeAI vốn là nền tảng phục vụ kiểm thử bảo mật có ủy quyền, hỗ trợ tích hợp Giao thức Ngữ cảnh Mô hình (MCP), xây dựng quy trình tấn công theo chuỗi và cơ chế phê duyệt của con người. Tuy nhiên, các tin tặc đã tận dụng những tính năng này cho mục đích độc hại.
Một điểm quan trọng trong kiến trúc của CyberStrikeAI là phần mềm cấy ghép trên máy bị xâm nhập không chứa chức năng AI, khóa API hay khả năng tự suy luận. Toàn bộ hoạt động xử lý thông minh vẫn diễn ra trên máy chủ do kẻ tấn công kiểm soát. Tại đây, các chức năng C2 được cung cấp dưới dạng công cụ MCP để mô hình ngôn ngữ lớn sử dụng.
Các thành phần trên thiết bị đầu cuối liên tục liên lạc với máy chủ điều khiển thông qua HTTP/S, TCP hoặc WebSocket. Chúng tiếp nhận lệnh, thực thi và gửi kết quả trở lại. Vì vậy, hoạt động trên những hệ thống bị xâm nhập vẫn mang đặc điểm của hình thức điều khiển từ xa truyền thống, thay vì giao tiếp trực tiếp với các nhà cung cấp dịch vụ AI.
Trong một sự cố được Kaspersky tái dựng, kẻ tấn công ban đầu truy cập vào một máy chủ SQL Server bị xâm nhập đang chạy phiên bản 16.0.1000. Các lệnh được thực thi từ tiến trình sqlservr.exe, cho thấy ngữ cảnh thực thi của hoạt động xâm nhập. Tuy nhiên, báo cáo không xác định được lỗ hổng cụ thể nào đã giúp tin tặc có được quyền truy cập ban đầu.
Các nhà nghiên cứu ghi nhận việc tin tặc sử dụng LLM chạy phía máy chủ để điều khiển những hoạt động sau khai thác. Quá trình tấn công lần lượt chuyển từ trinh sát, xâm nhập tên miền cho đến thu thập dữ liệu.
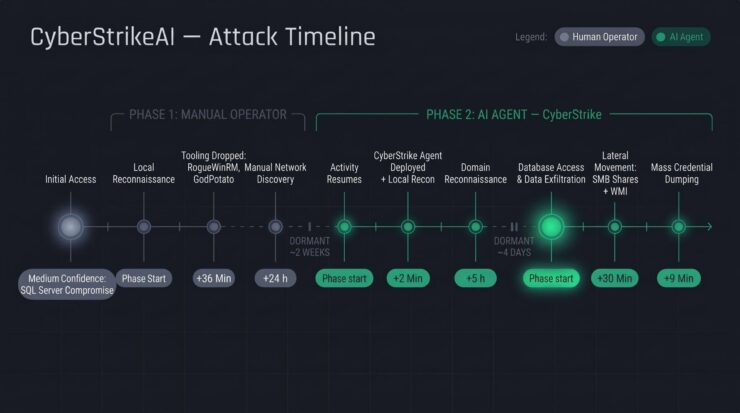
Diễn biến chi tiết vụ tấn công (Nguồn: Kaspersky).
Giai đoạn trinh sát thủ công và triển khai công cụ ban đầu kéo dài gần một ngày, sau đó nhóm tin tặc tạm dừng hoạt động trong khoảng hai tuần.
Khi CyberStrikeAI được triển khai, nhóm tấn công nhanh chóng thiết lập khả năng duy trì hiện diện và hoàn tất trinh sát cục bộ chỉ trong vòng hai phút. Quá trình khám phá tên miền tiếp tục diễn ra trong khoảng năm giờ.
Tin tặc cũng tự kiểm tra khả năng truy cập Internet của các máy bị xâm nhập, đồng thời xác định địa chỉ IP bên ngoài thông qua dịch vụ dnslog[.]cn của Trung Quốc.
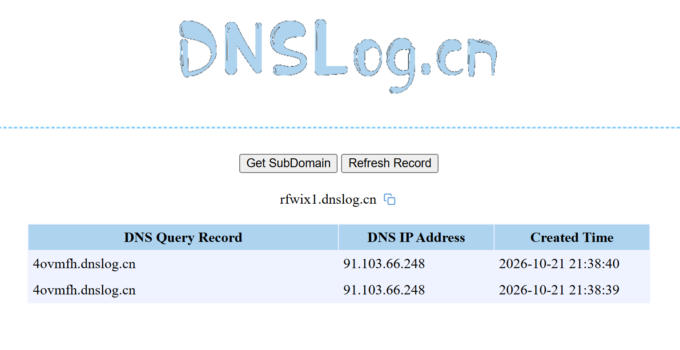
dnslog[.]cn (Nguồn: Kaspersky).
Sau một khoảng thời gian tạm dừng kéo dài vài ngày, nhóm tấn công hoàn tất quá trình di chuyển ngang, đánh cắp thông tin đăng nhập trên diện rộng và xuất dữ liệu chỉ trong vòng một giờ. Việc triển khai mã độc để xâm nhập vào máy chủ quản trị viên miền tiếp tục kéo dài từ ba đến bốn ngày.
Các lệnh PowerShell được mã hóa Base64, trong khi những tập lệnh bị phân mảnh được tái tạo bằng công cụ certutil. Tin tặc cũng tạo các truy vấn LDAP để ánh xạ môi trường Active Directory, từ đó xác định cơ hội thực hiện các cuộc tấn công Kerberoasting và AS-REP Roasting.
Quá trình đánh cắp thông tin đăng nhập được thực hiện bằng nhiều phương pháp, bao gồm trích xuất dữ liệu từ registry hive, lấy dữ liệu bộ nhớ LSASS thông qua comsvcs.dll và đổi tên các tệp nhị phân Mimikatz.
Sau khi thu thập thông tin xác thực, nhóm tấn công tiếp tục thực hiện các kỹ thuật DCSync và Golden Ticket. Các thư mục chia sẻ quản trị SMB, WMI và WMIExec của Impacket được sử dụng để hỗ trợ di chuyển ngang giữa các hệ thống. Trong khi đó, những truy vấn SQL do tin tặc tạo ra cho phép thu thập dữ liệu từ cơ sở dữ liệu mục tiêu.
Quá trình phân tích siêu dữ liệu cho thấy các mẫu tấn công có thể được chia thành hai nhóm, với sự khác biệt về cơ sở hạ tầng và phiên bản máy chủ.
Các nhà nghiên cứu phát hiện bình luận bằng tiếng Trung, việc sử dụng dịch vụ của Trung Quốc và các mẫu khởi động lại theo múi giờ UTC+8. Những dấu hiệu này gợi ý rằng hoạt động có thể do người nói tiếng Trung điều hành. Tuy nhiên, Kaspersky chưa thể xác định được nhóm tội phạm mạng cụ thể, cũng như chưa có bằng chứng chứng minh các nhóm này nằm dưới cùng một quyền kiểm soát.
Các cơ sở hạ tầng được ghi nhận trong báo cáo bao gồm:
Kaspersky khuyến nghị các chuyên gia bảo mật ưu tiên giám sát những hành vi bất thường như tiến trình con đáng ngờ được tạo bởi SQL Server, lệnh PowerShell đã mã hóa, tác vụ được lên lịch từ xa, truy cập bộ nhớ LSASS, hoạt động liệt kê LDAP bất thường và thực thi WMI.
Theo Kaspersky, các phương pháp phát hiện dựa trên hành vi đã được thiết lập vẫn có thể phát huy hiệu quả. AI đang giúp tin tặc tăng tốc và điều chỉnh những kỹ thuật xâm nhập quen thuộc, thay vì khiến hoạt động trên thiết bị đầu cuối trở nên hoàn toàn vô hình.
Việc kết hợp dữ liệu từ thiết bị đầu cuối, hệ thống danh tính và mạng vẫn là yếu tố then chốt để phát hiện những chiến dịch tương tự trước khi tin tặc mở rộng quyền truy cập và gây ra hậu quả nghiêm trọng.
Lưu ý: Địa chỉ IP và tên miền đã được cố ý vô hiệu hóa (ví dụ:
Trong cuộc điều tra được công bố ngày 2/11, Kaspersky mô tả một hoạt động tấn công do con người kiểm soát, trong đó mô hình ngôn ngữ lớn (LLM) được sử dụng để lựa chọn công cụ, tạo lệnh, phân tích kết quả và xác định hành động tiếp theo. Người điều khiển vẫn nắm quyền quyết định chiến lược, trong khi các phần mềm cấy ghép thông thường thực thi chỉ dẫn của mô hình trên những hệ thống đã bị xâm nhập.
Kaspersky đánh giá đây là một trong những trường hợp xâm nhập thực tế được công khai sớm nhất có liên quan đến việc điều phối hoạt động thông qua LLM.
CyberStrikeAI biến AI thành công cụ điều phối tấn công mạng
Được phát triển bằng ngôn ngữ Go, CyberStrikeAI tích hợp khả năng điều phối AI, cơ sở hạ tầng chỉ huy và kiểm soát (C2), cùng các thành phần triển khai trên thiết bị đầu cuối.Theo tài liệu dự án, CyberStrikeAI vốn là nền tảng phục vụ kiểm thử bảo mật có ủy quyền, hỗ trợ tích hợp Giao thức Ngữ cảnh Mô hình (MCP), xây dựng quy trình tấn công theo chuỗi và cơ chế phê duyệt của con người. Tuy nhiên, các tin tặc đã tận dụng những tính năng này cho mục đích độc hại.
Một điểm quan trọng trong kiến trúc của CyberStrikeAI là phần mềm cấy ghép trên máy bị xâm nhập không chứa chức năng AI, khóa API hay khả năng tự suy luận. Toàn bộ hoạt động xử lý thông minh vẫn diễn ra trên máy chủ do kẻ tấn công kiểm soát. Tại đây, các chức năng C2 được cung cấp dưới dạng công cụ MCP để mô hình ngôn ngữ lớn sử dụng.
Các thành phần trên thiết bị đầu cuối liên tục liên lạc với máy chủ điều khiển thông qua HTTP/S, TCP hoặc WebSocket. Chúng tiếp nhận lệnh, thực thi và gửi kết quả trở lại. Vì vậy, hoạt động trên những hệ thống bị xâm nhập vẫn mang đặc điểm của hình thức điều khiển từ xa truyền thống, thay vì giao tiếp trực tiếp với các nhà cung cấp dịch vụ AI.
Trong một sự cố được Kaspersky tái dựng, kẻ tấn công ban đầu truy cập vào một máy chủ SQL Server bị xâm nhập đang chạy phiên bản 16.0.1000. Các lệnh được thực thi từ tiến trình sqlservr.exe, cho thấy ngữ cảnh thực thi của hoạt động xâm nhập. Tuy nhiên, báo cáo không xác định được lỗ hổng cụ thể nào đã giúp tin tặc có được quyền truy cập ban đầu.
Các nhà nghiên cứu ghi nhận việc tin tặc sử dụng LLM chạy phía máy chủ để điều khiển những hoạt động sau khai thác. Quá trình tấn công lần lượt chuyển từ trinh sát, xâm nhập tên miền cho đến thu thập dữ liệu.
Diễn biến chi tiết vụ tấn công (Nguồn: Kaspersky).
Giai đoạn trinh sát thủ công và triển khai công cụ ban đầu kéo dài gần một ngày, sau đó nhóm tin tặc tạm dừng hoạt động trong khoảng hai tuần.
Khi CyberStrikeAI được triển khai, nhóm tấn công nhanh chóng thiết lập khả năng duy trì hiện diện và hoàn tất trinh sát cục bộ chỉ trong vòng hai phút. Quá trình khám phá tên miền tiếp tục diễn ra trong khoảng năm giờ.
Tin tặc cũng tự kiểm tra khả năng truy cập Internet của các máy bị xâm nhập, đồng thời xác định địa chỉ IP bên ngoài thông qua dịch vụ dnslog[.]cn của Trung Quốc.
dnslog[.]cn (Nguồn: Kaspersky).
Sau một khoảng thời gian tạm dừng kéo dài vài ngày, nhóm tấn công hoàn tất quá trình di chuyển ngang, đánh cắp thông tin đăng nhập trên diện rộng và xuất dữ liệu chỉ trong vòng một giờ. Việc triển khai mã độc để xâm nhập vào máy chủ quản trị viên miền tiếp tục kéo dài từ ba đến bốn ngày.
Tin tặc khai thác Active Directory, đánh cắp thông tin đăng nhập và di chuyển ngang
Để duy trì quyền truy cập, nhóm tin tặc sử dụng một tác vụ theo lịch trình có tên SystemUpdate. Các phần mềm độc hại được ngụy trang thành tiến trình hợp pháp thông qua những tên như svchosts.exe.Các lệnh PowerShell được mã hóa Base64, trong khi những tập lệnh bị phân mảnh được tái tạo bằng công cụ certutil. Tin tặc cũng tạo các truy vấn LDAP để ánh xạ môi trường Active Directory, từ đó xác định cơ hội thực hiện các cuộc tấn công Kerberoasting và AS-REP Roasting.
Quá trình đánh cắp thông tin đăng nhập được thực hiện bằng nhiều phương pháp, bao gồm trích xuất dữ liệu từ registry hive, lấy dữ liệu bộ nhớ LSASS thông qua comsvcs.dll và đổi tên các tệp nhị phân Mimikatz.
Sau khi thu thập thông tin xác thực, nhóm tấn công tiếp tục thực hiện các kỹ thuật DCSync và Golden Ticket. Các thư mục chia sẻ quản trị SMB, WMI và WMIExec của Impacket được sử dụng để hỗ trợ di chuyển ngang giữa các hệ thống. Trong khi đó, những truy vấn SQL do tin tặc tạo ra cho phép thu thập dữ liệu từ cơ sở dữ liệu mục tiêu.
Quá trình phân tích siêu dữ liệu cho thấy các mẫu tấn công có thể được chia thành hai nhóm, với sự khác biệt về cơ sở hạ tầng và phiên bản máy chủ.
Các nhà nghiên cứu phát hiện bình luận bằng tiếng Trung, việc sử dụng dịch vụ của Trung Quốc và các mẫu khởi động lại theo múi giờ UTC+8. Những dấu hiệu này gợi ý rằng hoạt động có thể do người nói tiếng Trung điều hành. Tuy nhiên, Kaspersky chưa thể xác định được nhóm tội phạm mạng cụ thể, cũng như chưa có bằng chứng chứng minh các nhóm này nằm dưới cùng một quyền kiểm soát.
Các cơ sở hạ tầng được ghi nhận trong báo cáo bao gồm:
- 185.186.245[.]144
- 104.234.26[.]163
- fastcdn[.]bar
- media.fastcdn[.]bar
Kaspersky khuyến nghị các chuyên gia bảo mật ưu tiên giám sát những hành vi bất thường như tiến trình con đáng ngờ được tạo bởi SQL Server, lệnh PowerShell đã mã hóa, tác vụ được lên lịch từ xa, truy cập bộ nhớ LSASS, hoạt động liệt kê LDAP bất thường và thực thi WMI.
Theo Kaspersky, các phương pháp phát hiện dựa trên hành vi đã được thiết lập vẫn có thể phát huy hiệu quả. AI đang giúp tin tặc tăng tốc và điều chỉnh những kỹ thuật xâm nhập quen thuộc, thay vì khiến hoạt động trên thiết bị đầu cuối trở nên hoàn toàn vô hình.
Việc kết hợp dữ liệu từ thiết bị đầu cuối, hệ thống danh tính và mạng vẫn là yếu tố then chốt để phát hiện những chiến dịch tương tự trước khi tin tặc mở rộng quyền truy cập và gây ra hậu quả nghiêm trọng.
Các dấu hiệu của sự thỏa hiệp (IOC)
| Giá trị băm MD5 | Đường dẫn tệp |
|---|---|
| D726A8B4886C636F76CA6D30EF6A6FF4 | c:\windows\temp\svchosts.exe |
| 2770562d104391b92b42671c270079bb | c:\windows\temp\svcmon32.exe |
| — | c:\programdata\svcmon32.exe |
Lưu ý: Địa chỉ IP và tên miền đã được cố ý vô hiệu hóa (ví dụ:
[.]) nhằm ngăn chặn việc phân giải hoặc tự động tạo liên kết siêu văn bản ngoài ý muốn. Chỉ nên khôi phục các giá trị đã vô hiệu hóa trong những nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của tổ chức.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview