Nguyễn Văn Sơn✔
Writer
Hàn Quốc khởi động dự án phát triển mô hình AI an ninh mạng nội địa, kết hợp Exaone và HyperCLOVA X trong cơ chế huấn luyện đối kháng, đặt mục tiêu đạt hiệu năng thuộc nhóm frontier toàn cầu.
Hàn Quốc đang thúc đẩy dự án phát triển mô hình AI an ninh mạng nội địa với mục tiêu đạt hiệu năng thuộc nhóm frontier toàn cầu. Dự án sẽ giao HyperCLOVA X của Naver Cloud đảm nhiệm vai trò phòng thủ, còn Exaone của LG AI Research phụ trách mảng tấn công, sau đó nâng hiệu quả thông qua cơ chế huấn luyện đối kháng và liên tục đưa kết quả phản hồi trở lại quá trình đào tạo mô hình.
v
Ông cũng bày tỏ kỳ vọng Hàn Quốc có thể phát triển một mô hình an ninh mạng đạt trình độ tương đương frontier, khi Naver trở lại dự án với sự chuẩn bị kỹ lưỡng hơn sau chương trình phát triển mô hình nền tảng AI nội địa.
Theo kế hoạch, mô hình AI an ninh mạng sẽ được phát triển theo hướng phân vai rõ ràng giữa hai mô hình nền tảng trong nước: một cho tấn công và một cho phòng thủ. Mục tiêu cuối cùng là xây dựng mô hình chuyên biệt sử dụng kiến trúc hỗn hợp chuyên gia MoE với quy mô 700B.
Trong đó, Exaone sẽ được tối ưu cho các tác vụ tấn công. Mô hình này có nhiệm vụ phân tích mã nguồn để xác định loại lỗ hổng và nguyên nhân phát sinh, đồng thời suy luận các đường tấn công có thể dẫn tới sự cố thực tế.
Ở chiều ngược lại, HyperCLOVA X sẽ đảm nhiệm vai trò phòng thủ. Mô hình sẽ phân tích các sự kiện và dữ liệu về mối đe dọa rải rác trên nhiều hệ thống để suy luận hành vi tấn công, đánh giá mức độ rủi ro và đề xuất phương án ứng phó.
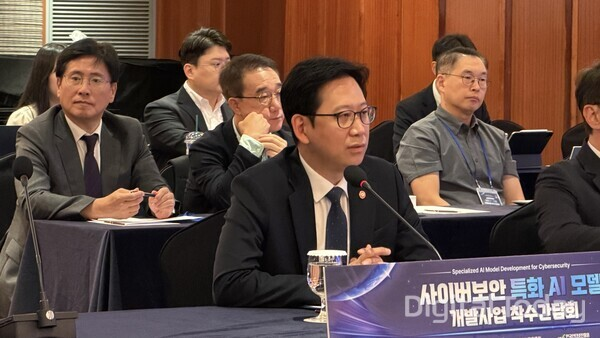
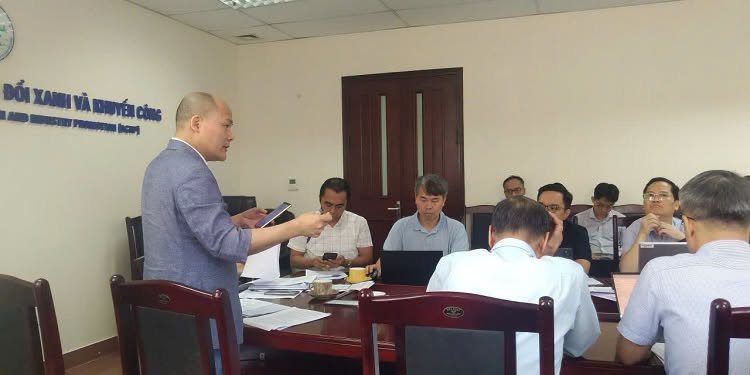
Phó thủ tướng kiêm Bộ trưởng Bae Kyung-hoon, Bộ Khoa học và ICT Hàn Quốc, phát biểu tại cuộc họp khởi động dự án phát triển mô hình AI an ninh mạng ngày 22/9. Ảnh: DigitalToday
Trong quá trình phát triển, nhóm triển khai sẽ đưa mô hình đối kháng red team - blue team vào huấn luyện. Các lỗ hổng và đường tấn công do mô hình tấn công phát hiện sẽ trở thành dữ liệu huấn luyện cho mô hình phòng thủ; ngược lại, phản ứng từ phía phòng thủ sẽ tiếp tục được dùng làm bài toán mới cho mô hình tấn công. Theori phụ trách phần học tăng cường từ góc nhìn của bên tấn công.
Mục tiêu hiệu năng cũng được nêu cụ thể. Với Exaone, ở giai đoạn đầu, nhóm phát triển đặt mục tiêu đạt 80% so với GLM 5.3, một mô hình frontier open-weight toàn cầu, trên bài đánh giá CyberGym, trước khi nâng lên mức tương đương GLM 5.3 ở giai đoạn cuối.
Với HyperCLOVA X, mục tiêu giai đoạn đầu là đạt mức của xAI Grok4 trên bài đánh giá điều tra sự cố xâm nhập ExCyTIn-Bench, sau đó nâng lên ngang Anthropic Claude Opus 4.5. Cách tiếp cận này không nhằm cạnh tranh về năng lực tổng quát, mà tập trung cạnh tranh với các mô hình frontier trong từng mảng chuyên biệt của an ninh mạng.
Để đạt hiệu năng ở nhóm frontier, dự án sẽ sử dụng khoảng 830TB dữ liệu gốc liên quan đến an ninh mạng cho huấn luyện. Dữ liệu bao gồm log tấn công, lưu lượng độc hại, thông tin lỗ hổng, chỉ dấu xâm nhập (IOC) và dữ liệu giám sát an ninh thu thập từ các hạ tầng trọng yếu quốc gia như tài chính, viễn thông, điện lực, cùng dữ liệu từ thực tế vận hành của các doanh nghiệp an ninh trong nước.
Về năng lực tính toán, dự án sẽ huy động tổng cộng 4.512 GPU từ cả khu vực công và tư. Trong đó, Chính phủ hỗ trợ 256 GPU B200, Naver Cloud bổ sung 4.000 GPU B200 và LG AI Research cung cấp thêm 256 GPU H200.
Naver Cloud cho biết từ tháng 8, công ty đã sử dụng 4.000 GPU B200 để phát triển phiên bản HyperCLOVA X chuyên cho an ninh mạng theo phương pháp huấn luyện từ đầu. Hai bên sẽ tiếp tục tăng cường năng lực phòng thủ và tấn công thông qua CPT, mid-training, SFT và RLVR, đồng thời chia sẻ dữ liệu huấn luyện.
Dự án có 33 tổ chức tham gia và 8 đơn vị hợp tác, nâng tổng số lên 41 tổ chức. Các bên sẽ phân chia vai trò từ thu thập và xử lý dữ liệu đến phát triển mô hình, đánh giá, kiểm chứng và thử nghiệm thực tế.
Tuy nhiên, việc lựa chọn mô hình nội địa không đồng nghĩa nắm lợi thế trong cuộc đua thuần về hiệu năng. Park Se-jun, CEO của Theori, cho rằng điểm yếu nằm ở chỗ dự án không thể tận dụng các mô hình open-weight toàn cầu đã được kiểm chứng. Ngoài ra, toàn bộ thời gian triển khai chỉ kéo dài 10 tháng.
Theo ông Park, rất khó tạo ra kết quả nghiên cứu rõ rệt trong thời gian ngắn. Dù có GPU, nhân lực, mục tiêu và định hướng phù hợp, nút thắt lớn nhất vẫn là thời hạn triển khai.
Dù vậy, lý do Hàn Quốc theo đuổi mô hình độc lập là để kiểm soát dữ liệu an ninh nhạy cảm. Đại diện dự án cho biết với một số mô hình open-weight nước ngoài, trong đó có cả mô hình từ Trung Quốc, rất khó xác minh đầy đủ tập dữ liệu huấn luyện từ bên ngoài. Trong khi đó, mô hình nội địa lưu trữ dữ liệu tại doanh nghiệp trong nước và có thể được kiểm tra khi cần.
CEO Naver Cloud Kim Yoo-won cho biết nhiều dữ liệu trọng yếu của Hàn Quốc, bao gồm thông tin liên quan đến mạng viễn thông, rất khó đưa ra nước ngoài. Ông nhấn mạnh AI không thể hoạt động hiệu quả nếu không được cung cấp đủ dữ liệu, vì vậy Hàn Quốc cần một mô hình an ninh mạng chuyên biệt nằm trong phạm vi kiểm soát trong nước.
Kim Jin-hwi, Phó chủ tịch phụ trách tổng thể dự án của liên danh Naver Cloud, cũng xem khả năng sẵn sàng triển khai là một lợi thế của mô hình nội địa, nhất là trong trường hợp việc sử dụng mô hình nước ngoài bị hạn chế bởi các biện pháp kiểm soát xuất khẩu. Những môi trường mạng khép kín trong các lĩnh vực như tài chính, quốc phòng và cơ quan nhà nước, nơi khó sử dụng AI bên ngoài, được xem là nhóm ứng dụng trọng tâm.
Sau khi hoàn tất phát triển, mô hình nền tảng sẽ được tích hợp vào API, SDK và các tác nhân bảo mật của doanh nghiệp an ninh mạng trong nước. Phạm vi ứng dụng cũng sẽ mở rộng sang các nghiệp vụ thực tế như chẩn đoán lỗ hổng bằng AI, ứng phó tấn công mạng và điều tra sự cố xâm nhập.
Dự án cũng sẽ thử nghiệm thực tế tại 7 lĩnh vực hạ tầng trọng yếu và ngành chiến lược quốc gia, gồm điện lực, tài chính, khoa học - công nghệ, viễn thông, bán dẫn, công nghiệp quốc phòng và hàng không vũ trụ. Các mối đe dọa mới, cùng những trường hợp báo động giả hoặc bỏ sót tại hiện trường, sẽ được đưa ngược trở lại để tiếp tục cải tiến mô hình và dịch vụ.
Hai mô hình chuyên biệt này sẽ được công bố dưới dạng mã nguồn mở, đồng thời thương mại hóa thông qua việc liên kết với các sản phẩm của doanh nghiệp an ninh trong nước. Dự án cũng thúc đẩy xây dựng dịch vụ an ninh AI cho mạng khép kín, có thể vận hành mà không cần kết nối Internet, nhằm phục vụ các cơ sở trọng yếu quốc gia trong khu vực công và quốc phòng.
Ở thị trường quốc tế, dự án nhắm tới các quốc gia có yêu cầu cao về chủ quyền dữ liệu và quy định an ninh. Kế hoạch là xuất khẩu gói Sovereign AI Security theo mô hình full-stack, kết hợp hạ tầng AI, mô hình và dịch vụ an ninh, tận dụng Naver Cloud Global AI Factory cùng 13 đầu mối ở nước ngoài của LG CNS.
Kim Jin-hwi cho biết mục tiêu cuối cùng là đưa Hàn Quốc trở thành “quốc gia phòng thủ bằng AI trong thời đại AI tấn công”, đồng thời mở rộng dịch vụ bảo mật Sovereign AI ra thị trường toàn cầu. (DigitalToday)
Hàn Quốc đang thúc đẩy dự án phát triển mô hình AI an ninh mạng nội địa với mục tiêu đạt hiệu năng thuộc nhóm frontier toàn cầu. Dự án sẽ giao HyperCLOVA X của Naver Cloud đảm nhiệm vai trò phòng thủ, còn Exaone của LG AI Research phụ trách mảng tấn công, sau đó nâng hiệu quả thông qua cơ chế huấn luyện đối kháng và liên tục đưa kết quả phản hồi trở lại quá trình đào tạo mô hình.
v
Ông cũng bày tỏ kỳ vọng Hàn Quốc có thể phát triển một mô hình an ninh mạng đạt trình độ tương đương frontier, khi Naver trở lại dự án với sự chuẩn bị kỹ lưỡng hơn sau chương trình phát triển mô hình nền tảng AI nội địa.
Theo kế hoạch, mô hình AI an ninh mạng sẽ được phát triển theo hướng phân vai rõ ràng giữa hai mô hình nền tảng trong nước: một cho tấn công và một cho phòng thủ. Mục tiêu cuối cùng là xây dựng mô hình chuyên biệt sử dụng kiến trúc hỗn hợp chuyên gia MoE với quy mô 700B.
Trong đó, Exaone sẽ được tối ưu cho các tác vụ tấn công. Mô hình này có nhiệm vụ phân tích mã nguồn để xác định loại lỗ hổng và nguyên nhân phát sinh, đồng thời suy luận các đường tấn công có thể dẫn tới sự cố thực tế.
Ở chiều ngược lại, HyperCLOVA X sẽ đảm nhiệm vai trò phòng thủ. Mô hình sẽ phân tích các sự kiện và dữ liệu về mối đe dọa rải rác trên nhiều hệ thống để suy luận hành vi tấn công, đánh giá mức độ rủi ro và đề xuất phương án ứng phó.
Phó thủ tướng kiêm Bộ trưởng Bae Kyung-hoon, Bộ Khoa học và ICT Hàn Quốc, phát biểu tại cuộc họp khởi động dự án phát triển mô hình AI an ninh mạng ngày 22/9. Ảnh: DigitalToday
Trong quá trình phát triển, nhóm triển khai sẽ đưa mô hình đối kháng red team - blue team vào huấn luyện. Các lỗ hổng và đường tấn công do mô hình tấn công phát hiện sẽ trở thành dữ liệu huấn luyện cho mô hình phòng thủ; ngược lại, phản ứng từ phía phòng thủ sẽ tiếp tục được dùng làm bài toán mới cho mô hình tấn công. Theori phụ trách phần học tăng cường từ góc nhìn của bên tấn công.
Mục tiêu hiệu năng cũng được nêu cụ thể. Với Exaone, ở giai đoạn đầu, nhóm phát triển đặt mục tiêu đạt 80% so với GLM 5.3, một mô hình frontier open-weight toàn cầu, trên bài đánh giá CyberGym, trước khi nâng lên mức tương đương GLM 5.3 ở giai đoạn cuối.
Với HyperCLOVA X, mục tiêu giai đoạn đầu là đạt mức của xAI Grok4 trên bài đánh giá điều tra sự cố xâm nhập ExCyTIn-Bench, sau đó nâng lên ngang Anthropic Claude Opus 4.5. Cách tiếp cận này không nhằm cạnh tranh về năng lực tổng quát, mà tập trung cạnh tranh với các mô hình frontier trong từng mảng chuyên biệt của an ninh mạng.
Để đạt hiệu năng ở nhóm frontier, dự án sẽ sử dụng khoảng 830TB dữ liệu gốc liên quan đến an ninh mạng cho huấn luyện. Dữ liệu bao gồm log tấn công, lưu lượng độc hại, thông tin lỗ hổng, chỉ dấu xâm nhập (IOC) và dữ liệu giám sát an ninh thu thập từ các hạ tầng trọng yếu quốc gia như tài chính, viễn thông, điện lực, cùng dữ liệu từ thực tế vận hành của các doanh nghiệp an ninh trong nước.
Về năng lực tính toán, dự án sẽ huy động tổng cộng 4.512 GPU từ cả khu vực công và tư. Trong đó, Chính phủ hỗ trợ 256 GPU B200, Naver Cloud bổ sung 4.000 GPU B200 và LG AI Research cung cấp thêm 256 GPU H200.
Naver Cloud cho biết từ tháng 8, công ty đã sử dụng 4.000 GPU B200 để phát triển phiên bản HyperCLOVA X chuyên cho an ninh mạng theo phương pháp huấn luyện từ đầu. Hai bên sẽ tiếp tục tăng cường năng lực phòng thủ và tấn công thông qua CPT, mid-training, SFT và RLVR, đồng thời chia sẻ dữ liệu huấn luyện.
Dự án có 33 tổ chức tham gia và 8 đơn vị hợp tác, nâng tổng số lên 41 tổ chức. Các bên sẽ phân chia vai trò từ thu thập và xử lý dữ liệu đến phát triển mô hình, đánh giá, kiểm chứng và thử nghiệm thực tế.
Tuy nhiên, việc lựa chọn mô hình nội địa không đồng nghĩa nắm lợi thế trong cuộc đua thuần về hiệu năng. Park Se-jun, CEO của Theori, cho rằng điểm yếu nằm ở chỗ dự án không thể tận dụng các mô hình open-weight toàn cầu đã được kiểm chứng. Ngoài ra, toàn bộ thời gian triển khai chỉ kéo dài 10 tháng.
Theo ông Park, rất khó tạo ra kết quả nghiên cứu rõ rệt trong thời gian ngắn. Dù có GPU, nhân lực, mục tiêu và định hướng phù hợp, nút thắt lớn nhất vẫn là thời hạn triển khai.
Dù vậy, lý do Hàn Quốc theo đuổi mô hình độc lập là để kiểm soát dữ liệu an ninh nhạy cảm. Đại diện dự án cho biết với một số mô hình open-weight nước ngoài, trong đó có cả mô hình từ Trung Quốc, rất khó xác minh đầy đủ tập dữ liệu huấn luyện từ bên ngoài. Trong khi đó, mô hình nội địa lưu trữ dữ liệu tại doanh nghiệp trong nước và có thể được kiểm tra khi cần.
CEO Naver Cloud Kim Yoo-won cho biết nhiều dữ liệu trọng yếu của Hàn Quốc, bao gồm thông tin liên quan đến mạng viễn thông, rất khó đưa ra nước ngoài. Ông nhấn mạnh AI không thể hoạt động hiệu quả nếu không được cung cấp đủ dữ liệu, vì vậy Hàn Quốc cần một mô hình an ninh mạng chuyên biệt nằm trong phạm vi kiểm soát trong nước.
Kim Jin-hwi, Phó chủ tịch phụ trách tổng thể dự án của liên danh Naver Cloud, cũng xem khả năng sẵn sàng triển khai là một lợi thế của mô hình nội địa, nhất là trong trường hợp việc sử dụng mô hình nước ngoài bị hạn chế bởi các biện pháp kiểm soát xuất khẩu. Những môi trường mạng khép kín trong các lĩnh vực như tài chính, quốc phòng và cơ quan nhà nước, nơi khó sử dụng AI bên ngoài, được xem là nhóm ứng dụng trọng tâm.
Sau khi hoàn tất phát triển, mô hình nền tảng sẽ được tích hợp vào API, SDK và các tác nhân bảo mật của doanh nghiệp an ninh mạng trong nước. Phạm vi ứng dụng cũng sẽ mở rộng sang các nghiệp vụ thực tế như chẩn đoán lỗ hổng bằng AI, ứng phó tấn công mạng và điều tra sự cố xâm nhập.
Dự án cũng sẽ thử nghiệm thực tế tại 7 lĩnh vực hạ tầng trọng yếu và ngành chiến lược quốc gia, gồm điện lực, tài chính, khoa học - công nghệ, viễn thông, bán dẫn, công nghiệp quốc phòng và hàng không vũ trụ. Các mối đe dọa mới, cùng những trường hợp báo động giả hoặc bỏ sót tại hiện trường, sẽ được đưa ngược trở lại để tiếp tục cải tiến mô hình và dịch vụ.
Hai mô hình chuyên biệt này sẽ được công bố dưới dạng mã nguồn mở, đồng thời thương mại hóa thông qua việc liên kết với các sản phẩm của doanh nghiệp an ninh trong nước. Dự án cũng thúc đẩy xây dựng dịch vụ an ninh AI cho mạng khép kín, có thể vận hành mà không cần kết nối Internet, nhằm phục vụ các cơ sở trọng yếu quốc gia trong khu vực công và quốc phòng.
Ở thị trường quốc tế, dự án nhắm tới các quốc gia có yêu cầu cao về chủ quyền dữ liệu và quy định an ninh. Kế hoạch là xuất khẩu gói Sovereign AI Security theo mô hình full-stack, kết hợp hạ tầng AI, mô hình và dịch vụ an ninh, tận dụng Naver Cloud Global AI Factory cùng 13 đầu mối ở nước ngoài của LG CNS.
Kim Jin-hwi cho biết mục tiêu cuối cùng là đưa Hàn Quốc trở thành “quốc gia phòng thủ bằng AI trong thời đại AI tấn công”, đồng thời mở rộng dịch vụ bảo mật Sovereign AI ra thị trường toàn cầu. (DigitalToday)
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview