Nguyễn Văn Sơn✔
Writer
Một nhóm hacker Trung Quốc đã sử dụng Claude của Anthropic để tự động hóa phần lớn quy trình tấn công mạng, nhắm vào khoảng 30 tổ chức và xâm nhập thành công bốn mục tiêu. Theo Anthropic, AI đảm nhiệm tới 80-90% khối lượng công việc trong một số chiến dịch, trong khi con người chủ yếu lựa chọn mục tiêu và can thiệp tại những thời điểm quan trọng.

Jacob Klein, người đứng đầu bộ phận tình báo mối đe dọa của Anthropic, cho biết những kẻ tấn công đã chia nhỏ chiến dịch thành nhiều nhiệm vụ kỹ thuật riêng biệt. Khi được xem xét độc lập, các yêu cầu như quét lỗ hổng, kiểm tra thông tin đăng nhập hay phân tích hệ thống có thể giống hoạt động kiểm thử bảo mật hợp pháp, khiến Claude không nhận biết được toàn bộ mục đích của chiến dịch.
Nhóm hacker còn tự nhận là nhân viên của các công ty an ninh mạng đang thực hiện kiểm thử xâm nhập được ủy quyền. Theo Wall Street Journal, trong một số trường hợp, con người chỉ cần can thiệp tại khoảng bốn đến sáu điểm quyết định trong toàn bộ quá trình.
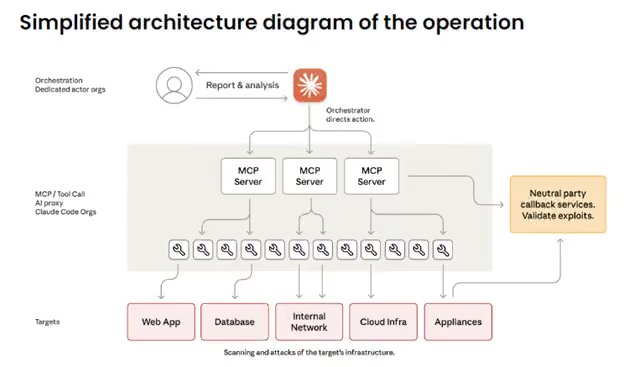
Điểm đáng chú ý không nằm ở các công cụ tấn công, vốn phần lớn là phần mềm kiểm thử xâm nhập phổ biến, mà ở cách AI được sử dụng để điều phối chúng. Báo cáo của Anthropic mô tả một kiến trúc sử dụng các máy chủ MCP (Model Context Protocol) để phối hợp nhiều tác nhân Claude, mỗi tác nhân đảm nhận một nhiệm vụ riêng như trinh sát hệ thống, phát hiện lỗ hổng, kiểm tra thông tin xác thực, phân tích dữ liệu hoặc di chuyển giữa các hệ thống đã bị xâm nhập.
Quy trình được Anthropic ghi nhận gồm sáu giai đoạn. Con người ban đầu lựa chọn mục tiêu, sau đó Claude có thể đảm nhiệm phần lớn công việc từ lập bản đồ mạng, phát hiện và xác minh lỗ hổng, thu thập thông tin xác thực, phân tích dữ liệu cho đến chuẩn bị tài liệu kết quả.
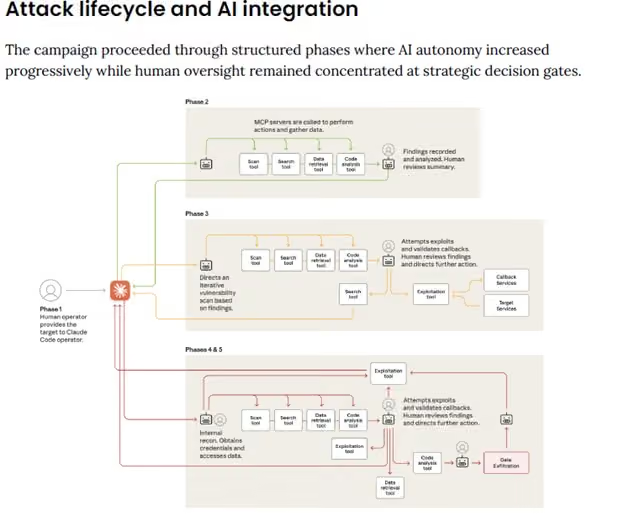
Mức độ tự động hóa cũng làm tăng đáng kể tốc độ hoạt động. Anthropic ghi nhận thời điểm hệ thống tạo ra hàng nghìn yêu cầu với nhiều thao tác mỗi giây và có thể duy trì hoạt động trong nhiều giờ. Khối lượng công việc trước đây có thể cần cả một nhóm chuyên gia thực hiện trong thời gian dài nay có thể được rút ngắn đáng kể nhờ AI.
"Claude đã thực hiện công việc của gần như toàn bộ một nhóm tấn công mô phỏng", Klein nhận xét. Theo Anthropic, chiến dịch cho thấy AI đã có thể tham gia gần như toàn bộ vòng đời của một cuộc tấn công mạng với mức độ tự chủ cao hơn đáng kể so với trước đây.
Anthropic cho biết họ đã phát hiện chiến dịch, vô hiệu hóa các tài khoản liên quan và tăng cường các biện pháp phát hiện hành vi lạm dụng. Vụ việc đồng thời cho thấy một thách thức mới đối với các nhà phát triển AI: hệ thống an toàn không chỉ phải phát hiện những yêu cầu độc hại rõ ràng mà còn phải nhận diện được một chuỗi tác vụ tưởng như hợp pháp khi đứng riêng lẻ nhưng thực chất là các thành phần của một chiến dịch tấn công lớn hơn.
Jacob Klein, người đứng đầu bộ phận tình báo mối đe dọa của Anthropic, cho biết những kẻ tấn công đã chia nhỏ chiến dịch thành nhiều nhiệm vụ kỹ thuật riêng biệt. Khi được xem xét độc lập, các yêu cầu như quét lỗ hổng, kiểm tra thông tin đăng nhập hay phân tích hệ thống có thể giống hoạt động kiểm thử bảo mật hợp pháp, khiến Claude không nhận biết được toàn bộ mục đích của chiến dịch.
Nhóm hacker còn tự nhận là nhân viên của các công ty an ninh mạng đang thực hiện kiểm thử xâm nhập được ủy quyền. Theo Wall Street Journal, trong một số trường hợp, con người chỉ cần can thiệp tại khoảng bốn đến sáu điểm quyết định trong toàn bộ quá trình.
Điểm đáng chú ý không nằm ở các công cụ tấn công, vốn phần lớn là phần mềm kiểm thử xâm nhập phổ biến, mà ở cách AI được sử dụng để điều phối chúng. Báo cáo của Anthropic mô tả một kiến trúc sử dụng các máy chủ MCP (Model Context Protocol) để phối hợp nhiều tác nhân Claude, mỗi tác nhân đảm nhận một nhiệm vụ riêng như trinh sát hệ thống, phát hiện lỗ hổng, kiểm tra thông tin xác thực, phân tích dữ liệu hoặc di chuyển giữa các hệ thống đã bị xâm nhập.
Quy trình được Anthropic ghi nhận gồm sáu giai đoạn. Con người ban đầu lựa chọn mục tiêu, sau đó Claude có thể đảm nhiệm phần lớn công việc từ lập bản đồ mạng, phát hiện và xác minh lỗ hổng, thu thập thông tin xác thực, phân tích dữ liệu cho đến chuẩn bị tài liệu kết quả.
Mức độ tự động hóa cũng làm tăng đáng kể tốc độ hoạt động. Anthropic ghi nhận thời điểm hệ thống tạo ra hàng nghìn yêu cầu với nhiều thao tác mỗi giây và có thể duy trì hoạt động trong nhiều giờ. Khối lượng công việc trước đây có thể cần cả một nhóm chuyên gia thực hiện trong thời gian dài nay có thể được rút ngắn đáng kể nhờ AI.
"Claude đã thực hiện công việc của gần như toàn bộ một nhóm tấn công mô phỏng", Klein nhận xét. Theo Anthropic, chiến dịch cho thấy AI đã có thể tham gia gần như toàn bộ vòng đời của một cuộc tấn công mạng với mức độ tự chủ cao hơn đáng kể so với trước đây.
Anthropic cho biết họ đã phát hiện chiến dịch, vô hiệu hóa các tài khoản liên quan và tăng cường các biện pháp phát hiện hành vi lạm dụng. Vụ việc đồng thời cho thấy một thách thức mới đối với các nhà phát triển AI: hệ thống an toàn không chỉ phải phát hiện những yêu cầu độc hại rõ ràng mà còn phải nhận diện được một chuỗi tác vụ tưởng như hợp pháp khi đứng riêng lẻ nhưng thực chất là các thành phần của một chiến dịch tấn công lớn hơn.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview