

Duy Linh✔
Writer
Một cuộc điều tra về ba hệ thống hạ tầng tấn công bị lộ cho thấy các nhóm tin tặc đang sử dụng trí tuệ nhân tạo (AI) để tự động hóa nhiều công đoạn xâm nhập, đẩy nhanh quá trình lập kế hoạch tấn công và phát triển công cụ đánh cắp thông tin đăng nhập của các tổ chức Nhật Bản.

Các phát hiện cho thấy mức độ ứng dụng AI giữa các chiến dịch không giống nhau. Trong khi một số hoạt động sử dụng các tác nhân AI để thực hiện những công việc tấn công tự động, những trường hợp khác vẫn do con người trực tiếp điều hành, với sự hỗ trợ của các kịch bản và công cụ được AI tạo ra.
Nghiên cứu được tiến hành sau cảnh báo của Văn phòng An ninh mạng Quốc gia Nhật Bản vào ngày 9/10/2026, liên quan đến các sự cố hệ thống web bị xâm nhập và thông tin cá nhân bị đánh cắp.
Để làm rõ hoạt động của các nhóm tấn công, các nhà nghiên cứu đã kiểm tra những thư mục có thể truy cập công khai trên máy chủ do kẻ tấn công kiểm soát. Dữ liệu được phân tích bao gồm tập lệnh, lịch sử lệnh, danh sách mục tiêu, nhật ký hoạt động và thông tin đã thu thập. Từ những dấu vết này, họ tái dựng quy trình tấn công và đánh giá vai trò của AI trong từng trường hợp.
Ba hệ thống hạ tầng được điều tra độc lập với các hoạt động ARTEX từng được báo cáo trước đó. Mục tiêu chủ yếu là các tổ chức tại Nhật Bản, dù hồ sơ cũng ghi nhận sự xuất hiện của một số quốc gia khác.
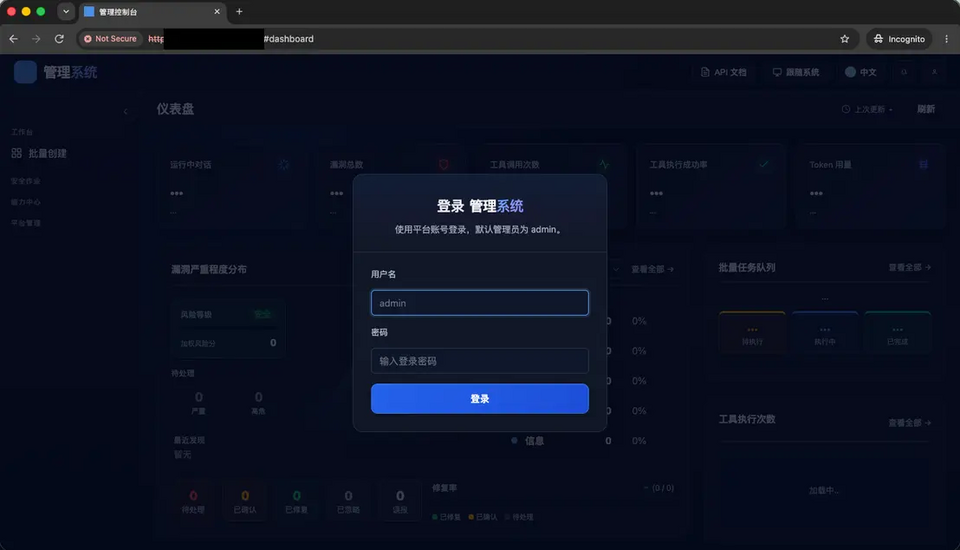
Bảng điều khiển quản trị của CyberStrikeAI, bằng tiếng Trung giản thể (Nguồn: TrendAI).
Bảng điều khiển quản trị của CyberStrikeAI sử dụng tiếng Trung giản thể. Một bản ghi trong hệ thống đề cập đến 'credential-search agent 8/44', cho thấy cấu hình phân chia công việc cho 44 tác nhân. Đây là dấu hiệu về việc tổ chức các nhiệm vụ thành nhiều phần, thay vì thực hiện toàn bộ quy trình theo cách thủ công.
Theo báo cáo của TrendAI, trong chín tháng đầu năm 2026, Nhật Bản ghi nhận số vụ việc an ninh mạng được công khai nhiều hơn so với cả năm 2025. Tuy nhiên, hiện chưa có bằng chứng xác nhận sự gia tăng này có liên quan đến việc sử dụng AI.
Nền tảng nói trên còn có khả năng tạo biểu mẫu bằng tiếng Nhật, xây dựng các trang đăng nhập giả mạo và giới hạn lưu lượng truy cập hướng đến từng mục tiêu cụ thể. Những chức năng này cho thấy AI có thể được tích hợp vào nhiều công đoạn phục vụ hoạt động xâm nhập, thay vì chỉ hỗ trợ viết mã hoặc xây dựng kịch bản.
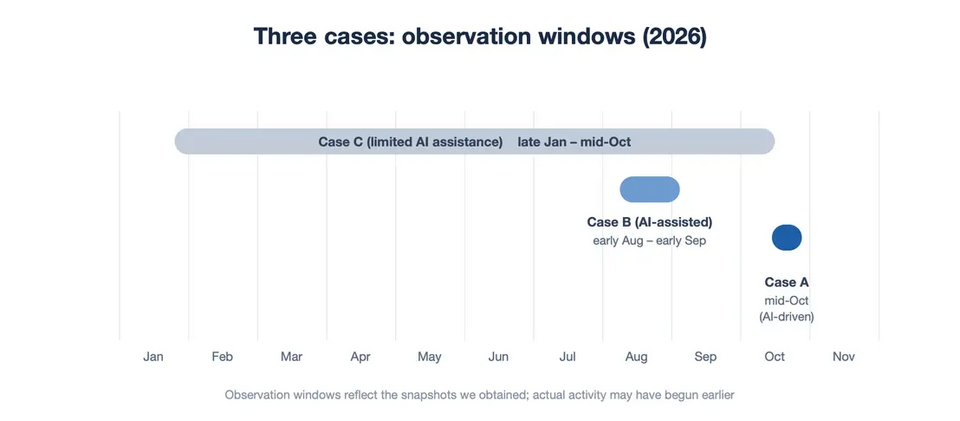
Thời gian hoạt động được quan sát đối với ba trường hợp trong năm 2026 (Nguồn: TrendAI).
Ít nhất 19 tổ chức, trong đó có 16 tổ chức tại Nhật Bản, đã ghi nhận hoạt động xác thực. Dù vậy, bằng chứng về những vụ xâm nhập sâu hơn chỉ xuất hiện ở một tỷ lệ nhỏ. Nhiều báo cáo nêu rõ rằng không có phiên kết nối nào được thiết lập, không phát hiện web shell và cũng không ghi nhận dữ liệu bị đánh cắp.
Vụ xâm nhập có bằng chứng rõ ràng nhất bắt đầu từ một giao diện quản trị không yêu cầu xác thực, chứ không phải thông qua một lỗ hổng bảo mật mới.
Ở trường hợp B, hoạt động tấn công vẫn do con người chỉ đạo, nhưng vai trò hỗ trợ của AI trong lập kế hoạch và phát triển công cụ đã được xác nhận. Kế hoạch tấn công do mô hình ngôn ngữ lớn (LLM) tạo ra có đề cập đến các dịch vụ AI và GPU. Trong khi đó, những yêu cầu liên quan được mô tả dưới danh nghĩa thử nghiệm bảo mật có ủy quyền, dù bản chất hoạt động được điều tra là độc hại.
Nhóm tấn công đã quét ít nhất 6.000 địa chỉ IP tại Nhật Bản, nhưng tập trung hoạt động vào một số ít doanh nghiệp. Tại một tổ chức, các bằng chứng cho thấy kẻ tấn công đã kiểm soát nhiều thành phần, bao gồm FTP, cơ sở dữ liệu, quyền quản trị, web shell và SSH. Đáng chú ý, các cửa hậu liên tục được khôi phục ngay cả sau khi đã được xử lý, cho thấy nỗ lực duy trì quyền truy cập vào hệ thống.
Một vụ xâm nhập khác trong trường hợp này khai thác thông tin đăng nhập mặc định trên máy chủ hệ thống thông tin địa lý. Các tài liệu thu thập được cùng hồ sơ tải xuống cho thấy hành vi đánh cắp dữ liệu liên quan đến hàng trăm nghìn hồ sơ địa chính và thương mại, bên cạnh thông tin đăng nhập Windows và email.
Hạ tầng tấn công cũng chứa các cơ chế nhằm chiếm quyền truy cập vào những dịch vụ AI, cho thấy nỗ lực tận dụng năng lực suy luận với chi phí thấp. Tuy nhiên, các nhà nghiên cứu không tìm thấy bằng chứng cho thấy AI tự động thực hiện thao tác chiếm quyền truy cập này.
Trường hợp C tập trung vào các thiết bị VPN và máy chủ Oracle WebLogic bị lộ thông tin. Cuộc điều tra xác định ít nhất 1.300 thiết bị WebLogic đáng ngờ và 35 điểm truy cập VPN có liên quan.
Các mục tiêu được nhắm đến bao gồm Cisco SD-WAN, Citrix NetScaler, F5 BIG-IP và thiết bị Yamaha RTX1210. Riêng với Yamaha RTX1210, quyền truy cập được thực hiện bằng thông tin đăng nhập khôi phục từ các tệp cấu hình, thay vì khai thác lỗ hổng bảo mật của sản phẩm.
Một số dấu hiệu trong hệ thống, chẳng hạn như các bình luận được sắp xếp có tổ chức, tiêu đề phân chia từng phần và cách sử dụng biểu tượng cảm xúc trong kịch bản, củng cố nhận định rằng AI có thể đã hỗ trợ quá trình phát triển hoặc quản lý công cụ. Tuy nhiên, không có lời nhắc hoặc khóa API nào trực tiếp xác nhận việc sử dụng AI trong trường hợp này.
Tiếng Trung giản thể xuất hiện trên cả ba hệ thống hạ tầng. Dù vậy, riêng dấu hiệu ngôn ngữ này không đủ để xác định quốc tịch của người vận hành hoặc chứng minh các hệ thống có chung nguồn gốc.
Các kết quả điều tra cho thấy AI có thể tham gia vào nhiều khâu khác nhau: từ trinh sát mục tiêu, xây dựng kế hoạch, tạo công cụ, hỗ trợ xác thực cho đến tổ chức những hoạt động đánh cắp thông tin. Tuy nhiên, mức độ tự động hóa không đồng nhất. Có trường hợp sử dụng các tác nhân AI trong một quy trình làm việc có cấu trúc, trong khi trường hợp khác vẫn phụ thuộc vào người điều hành.
Cũng cần phân biệt giữa dấu hiệu sử dụng AI và bằng chứng xác nhận AI trực tiếp thực hiện một hành động. Trong trường hợp A, việc lạm dụng CyberStrikeAI đã được xác nhận. Với trường hợp B, sự hỗ trợ của AI trong lập kế hoạch và phát triển công cụ được ghi nhận rõ ràng, nhưng không có bằng chứng cho thấy AI tự động chiếm quyền truy cập vào dịch vụ AI. Còn ở trường hợp C, các dấu hiệu trong kịch bản chỉ củng cố khả năng có sự hỗ trợ của AI, chứ chưa đủ để xác nhận chắc chắn.
Bên cạnh đó, hồ sơ thu thập từ phía kẻ tấn công không thể chứng minh mọi vụ xâm nhập được tuyên bố đều thực sự thành công, cũng không phản ánh đầy đủ tác động đối với tất cả nạn nhân. Việc một địa chỉ IP bị quét hoặc một hệ thống xuất hiện trong danh sách mục tiêu không đồng nghĩa với việc hệ thống đó đã bị xâm nhập.
Trước tình hình này, khuyến nghị của Nhật Bản tập trung vào những biện pháp bảo vệ cơ bản nhưng quan trọng: vá lỗi kịp thời, triển khai xác thực đa yếu tố (MFA), giới hạn quyền truy cập và tăng cường giám sát hoạt động hệ thống.
Các hướng dẫn tăng cường bảo mật liên quan của TrendAI cũng đề xuất ngăn chặn việc thực thi các tệp đã tải lên, hạn chế khả năng ghi mã vào ứng dụng và theo dõi chặt chẽ những quyền truy cập cơ sở dữ liệu có liên quan trực tiếp đến các đường xâm nhập được ghi nhận.
Những biện pháp này hướng đến việc thu hẹp các con đường mà kẻ tấn công có thể lợi dụng. Trong các trường hợp được điều tra, vấn đề không nhất thiết nằm ở một lỗ hổng zero-day phức tạp, mà có thể bắt đầu từ giao diện quản trị thiếu xác thực, thông tin đăng nhập mặc định hoặc thông tin truy cập bị lộ trong tệp cấu hình.
Các phát hiện cho thấy mức độ ứng dụng AI giữa các chiến dịch không giống nhau. Trong khi một số hoạt động sử dụng các tác nhân AI để thực hiện những công việc tấn công tự động, những trường hợp khác vẫn do con người trực tiếp điều hành, với sự hỗ trợ của các kịch bản và công cụ được AI tạo ra.
Nghiên cứu được tiến hành sau cảnh báo của Văn phòng An ninh mạng Quốc gia Nhật Bản vào ngày 9/10/2026, liên quan đến các sự cố hệ thống web bị xâm nhập và thông tin cá nhân bị đánh cắp.
Để làm rõ hoạt động của các nhóm tấn công, các nhà nghiên cứu đã kiểm tra những thư mục có thể truy cập công khai trên máy chủ do kẻ tấn công kiểm soát. Dữ liệu được phân tích bao gồm tập lệnh, lịch sử lệnh, danh sách mục tiêu, nhật ký hoạt động và thông tin đã thu thập. Từ những dấu vết này, họ tái dựng quy trình tấn công và đánh giá vai trò của AI trong từng trường hợp.
Ba hệ thống hạ tầng được điều tra độc lập với các hoạt động ARTEX từng được báo cáo trước đó. Mục tiêu chủ yếu là các tổ chức tại Nhật Bản, dù hồ sơ cũng ghi nhận sự xuất hiện của một số quốc gia khác.
Ba trường hợp cho thấy cách tin tặc ứng dụng AI vào hoạt động tấn công
Trường hợp A ghi nhận việc lạm dụng CyberStrikeAI, một nền tảng kiểm thử xâm nhập mã nguồn mở được xây dựng dựa trên các tác nhân AI. Nền tảng này kết nối nhiều giai đoạn của một cuộc tấn công thành quy trình làm việc có thể lặp lại, từ trinh sát, xác thực lỗ hổng, khai thác, thiết lập kênh điều khiển và kiểm soát, duy trì quyền truy cập cho đến đánh cắp dữ liệu và lập báo cáo.Bảng điều khiển quản trị của CyberStrikeAI, bằng tiếng Trung giản thể (Nguồn: TrendAI).
Bảng điều khiển quản trị của CyberStrikeAI sử dụng tiếng Trung giản thể. Một bản ghi trong hệ thống đề cập đến 'credential-search agent 8/44', cho thấy cấu hình phân chia công việc cho 44 tác nhân. Đây là dấu hiệu về việc tổ chức các nhiệm vụ thành nhiều phần, thay vì thực hiện toàn bộ quy trình theo cách thủ công.
Theo báo cáo của TrendAI, trong chín tháng đầu năm 2026, Nhật Bản ghi nhận số vụ việc an ninh mạng được công khai nhiều hơn so với cả năm 2025. Tuy nhiên, hiện chưa có bằng chứng xác nhận sự gia tăng này có liên quan đến việc sử dụng AI.
Nền tảng nói trên còn có khả năng tạo biểu mẫu bằng tiếng Nhật, xây dựng các trang đăng nhập giả mạo và giới hạn lưu lượng truy cập hướng đến từng mục tiêu cụ thể. Những chức năng này cho thấy AI có thể được tích hợp vào nhiều công đoạn phục vụ hoạt động xâm nhập, thay vì chỉ hỗ trợ viết mã hoặc xây dựng kịch bản.
Thời gian hoạt động được quan sát đối với ba trường hợp trong năm 2026 (Nguồn: TrendAI).
Ít nhất 19 tổ chức, trong đó có 16 tổ chức tại Nhật Bản, đã ghi nhận hoạt động xác thực. Dù vậy, bằng chứng về những vụ xâm nhập sâu hơn chỉ xuất hiện ở một tỷ lệ nhỏ. Nhiều báo cáo nêu rõ rằng không có phiên kết nối nào được thiết lập, không phát hiện web shell và cũng không ghi nhận dữ liệu bị đánh cắp.
Vụ xâm nhập có bằng chứng rõ ràng nhất bắt đầu từ một giao diện quản trị không yêu cầu xác thực, chứ không phải thông qua một lỗ hổng bảo mật mới.
Ở trường hợp B, hoạt động tấn công vẫn do con người chỉ đạo, nhưng vai trò hỗ trợ của AI trong lập kế hoạch và phát triển công cụ đã được xác nhận. Kế hoạch tấn công do mô hình ngôn ngữ lớn (LLM) tạo ra có đề cập đến các dịch vụ AI và GPU. Trong khi đó, những yêu cầu liên quan được mô tả dưới danh nghĩa thử nghiệm bảo mật có ủy quyền, dù bản chất hoạt động được điều tra là độc hại.
Nhóm tấn công đã quét ít nhất 6.000 địa chỉ IP tại Nhật Bản, nhưng tập trung hoạt động vào một số ít doanh nghiệp. Tại một tổ chức, các bằng chứng cho thấy kẻ tấn công đã kiểm soát nhiều thành phần, bao gồm FTP, cơ sở dữ liệu, quyền quản trị, web shell và SSH. Đáng chú ý, các cửa hậu liên tục được khôi phục ngay cả sau khi đã được xử lý, cho thấy nỗ lực duy trì quyền truy cập vào hệ thống.
Một vụ xâm nhập khác trong trường hợp này khai thác thông tin đăng nhập mặc định trên máy chủ hệ thống thông tin địa lý. Các tài liệu thu thập được cùng hồ sơ tải xuống cho thấy hành vi đánh cắp dữ liệu liên quan đến hàng trăm nghìn hồ sơ địa chính và thương mại, bên cạnh thông tin đăng nhập Windows và email.
Hạ tầng tấn công cũng chứa các cơ chế nhằm chiếm quyền truy cập vào những dịch vụ AI, cho thấy nỗ lực tận dụng năng lực suy luận với chi phí thấp. Tuy nhiên, các nhà nghiên cứu không tìm thấy bằng chứng cho thấy AI tự động thực hiện thao tác chiếm quyền truy cập này.
Trường hợp C tập trung vào các thiết bị VPN và máy chủ Oracle WebLogic bị lộ thông tin. Cuộc điều tra xác định ít nhất 1.300 thiết bị WebLogic đáng ngờ và 35 điểm truy cập VPN có liên quan.
Các mục tiêu được nhắm đến bao gồm Cisco SD-WAN, Citrix NetScaler, F5 BIG-IP và thiết bị Yamaha RTX1210. Riêng với Yamaha RTX1210, quyền truy cập được thực hiện bằng thông tin đăng nhập khôi phục từ các tệp cấu hình, thay vì khai thác lỗ hổng bảo mật của sản phẩm.
Một số dấu hiệu trong hệ thống, chẳng hạn như các bình luận được sắp xếp có tổ chức, tiêu đề phân chia từng phần và cách sử dụng biểu tượng cảm xúc trong kịch bản, củng cố nhận định rằng AI có thể đã hỗ trợ quá trình phát triển hoặc quản lý công cụ. Tuy nhiên, không có lời nhắc hoặc khóa API nào trực tiếp xác nhận việc sử dụng AI trong trường hợp này.
Tiếng Trung giản thể xuất hiện trên cả ba hệ thống hạ tầng. Dù vậy, riêng dấu hiệu ngôn ngữ này không đủ để xác định quốc tịch của người vận hành hoặc chứng minh các hệ thống có chung nguồn gốc.
Tự động hóa là điểm đáng chú ý, không phải lỗ hổng zero-day
Điểm chung quan trọng nhất giữa ba trường hợp là mức độ tự động hóa được đưa vào quy trình tấn công, chứ không phải việc khai thác các lỗ hổng bảo mật chưa được biết đến, hay còn gọi là zero-day.Các kết quả điều tra cho thấy AI có thể tham gia vào nhiều khâu khác nhau: từ trinh sát mục tiêu, xây dựng kế hoạch, tạo công cụ, hỗ trợ xác thực cho đến tổ chức những hoạt động đánh cắp thông tin. Tuy nhiên, mức độ tự động hóa không đồng nhất. Có trường hợp sử dụng các tác nhân AI trong một quy trình làm việc có cấu trúc, trong khi trường hợp khác vẫn phụ thuộc vào người điều hành.
Cũng cần phân biệt giữa dấu hiệu sử dụng AI và bằng chứng xác nhận AI trực tiếp thực hiện một hành động. Trong trường hợp A, việc lạm dụng CyberStrikeAI đã được xác nhận. Với trường hợp B, sự hỗ trợ của AI trong lập kế hoạch và phát triển công cụ được ghi nhận rõ ràng, nhưng không có bằng chứng cho thấy AI tự động chiếm quyền truy cập vào dịch vụ AI. Còn ở trường hợp C, các dấu hiệu trong kịch bản chỉ củng cố khả năng có sự hỗ trợ của AI, chứ chưa đủ để xác nhận chắc chắn.
Bên cạnh đó, hồ sơ thu thập từ phía kẻ tấn công không thể chứng minh mọi vụ xâm nhập được tuyên bố đều thực sự thành công, cũng không phản ánh đầy đủ tác động đối với tất cả nạn nhân. Việc một địa chỉ IP bị quét hoặc một hệ thống xuất hiện trong danh sách mục tiêu không đồng nghĩa với việc hệ thống đó đã bị xâm nhập.
Trước tình hình này, khuyến nghị của Nhật Bản tập trung vào những biện pháp bảo vệ cơ bản nhưng quan trọng: vá lỗi kịp thời, triển khai xác thực đa yếu tố (MFA), giới hạn quyền truy cập và tăng cường giám sát hoạt động hệ thống.
Các hướng dẫn tăng cường bảo mật liên quan của TrendAI cũng đề xuất ngăn chặn việc thực thi các tệp đã tải lên, hạn chế khả năng ghi mã vào ứng dụng và theo dõi chặt chẽ những quyền truy cập cơ sở dữ liệu có liên quan trực tiếp đến các đường xâm nhập được ghi nhận.
Những biện pháp này hướng đến việc thu hẹp các con đường mà kẻ tấn công có thể lợi dụng. Trong các trường hợp được điều tra, vấn đề không nhất thiết nằm ở một lỗ hổng zero-day phức tạp, mà có thể bắt đầu từ giao diện quản trị thiếu xác thực, thông tin đăng nhập mặc định hoặc thông tin truy cập bị lộ trong tệp cấu hình.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview