

Duy Linh✔
Writer
Nhóm tin tặc Star Blizzard, được cho là có liên hệ với Nga, đang mở rộng hoạt động gián điệp mạng trong năm 2026 bằng các chiến dịch lừa đảo qua email và phát tán phần mềm độc hại RedFlick. Theo Microsoft Threat Intelligence, từ tháng 1 đến tháng 8/2026, nhóm này đã thực hiện ít nhất 13 chiến dịch phishing, nhắm vào hơn 100 tổ chức, chủ yếu tại Mỹ và Anh.
Các mục tiêu bao gồm cơ quan chính phủ, tổ chức phi chính phủ (NGO), viện nghiên cứu, tổ chức ngoại giao, cơ quan truyền thông và các tổ chức tài chính của Ukraine có liên quan đến hoạt động hỗ trợ nước này. Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) xác định Star Blizzard thuộc Trung tâm 18 của Cơ quan An ninh Liên bang Nga (FSB).
Trước đây, Star Blizzard chủ yếu triển khai các chiến dịch lừa đảo có chủ đích, giả mạo chính trị gia, học giả hoặc nhà ngoại giao để tiếp cận những cá nhân cụ thể. Tuy nhiên, trong năm 2026, nhóm đã thay đổi cách thức hoạt động, mở rộng phạm vi gửi email từ hàng chục đến hàng trăm thư trong mỗi chiến dịch nhằm tìm kiếm những người có khả năng tương tác với nội dung lừa đảo.
Các email thường được ngụy trang thành lời mời tham dự những cuộc thảo luận chính sách kín, hội nghị quốc tế, sự kiện tài chính hoặc diễn đàn liên quan đến Ukraine. Một số thư còn giả mạo địa chỉ của những người quen trong nội bộ hoặc các tổ chức có uy tín, khiến người nhận dễ tin tưởng và phản hồi.
Một thay đổi đáng chú ý khác là việc sử dụng các tài khoản email được tạo trên những website đã bị xâm nhập, trong đó có các trang vận hành trên nền tảng cPanel và WordPress. Microsoft đánh giá với độ tin cậy cao rằng Star Blizzard đã xâm nhập những website này để tạo và quản lý tài khoản gửi thư. Cách làm này giúp nhóm giảm phụ thuộc vào các dịch vụ email miễn phí, đồng thời tăng độ tin cậy của những email lừa đảo.
Việc sử dụng tệp nén mã hóa khiến quá trình kiểm tra email tự động trở nên khó khăn hơn, bởi các giải pháp bảo mật có thể không quét được nội dung bên trong trước khi thư đến hộp thư của người nhận. Đồng thời, việc tiếp tục trao đổi trong một cuộc hội thoại có vẻ hợp pháp khiến nạn nhân dễ cho rằng tệp đính kèm là tài liệu đã được hẹn gửi từ trước.
Các nhà nghiên cứu của Fieldeffect ghi nhận RedFlick sử dụng tệp lưu trữ có mật khẩu, tác vụ theo lịch trình, WebDAV và các thành phần Windows được ngụy trang để cài đặt cửa hậu CosmicPulse trên hệ thống mục tiêu. CosmicPulse còn được biết đến với tên YESROBOT, trong khi trình tải xuống của mã độc này có các tên gọi NOROBOT hoặc BAITSWITCH.
Trong những chiến dịch đầu năm 2026, các tệp ZIP thường chứa hình ảnh đĩa ảo VHDX. Bên trong VHDX là một lối tắt Windows độc hại (LNK) được ngụy trang thành tài liệu PDF, một tập lệnh BAT ẩn và một tệp PDF giả mạo.
Khi nạn nhân mở lối tắt, tập lệnh độc hại sẽ mở một trang web giả mạo, đồng thời tận dụng các tệp nhị phân Windows hợp pháp và chức năng SSH để tải xuống, thực thi trình cài đặt MSI từ xa. Từ đây, mã độc có thể tiếp tục triển khai các thành phần cần thiết để duy trì hoạt động trên máy tính bị xâm nhập.
Bắt đầu từ tháng 4/2026, các trình cài đặt MSI của RedFlick chuyển sang tạo ba tác vụ theo lịch trình thay vì chỉ sử dụng một tác vụ như trước. Những tác vụ này được đặt tên nhằm giả mạo các thành phần quản lý mạng hoặc Windows thông thường, gồm Kiểm tra chất lượng kết nối Internet, Trình quản lý cấu hình mạng và Giám sát tình trạng hệ thống.
Tác vụ đầu tiên thu thập thông tin cơ bản của máy tính, bao gồm tên máy tính hoặc mạng và tên người dùng, sau đó gửi dữ liệu đến máy chủ điều khiển của kẻ tấn công. Tác vụ này cũng có thể gọi các DLL từ xa do tin tặc kiểm soát thông qua Control_RunDLL và Shell32.dll.
Tác vụ thứ hai kích hoạt chức năng WebClient, thành phần cần thiết để truy cập các đường dẫn WebDAV. Công nghệ này cho phép Windows truy xuất tài nguyên từ xa thông qua HTTP hoặc HTTPS, đồng thời xử lý chúng tương tự các thư mục chia sẻ trên mạng.
Tác vụ thứ ba sử dụng control.exe để truy xuất và thực thi một tệp CPL từ xa, đóng vai trò trình tải xuống CosmicPulse. Thành phần này cài đặt môi trường Python, giải mã tải trọng cuối cùng và khởi chạy cửa hậu trên hệ thống bị xâm nhập.
Khác với những chiến dịch trước, PDF trong biến thể này không đơn thuần là tài liệu giả dùng để đánh lừa nạn nhân. Tệp được sử dụng để che giấu dữ liệu mã hóa Base64, phục vụ quá trình tải và thực thi mã độc.
Một lệnh PowerShell sẽ tìm kiếm dấu hiệu cAB trong tệp PDF đã tải xuống, trích xuất 208 byte dữ liệu được mã hóa, giải mã nội dung và thực thi kết quả. Quá trình này tiếp tục tải xuống một trình cài đặt MSI khác, sau đó tìm cách tạo thêm các tác vụ theo lịch trình và triển khai trình tải xuống CosmicPulse dựa trên CPL.
Sự thay đổi trong cách thức phát tán cho thấy RedFlick đang tận dụng nhiều thành phần sẵn có của Windows và các kỹ thuật ngụy trang để đưa mã độc vào hệ thống. Việc kết hợp email trao đổi có vẻ hợp pháp, tệp nén được bảo vệ bằng mật khẩu và những thành phần thực thi hợp lệ cũng khiến hoạt động phát hiện trở nên phức tạp hơn.
Đối với các chuyên gia an ninh mạng, một dấu hiệu cần đặc biệt quan tâm là những tệp ZIP hoặc RAR có mật khẩu được gửi sau các cuộc trao đổi email ban đầu không kèm tệp đính kèm. Những trường hợp người gửi cung cấp mật khẩu bằng hình ảnh hoặc nói rằng tệp đính kèm trước đó đã bị lược bỏ cũng cần được kiểm tra kỹ.
Do các giải pháp bảo mật email có thể gặp hạn chế khi phân tích kho lưu trữ được mã hóa, dữ liệu giám sát tại điểm cuối đóng vai trò quan trọng trong việc phát hiện và điều tra hoạt động của RedFlick.
Các dấu hiệu kỹ thuật có giá trị trong quá trình săn tìm mối đe dọa bao gồm:
Các mục tiêu bao gồm cơ quan chính phủ, tổ chức phi chính phủ (NGO), viện nghiên cứu, tổ chức ngoại giao, cơ quan truyền thông và các tổ chức tài chính của Ukraine có liên quan đến hoạt động hỗ trợ nước này. Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) xác định Star Blizzard thuộc Trung tâm 18 của Cơ quan An ninh Liên bang Nga (FSB).
Trước đây, Star Blizzard chủ yếu triển khai các chiến dịch lừa đảo có chủ đích, giả mạo chính trị gia, học giả hoặc nhà ngoại giao để tiếp cận những cá nhân cụ thể. Tuy nhiên, trong năm 2026, nhóm đã thay đổi cách thức hoạt động, mở rộng phạm vi gửi email từ hàng chục đến hàng trăm thư trong mỗi chiến dịch nhằm tìm kiếm những người có khả năng tương tác với nội dung lừa đảo.
Các email thường được ngụy trang thành lời mời tham dự những cuộc thảo luận chính sách kín, hội nghị quốc tế, sự kiện tài chính hoặc diễn đàn liên quan đến Ukraine. Một số thư còn giả mạo địa chỉ của những người quen trong nội bộ hoặc các tổ chức có uy tín, khiến người nhận dễ tin tưởng và phản hồi.
Một thay đổi đáng chú ý khác là việc sử dụng các tài khoản email được tạo trên những website đã bị xâm nhập, trong đó có các trang vận hành trên nền tảng cPanel và WordPress. Microsoft đánh giá với độ tin cậy cao rằng Star Blizzard đã xâm nhập những website này để tạo và quản lý tài khoản gửi thư. Cách làm này giúp nhóm giảm phụ thuộc vào các dịch vụ email miễn phí, đồng thời tăng độ tin cậy của những email lừa đảo.
RedFlick tận dụng email trao đổi hợp pháp để phát tán cửa hậu CosmicPulse
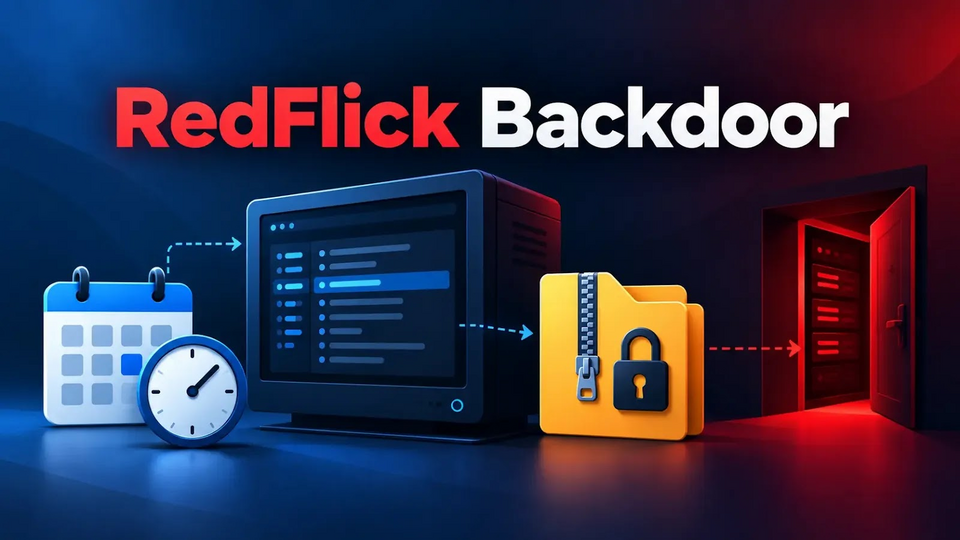
Chuỗi tấn công RedFlick chỉ bắt đầu sau khi nạn nhân phản hồi email lừa đảo ban đầu, vốn không chứa tệp đính kèm. Khi nhận được phản hồi, Star Blizzard tiếp tục gửi email trong cùng cuộc hội thoại, đính kèm một tệp ZIP hoặc RAR được bảo vệ bằng mật khẩu. Mật khẩu được cung cấp dưới dạng hình ảnh nhúng trong email.Việc sử dụng tệp nén mã hóa khiến quá trình kiểm tra email tự động trở nên khó khăn hơn, bởi các giải pháp bảo mật có thể không quét được nội dung bên trong trước khi thư đến hộp thư của người nhận. Đồng thời, việc tiếp tục trao đổi trong một cuộc hội thoại có vẻ hợp pháp khiến nạn nhân dễ cho rằng tệp đính kèm là tài liệu đã được hẹn gửi từ trước.
Các nhà nghiên cứu của Fieldeffect ghi nhận RedFlick sử dụng tệp lưu trữ có mật khẩu, tác vụ theo lịch trình, WebDAV và các thành phần Windows được ngụy trang để cài đặt cửa hậu CosmicPulse trên hệ thống mục tiêu. CosmicPulse còn được biết đến với tên YESROBOT, trong khi trình tải xuống của mã độc này có các tên gọi NOROBOT hoặc BAITSWITCH.
Trong những chiến dịch đầu năm 2026, các tệp ZIP thường chứa hình ảnh đĩa ảo VHDX. Bên trong VHDX là một lối tắt Windows độc hại (LNK) được ngụy trang thành tài liệu PDF, một tập lệnh BAT ẩn và một tệp PDF giả mạo.
Khi nạn nhân mở lối tắt, tập lệnh độc hại sẽ mở một trang web giả mạo, đồng thời tận dụng các tệp nhị phân Windows hợp pháp và chức năng SSH để tải xuống, thực thi trình cài đặt MSI từ xa. Từ đây, mã độc có thể tiếp tục triển khai các thành phần cần thiết để duy trì hoạt động trên máy tính bị xâm nhập.
Bắt đầu từ tháng 4/2026, các trình cài đặt MSI của RedFlick chuyển sang tạo ba tác vụ theo lịch trình thay vì chỉ sử dụng một tác vụ như trước. Những tác vụ này được đặt tên nhằm giả mạo các thành phần quản lý mạng hoặc Windows thông thường, gồm Kiểm tra chất lượng kết nối Internet, Trình quản lý cấu hình mạng và Giám sát tình trạng hệ thống.
Tác vụ đầu tiên thu thập thông tin cơ bản của máy tính, bao gồm tên máy tính hoặc mạng và tên người dùng, sau đó gửi dữ liệu đến máy chủ điều khiển của kẻ tấn công. Tác vụ này cũng có thể gọi các DLL từ xa do tin tặc kiểm soát thông qua Control_RunDLL và Shell32.dll.
Tác vụ thứ hai kích hoạt chức năng WebClient, thành phần cần thiết để truy cập các đường dẫn WebDAV. Công nghệ này cho phép Windows truy xuất tài nguyên từ xa thông qua HTTP hoặc HTTPS, đồng thời xử lý chúng tương tự các thư mục chia sẻ trên mạng.
Tác vụ thứ ba sử dụng control.exe để truy xuất và thực thi một tệp CPL từ xa, đóng vai trò trình tải xuống CosmicPulse. Thành phần này cài đặt môi trường Python, giải mã tải trọng cuối cùng và khởi chạy cửa hậu trên hệ thống bị xâm nhập.
Biến thể RedFlick mới sử dụng PDF để che giấu mã độc và né tránh phát hiện
Đến tháng 7/2026, Star Blizzard tiếp tục giới thiệu một biến thể RedFlick khác, sử dụng tệp RAR có mật khẩu được đặt bên trong một tệp ZIP. Bên trong kho lưu trữ là một tệp LNK độc hại, tận dụng conhost.exe và curl để tải xuống tài liệu PDF từ cơ sở hạ tầng do nhóm tin tặc kiểm soát.Khác với những chiến dịch trước, PDF trong biến thể này không đơn thuần là tài liệu giả dùng để đánh lừa nạn nhân. Tệp được sử dụng để che giấu dữ liệu mã hóa Base64, phục vụ quá trình tải và thực thi mã độc.
Một lệnh PowerShell sẽ tìm kiếm dấu hiệu cAB trong tệp PDF đã tải xuống, trích xuất 208 byte dữ liệu được mã hóa, giải mã nội dung và thực thi kết quả. Quá trình này tiếp tục tải xuống một trình cài đặt MSI khác, sau đó tìm cách tạo thêm các tác vụ theo lịch trình và triển khai trình tải xuống CosmicPulse dựa trên CPL.
Sự thay đổi trong cách thức phát tán cho thấy RedFlick đang tận dụng nhiều thành phần sẵn có của Windows và các kỹ thuật ngụy trang để đưa mã độc vào hệ thống. Việc kết hợp email trao đổi có vẻ hợp pháp, tệp nén được bảo vệ bằng mật khẩu và những thành phần thực thi hợp lệ cũng khiến hoạt động phát hiện trở nên phức tạp hơn.
Đối với các chuyên gia an ninh mạng, một dấu hiệu cần đặc biệt quan tâm là những tệp ZIP hoặc RAR có mật khẩu được gửi sau các cuộc trao đổi email ban đầu không kèm tệp đính kèm. Những trường hợp người gửi cung cấp mật khẩu bằng hình ảnh hoặc nói rằng tệp đính kèm trước đó đã bị lược bỏ cũng cần được kiểm tra kỹ.
Do các giải pháp bảo mật email có thể gặp hạn chế khi phân tích kho lưu trữ được mã hóa, dữ liệu giám sát tại điểm cuối đóng vai trò quan trọng trong việc phát hiện và điều tra hoạt động của RedFlick.
Các dấu hiệu kỹ thuật có giá trị trong quá trình săn tìm mối đe dọa bao gồm:
- Hệ thống bất ngờ gắn kết tệp VHDX.
- Tệp LNK được ngụy trang thành tài liệu PDF.
- conhost.exe khởi chạy curl.
- Hoạt động đáng ngờ của msiexec.exe.
- PowerShell trích xuất dữ liệu từ tệp PDF.
- ssh.exe được thực thi với tùy chọn PermitLocalCommand.
- Hoạt động truy cập tài nguyên thông qua WebDAV.
- Sự xuất hiện của ba tên tác vụ theo lịch trình liên quan đến RedFlick.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview