

Duy Linh✔
Writer
Dark Project, một nhóm tội phạm mạng mới nổi hoạt động với động cơ tài chính, đã ghi nhận 38 nạn nhân tại 8 quốc gia, theo báo cáo tình báo về mối đe dọa được cung cấp. Trong đó, ngành sản xuất và chăm sóc sức khỏe là hai lĩnh vực chịu ảnh hưởng nặng nề nhất.

Nhóm này kết hợp nhiều hình thức tấn công, bao gồm đánh cắp dữ liệu, mã hóa hệ thống và đe dọa công khai thông tin nhạy cảm. Dark Project còn xây dựng chương trình liên kết nhằm mở rộng quy mô hoạt động xâm nhập, cho phép nhiều đối tác cùng tham gia triển khai mã độc tống tiền.
Tuy nhiên, cần phân biệt giữa số liệu được công bố trên các hạ tầng tội phạm và những vụ xâm nhập đã được xác nhận độc lập. Các con số trong báo cáo phản ánh những cáo buộc do nhóm tội phạm đưa ra, không đồng nghĩa với việc toàn bộ sự cố đã được kiểm chứng.
Dữ liệu cũng có sự khác biệt tùy theo thời điểm thu thập. Ransomware.live liệt kê 40 nạn nhân tại 8 quốc gia, trong khi báo cáo được cung cấp ghi nhận 38 nạn nhân. Điều này cho thấy số liệu cần được xem như một ảnh chụp tại thời điểm thu thập, thay vì tổng số nạn nhân chính xác và cập nhật nhất.
Xét theo lĩnh vực, ngành sản xuất ghi nhận 12 nạn nhân, chăm sóc sức khỏe có 7 nạn nhân và xây dựng có 4 nạn nhân. Riêng hai ngành sản xuất và chăm sóc sức khỏe đã chiếm một nửa tổng số tổ chức được thống kê.
Dark Project quảng bá Bitcoin là phương thức thanh toán tiền chuộc. Báo cáo cũng đề cập đến Coinbase và Binance như những lựa chọn để mua tiền mã hóa. Tuy nhiên, việc nhắc đến hai sàn giao dịch này không phải bằng chứng cho thấy họ tham gia, hỗ trợ hay xác nhận hoạt động của nhóm tội phạm.
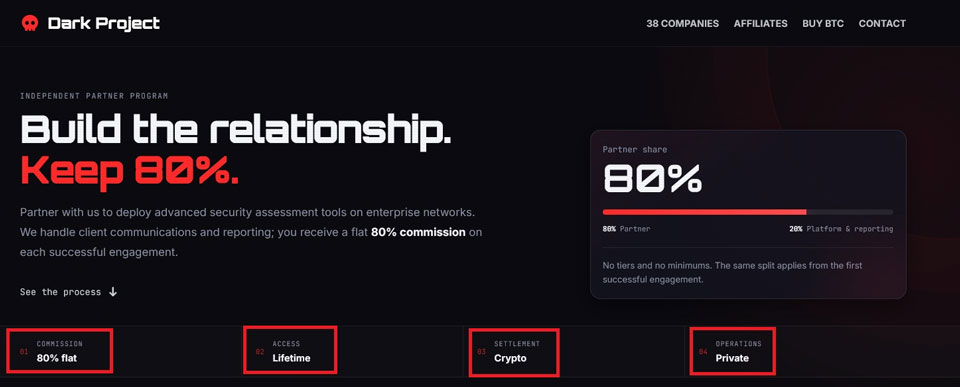
Dark Project – Chương trình đối tác liên kết và cơ cấu hoa hồng (Nguồn: Gurucul).
Các số liệu về nạn nhân phản ánh sự phân bố của những tổ chức bị công khai thông tin. Chúng chưa đủ để xác định liệu các đối tác của Dark Project có chủ động nhắm mục tiêu vào những lĩnh vực cụ thể hay chỉ khai thác bất kỳ tổ chức nào có điểm xâm nhập thuận lợi.
Về phân bố địa lý, Hoa Kỳ là quốc gia chịu ảnh hưởng lớn nhất với 30 tổ chức được liệt kê. Vương quốc Anh đứng thứ hai với 2 tổ chức. Đức, Brazil, Philippines, Thổ Nhĩ Kỳ, Mexico và Canada mỗi nước ghi nhận một tổ chức.
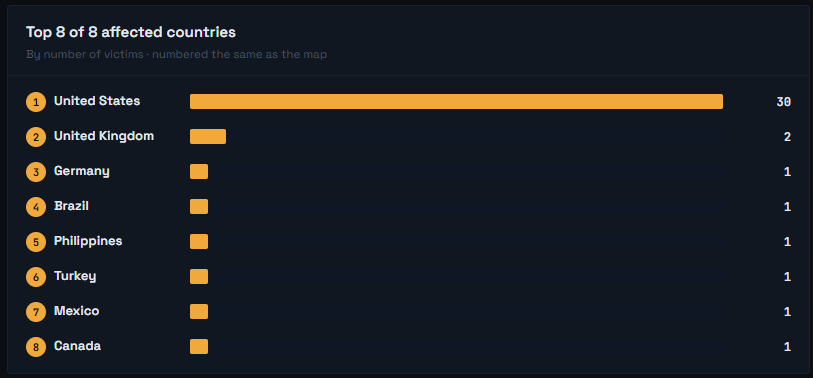
Phân bố địa lý của các nạn nhân được báo cáo trên tám quốc gia (Nguồn: Gurucul).
Một số nền tảng theo dõi mã độc tống tiền công khai thường xác định tháng 8 là thời điểm Dark Project xuất hiện hoặc lần đầu được ghi nhận. Vì vậy, các mốc thời gian trước đó chưa được xác thực độc lập. Ngày một nạn nhân được công bố cũng không nên được hiểu là ngày hệ thống của tổ chức đó bị xâm nhập.
Các nhà nghiên cứu của Gurucul cho biết Dark Project quảng bá chương trình liên kết với mức hoa hồng lên tới 80%. Nhóm điều hành giữ lại 20% để chi trả cho các dịch vụ nền tảng và hoạt động báo cáo.
Quy trình tuyển dụng đối tác được mô tả gồm nhiều bước: liên hệ thông qua Tox, kiểm tra lý lịch, hội nhập chương trình, cấp mã định danh đối tác, triển khai phần mềm và thanh toán hoa hồng.
Trong mô hình này, các nhà điều hành chịu trách nhiệm liên lạc với nạn nhân và đàm phán tiền chuộc, còn các đối tác liên kết đảm nhiệm việc triển khai mã độc và thực hiện hoạt động xâm nhập.
Cơ sở hạ tầng mà Dark Project quảng bá bao gồm bảng điều khiển được lưu trữ trên mạng Tor, các tệp thực thi EXE và BIN mang mã định danh của đối tác, cùng những công cụ phục vụ hoạt động tấn công phi kỹ thuật.
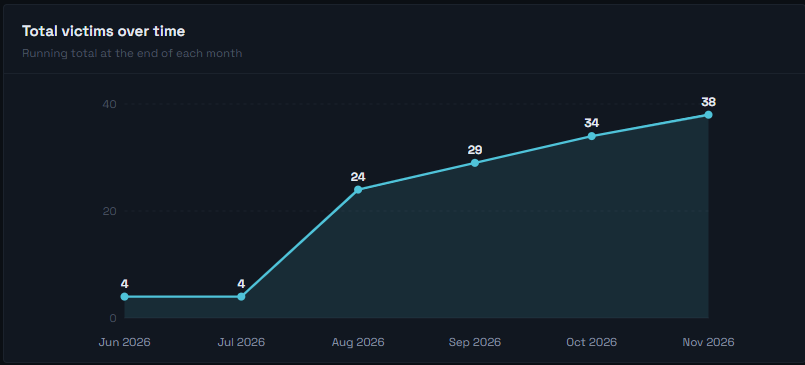
Sự gia tăng tích lũy về số nạn nhân được báo cáo (Nguồn: Gurucul).
Các thông tin trên chủ yếu xuất phát từ tuyên bố của chính nhóm điều hành, chưa phải những khả năng đã được xác minh độc lập. Dù vậy, cơ cấu hoạt động được mô tả cho thấy Dark Project sử dụng mô hình ransomware-as-a-service (RaaS – mã độc tống tiền dưới dạng dịch vụ), trong đó hoạt động xâm nhập được tách biệt khỏi khâu quản lý và đàm phán tống tiền tập trung.
Mô hình này cho phép các đối tác thực hiện việc triển khai mã độc, trong khi nhóm điều hành kiểm soát những hoạt động liên quan đến thương lượng và thu tiền chuộc.
Cách thức kết hợp giữa mã hóa dữ liệu và gây áp lực bằng nguy cơ rò rỉ thông tin cũng được các nền tảng theo dõi mã độc tống tiền công khai mô tả độc lập.
Thông tin tình báo được cung cấp cho thấy Dark Project có thể sử dụng nhiều phương thức để giành quyền truy cập ban đầu vào hệ thống mục tiêu. Các phương thức này bao gồm:
Những kỹ thuật này cho thấy phạm vi hoạt động được mô tả của Dark Project không chỉ dừng lại ở việc triển khai mã độc mã hóa dữ liệu. Nhóm còn kết hợp các hành vi nhằm tiếp cận hệ thống, thu thập thông tin và gây áp lực lên nạn nhân thông qua nguy cơ mất dữ liệu hoặc bị công khai thông tin.
Các số liệu về nạn nhân, cơ cấu liên kết và phương thức tấn công trong báo cáo cần được tiếp tục đối chiếu với những nguồn độc lập. Tuy nhiên, những thông tin được công bố đã phác họa cách Dark Project tổ chức hoạt động theo mô hình RaaS, kết hợp triển khai mã độc phân tán với hoạt động tống tiền được quản lý tập trung.
Nhóm này kết hợp nhiều hình thức tấn công, bao gồm đánh cắp dữ liệu, mã hóa hệ thống và đe dọa công khai thông tin nhạy cảm. Dark Project còn xây dựng chương trình liên kết nhằm mở rộng quy mô hoạt động xâm nhập, cho phép nhiều đối tác cùng tham gia triển khai mã độc tống tiền.
Tuy nhiên, cần phân biệt giữa số liệu được công bố trên các hạ tầng tội phạm và những vụ xâm nhập đã được xác nhận độc lập. Các con số trong báo cáo phản ánh những cáo buộc do nhóm tội phạm đưa ra, không đồng nghĩa với việc toàn bộ sự cố đã được kiểm chứng.
Dữ liệu cũng có sự khác biệt tùy theo thời điểm thu thập. Ransomware.live liệt kê 40 nạn nhân tại 8 quốc gia, trong khi báo cáo được cung cấp ghi nhận 38 nạn nhân. Điều này cho thấy số liệu cần được xem như một ảnh chụp tại thời điểm thu thập, thay vì tổng số nạn nhân chính xác và cập nhật nhất.
Xét theo lĩnh vực, ngành sản xuất ghi nhận 12 nạn nhân, chăm sóc sức khỏe có 7 nạn nhân và xây dựng có 4 nạn nhân. Riêng hai ngành sản xuất và chăm sóc sức khỏe đã chiếm một nửa tổng số tổ chức được thống kê.
Dark Project quảng bá Bitcoin là phương thức thanh toán tiền chuộc. Báo cáo cũng đề cập đến Coinbase và Binance như những lựa chọn để mua tiền mã hóa. Tuy nhiên, việc nhắc đến hai sàn giao dịch này không phải bằng chứng cho thấy họ tham gia, hỗ trợ hay xác nhận hoạt động của nhóm tội phạm.
Dark Project – Chương trình đối tác liên kết và cơ cấu hoa hồng (Nguồn: Gurucul).
Các số liệu về nạn nhân phản ánh sự phân bố của những tổ chức bị công khai thông tin. Chúng chưa đủ để xác định liệu các đối tác của Dark Project có chủ động nhắm mục tiêu vào những lĩnh vực cụ thể hay chỉ khai thác bất kỳ tổ chức nào có điểm xâm nhập thuận lợi.
Hoạt động của Dark Project và mô hình ransomware-as-a-service
Theo báo cáo, hoạt động sớm nhất của Dark Project được ghi nhận vào tháng 6/2026, với 4 thông tin nạn nhân được công bố. Sang tháng 8, số thông tin được đăng tải tăng lên 20. Tháng 9 và tháng 10 mỗi tháng ghi nhận 5 thông tin, trong khi tháng 11 có 4 thông tin.Về phân bố địa lý, Hoa Kỳ là quốc gia chịu ảnh hưởng lớn nhất với 30 tổ chức được liệt kê. Vương quốc Anh đứng thứ hai với 2 tổ chức. Đức, Brazil, Philippines, Thổ Nhĩ Kỳ, Mexico và Canada mỗi nước ghi nhận một tổ chức.
Phân bố địa lý của các nạn nhân được báo cáo trên tám quốc gia (Nguồn: Gurucul).
Một số nền tảng theo dõi mã độc tống tiền công khai thường xác định tháng 8 là thời điểm Dark Project xuất hiện hoặc lần đầu được ghi nhận. Vì vậy, các mốc thời gian trước đó chưa được xác thực độc lập. Ngày một nạn nhân được công bố cũng không nên được hiểu là ngày hệ thống của tổ chức đó bị xâm nhập.
Các nhà nghiên cứu của Gurucul cho biết Dark Project quảng bá chương trình liên kết với mức hoa hồng lên tới 80%. Nhóm điều hành giữ lại 20% để chi trả cho các dịch vụ nền tảng và hoạt động báo cáo.
Quy trình tuyển dụng đối tác được mô tả gồm nhiều bước: liên hệ thông qua Tox, kiểm tra lý lịch, hội nhập chương trình, cấp mã định danh đối tác, triển khai phần mềm và thanh toán hoa hồng.
Trong mô hình này, các nhà điều hành chịu trách nhiệm liên lạc với nạn nhân và đàm phán tiền chuộc, còn các đối tác liên kết đảm nhiệm việc triển khai mã độc và thực hiện hoạt động xâm nhập.
Cơ sở hạ tầng mà Dark Project quảng bá bao gồm bảng điều khiển được lưu trữ trên mạng Tor, các tệp thực thi EXE và BIN mang mã định danh của đối tác, cùng những công cụ phục vụ hoạt động tấn công phi kỹ thuật.
Sự gia tăng tích lũy về số nạn nhân được báo cáo (Nguồn: Gurucul).
Các thông tin trên chủ yếu xuất phát từ tuyên bố của chính nhóm điều hành, chưa phải những khả năng đã được xác minh độc lập. Dù vậy, cơ cấu hoạt động được mô tả cho thấy Dark Project sử dụng mô hình ransomware-as-a-service (RaaS – mã độc tống tiền dưới dạng dịch vụ), trong đó hoạt động xâm nhập được tách biệt khỏi khâu quản lý và đàm phán tống tiền tập trung.
Mô hình này cho phép các đối tác thực hiện việc triển khai mã độc, trong khi nhóm điều hành kiểm soát những hoạt động liên quan đến thương lượng và thu tiền chuộc.
Phương thức tấn công và chiến thuật tống tiền kép của Dark Project
Dark Project sử dụng mô hình tống tiền kép (double extortion). Theo phương thức này, nhóm tội phạm đánh cắp dữ liệu nhạy cảm trước khi mã hóa hệ thống của nạn nhân. Sau đó, chúng đe dọa công khai những thông tin đã thu thập thông qua cổng rò rỉ dữ liệu được lưu trữ trên Tor.Cách thức kết hợp giữa mã hóa dữ liệu và gây áp lực bằng nguy cơ rò rỉ thông tin cũng được các nền tảng theo dõi mã độc tống tiền công khai mô tả độc lập.
Thông tin tình báo được cung cấp cho thấy Dark Project có thể sử dụng nhiều phương thức để giành quyền truy cập ban đầu vào hệ thống mục tiêu. Các phương thức này bao gồm:
- Lừa đảo qua mạng (phishing): Sử dụng các hình thức lừa đảo để tiếp cận hệ thống hoặc thu thập thông tin đăng nhập.
- Khai thác RDP: Tận dụng các điểm truy cập Remote Desktop Protocol để xâm nhập hệ thống.
- Sử dụng thông tin đăng nhập bị xâm phạm: Khai thác tài khoản hoặc thông tin xác thực đã bị đánh cắp.
- Truy cập VPN: Sử dụng quyền truy cập VPN có được thông qua nhật ký của phần mềm đánh cắp thông tin hoặc các bên trung gian cung cấp quyền truy cập.
Những kỹ thuật này cho thấy phạm vi hoạt động được mô tả của Dark Project không chỉ dừng lại ở việc triển khai mã độc mã hóa dữ liệu. Nhóm còn kết hợp các hành vi nhằm tiếp cận hệ thống, thu thập thông tin và gây áp lực lên nạn nhân thông qua nguy cơ mất dữ liệu hoặc bị công khai thông tin.
Các số liệu về nạn nhân, cơ cấu liên kết và phương thức tấn công trong báo cáo cần được tiếp tục đối chiếu với những nguồn độc lập. Tuy nhiên, những thông tin được công bố đã phác họa cách Dark Project tổ chức hoạt động theo mô hình RaaS, kết hợp triển khai mã độc phân tán với hoạt động tống tiền được quản lý tập trung.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview