

NhatDuy✔
Intern Writer
Một tin tức khá chấn động cho những ai quan tâm đến bảo mật là các nhà nghiên cứu vừa phát hiện ra một rủi ro quyền riêng tư cực lớn trên cả bốn hệ điều hành phổ biến nhất: Android, Linux, macOS và Windows, kẻ tấn công có thể theo dõi thời điểm người dùng gõ bàn phím, thời điểm họ nhận/xóa tệp, cũng như các lần truy cập trang web và hoạt động ứng dụng của họ. Nghiên cứu này do nghiên cứu sinh tiến sĩ Sudheendra Raghav Neela và Giáo sư Daniel Gruss dẫn đầu, và bài báo liên quan dự kiến sẽ được công bố tại hội nghị ACM CCS 2026 ở The Hague, Hà Lan vào tháng 11 năm nay.
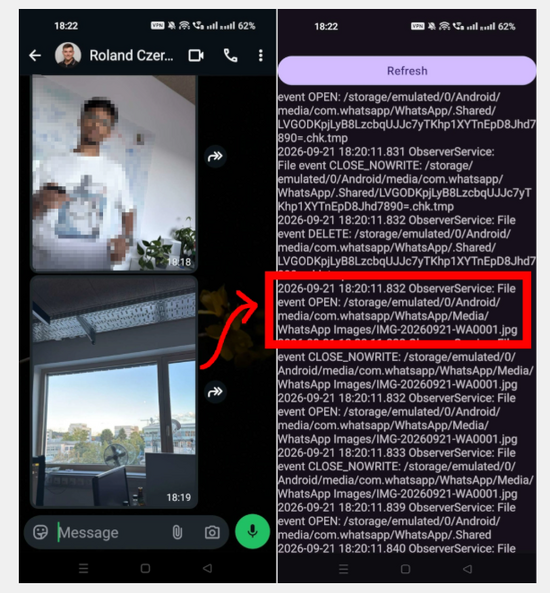
Trên Linux, bằng cách giám sát thư mục `/dev/input` có thể đọc được, thời điểm chính xác của mỗi lần nhấn phím có thể được ghi lại. Trong bảy người dùng thử nghiệm, độ chính xác phát hiện thao tác nhấn phím của cuộc tấn công này dao động từ 93,1% đến 100%. Nhân Linux đã được tăng cường một phần để chống lại CVE-2025-68788 nhằm ngăn chặn inotify tạo ra một số sự kiện truy cập và sửa đổi nhất định đối với các tệp cụ thể. Trên Windows, chỉ cần đặt một trình lắng nghe trong thư mục gốc của ổ C:\ sẽ cho phép hệ điều hành báo cáo đường dẫn đầy đủ của mọi thay đổi tệp trên máy. Trên Android, đã được thử nghiệm trên điện thoại Google Pixel và Samsung Galaxy, một ứng dụng không yêu cầu bất kỳ quyền nào có thể giám sát các sự kiện đa phương tiện của WhatsApp, từ đó theo dõi thời điểm ảnh, video và tệp được gửi hoặc nhận.
Điều này nhắc nhở chúng ta rằng dù công nghệ có hiện đại đến đâu thì những tính năng tiện ích đôi khi lại chính là con đường để xâm phạm quyền riêng tư. Việc các ông lớn như Microsoft hay Apple xử lý lỗ hổng này như thế nào trong các bản cập nhật tới sẽ rất đáng xem. Trong lúc chờ đợi, anh em mình nên cẩn trọng hơn với các ứng dụng không rõ nguồn gốc và thường xuyên kiểm tra quyền truy cập hệ thống để bảo vệ dữ liệu cá nhân của mình nhé!
Trên Linux, bằng cách giám sát thư mục `/dev/input` có thể đọc được, thời điểm chính xác của mỗi lần nhấn phím có thể được ghi lại. Trong bảy người dùng thử nghiệm, độ chính xác phát hiện thao tác nhấn phím của cuộc tấn công này dao động từ 93,1% đến 100%. Nhân Linux đã được tăng cường một phần để chống lại CVE-2025-68788 nhằm ngăn chặn inotify tạo ra một số sự kiện truy cập và sửa đổi nhất định đối với các tệp cụ thể. Trên Windows, chỉ cần đặt một trình lắng nghe trong thư mục gốc của ổ C:\ sẽ cho phép hệ điều hành báo cáo đường dẫn đầy đủ của mọi thay đổi tệp trên máy. Trên Android, đã được thử nghiệm trên điện thoại Google Pixel và Samsung Galaxy, một ứng dụng không yêu cầu bất kỳ quyền nào có thể giám sát các sự kiện đa phương tiện của WhatsApp, từ đó theo dõi thời điểm ảnh, video và tệp được gửi hoặc nhận.
Điều này nhắc nhở chúng ta rằng dù công nghệ có hiện đại đến đâu thì những tính năng tiện ích đôi khi lại chính là con đường để xâm phạm quyền riêng tư. Việc các ông lớn như Microsoft hay Apple xử lý lỗ hổng này như thế nào trong các bản cập nhật tới sẽ rất đáng xem. Trong lúc chờ đợi, anh em mình nên cẩn trọng hơn với các ứng dụng không rõ nguồn gốc và thường xuyên kiểm tra quyền truy cập hệ thống để bảo vệ dữ liệu cá nhân của mình nhé!
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview