

Duy Linh✔
Writer
Tội phạm mạng đã sử dụng CARLIY0S, một hệ thống AI đa tác nhân, để phối hợp các hoạt động tấn công nhằm vào hơn 400 tổ chức tài chính và nhà cung cấp dịch vụ thanh toán trên khắp khu vực Mỹ Latinh. Hệ thống kết hợp các mô hình AI thương mại như Claude của Anthropic, Grok của xAI và Kimi của Moonshot AI với các công cụ tự động hóa và cơ sở hạ tầng vận hành dùng chung.
Theo báo cáo của Straiker, những phát hiện này được đưa ra sau khi công ty phân tích các dữ liệu và hiện vật thu thập từ môi trường làm việc của nhóm tội phạm. Các thông tin này cung cấp góc nhìn về cách AI được tích hợp vào hoạt động tội phạm mạng, từ việc phân tích mục tiêu đến phối hợp nhiều công đoạn trong một quy trình tấn công.
Báo cáo mô tả sự chuyển đổi từ hình thức tấn công thủ công hoặc sử dụng các kịch bản tự động riêng lẻ sang một hệ thống được điều phối tập trung. Với cách tiếp cận này, một nhóm vận hành quy mô nhỏ có thể đánh giá và theo đuổi nhiều mục tiêu cùng lúc.
Tuy nhiên, cần phân biệt rõ rằng con số hơn 400 đề cập đến các tổ chức bị nhắm mục tiêu, không đồng nghĩa với việc tất cả những tổ chức này đều đã bị xâm nhập thành công.
Theo phân tích của Straiker, các tác nhân sử dụng Claude được cấu hình để phân tích mục tiêu, đánh giá những phương án tiếp cận khả thi và tổng hợp các quyết định. Trong khi đó, các tác nhân được hỗ trợ bởi Grok, được mô tả là những 'thợ đào', có nhiệm vụ thu thập thông tin cho cơ sở dữ liệu mang tên FinancialSoft. Các mô hình Kimi cũng xuất hiện trong quy trình hoạt động của hệ thống.
Cách phân chia nhiệm vụ này cho thấy AI không chỉ được sử dụng để tạo nội dung hoặc thực hiện một yêu cầu riêng lẻ, mà còn được đưa vào quy trình phối hợp nhiều công đoạn. Các tác nhân có thể đảm nhận những vai trò khác nhau, trong khi cơ sở hạ tầng và dữ liệu dùng chung hỗ trợ hoạt động của toàn hệ thống.
Báo cáo cũng cho biết nhóm vận hành có mã dự phòng cục bộ để sử dụng trong trường hợp các mô hình AI từ chối thực hiện yêu cầu. Điều này có nghĩa là việc một mô hình từ chối không nhất thiết khiến toàn bộ hoạt động bị đình trệ.
Dù vậy, Straiker lưu ý rằng sự xuất hiện của các mục cấu hình mô hình trong dữ liệu không đủ để chứng minh những mô hình tương ứng đã thực sự được gọi và thực hiện tác vụ thành công. Đây là điểm cần được xem xét khi đánh giá mức độ tham gia thực tế của từng dịch vụ AI.
Cuộc điều tra còn mô tả một hệ thống công cụ rộng hơn, kết nối nội dung phân tích do AI tạo ra với trình duyệt, hoạt động kiểm tra lưu lượng mạng, dữ liệu chia sẻ và cơ sở hạ tầng của nhà mạng.
Theo Straiker, nhóm tội phạm đã sử dụng các lời nhắc AI được ngụy trang dưới dạng yêu cầu kiểm tra bảo mật được ủy quyền, kết hợp với hoạt động trình duyệt tự động và các dịch vụ proxy dân cư. Những thành phần này giúp kết nối khả năng phân tích của AI với các công cụ và môi trường truy cập thực tế.
Các hoạt động được báo cáo sau khi xâm nhập bao gồm tìm kiếm thông tin đăng nhập, lập bản đồ hệ thống nội bộ và thu thập dữ liệu nhạy cảm liên quan đến tài chính và danh tính. Vì vậy, rủi ro không chỉ nằm ở nội dung mà AI có thể tạo ra, mà còn ở cách kết nối đầu ra của mô hình với công cụ thực thi, dữ liệu và quyền truy cập.
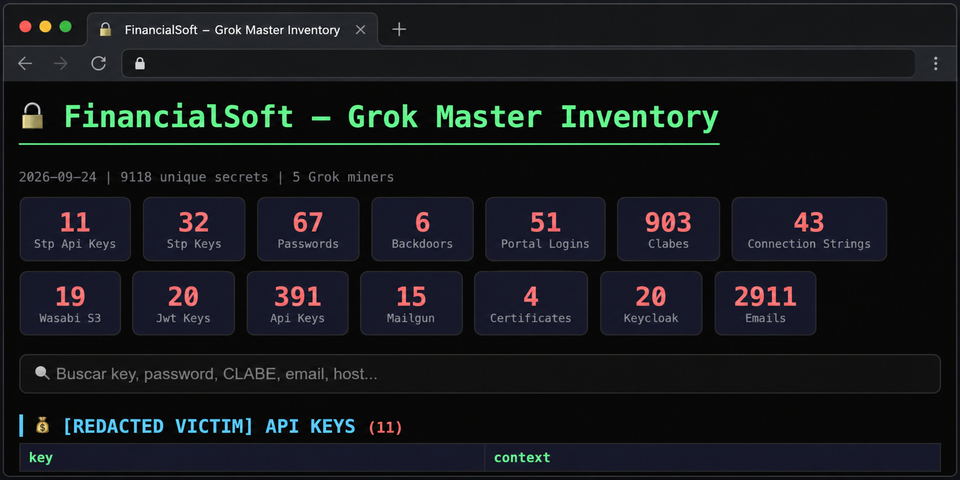
Bảng điều khiển do nhóm Tr4nsH4ck tạo ra dựa trên danh sách nạn nhân (Nguồn: Straiker).
Straiker theo dõi nhóm vận hành với mã định danh AiPT-67. Nhóm này hoạt động dưới tên Tr4nsHack Team, đồng thời sử dụng tên Hexagon Security Labs Mexico. Straiker liên kết nhóm với CyberCartel, một tổ chức tội phạm mạng tập trung vào lĩnh vực tài chính mà công ty cho rằng đã hoạt động từ năm 2012.
Straiker cũng cho biết đã phát hiện thông tin đăng nhập liên quan đến cơ sở hạ tầng thanh toán và hệ thống thanh toán liên ngân hàng SPEI của Mexico. Công ty cho biết danh tính các tổ chức nạn nhân đã được ẩn đi, đồng thời các thông tin đăng nhập còn hoạt động và tài liệu khai thác đã bị lược bỏ khỏi báo cáo.
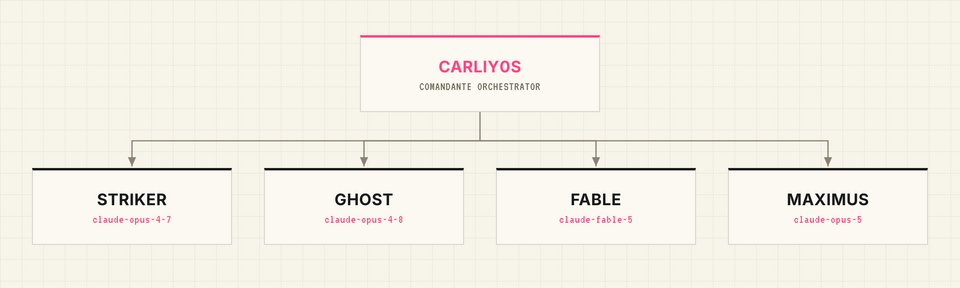
Cấu trúc đa tác nhân CARLIY0S (Nguồn: Straiker).
Những dữ liệu này là các phát hiện do Straiker công bố, không phải số liệu đã được xác minh độc lập về tổng số vụ xâm nhập thành công hay mức thiệt hại tài chính. Vì vậy, không thể chỉ dựa vào số lượng bản ghi hoặc tổ chức bị nhắm mục tiêu để kết luận toàn bộ chiến dịch đã đạt được mức độ xâm nhập tương ứng.
Sau khi vụ việc được công bố, các nhà cung cấp AI liên quan cũng có những động thái xử lý. Theo Straiker, Anthropic đã thu hồi thông tin đăng nhập bị xâm phạm được sử dụng để truy cập Claude, qua đó chặn con đường truy cập này. Trong khi đó, xAI đã được thông báo và đang điều tra hoạt động liên quan đến việc sử dụng Grok trong các hoạt động khai thác.
Những phản ứng trên cho thấy việc thu hồi thông tin đăng nhập bị xâm phạm có thể giúp ngăn chặn một phương thức truy cập cụ thể. Tuy nhiên, chỉ dựa vào biện pháp xử lý từ một nhà cung cấp sẽ khó giải quyết toàn bộ rủi ro của hệ thống sử dụng nhiều mô hình AI. Kẻ tấn công vẫn có thể chuyển sang mô hình khác, sử dụng mã cục bộ hoặc tiếp tục khai thác những công cụ thông thường.
Đối với các tổ chức tài chính và đơn vị vận hành hệ thống thanh toán, bài học quan trọng nằm ở cách quản lý quyền truy cập và giám sát hoạt động. AI có thể rút ngắn thời gian trinh sát, phân tích và phối hợp giữa các công đoạn, nhưng không loại bỏ nhu cầu sử dụng thông tin đăng nhập bị đánh cắp, khai thác dịch vụ dễ bị tổn thương hoặc tận dụng những cơ chế kiểm soát truy cập yếu kém.

Mức độ hoạt động của CARLIY0S (Nguồn: Straiker).
Các ngân hàng và công ty thanh toán nên ưu tiên luân chuyển thông tin xác thực và khóa API, áp dụng nguyên tắc quyền truy cập tối thiểu, tăng cường bảo vệ danh tính và hệ thống thanh toán. Bên cạnh đó, hoạt động giám sát cần có khả năng liên kết những dấu hiệu bất thường xuất hiện trên nhiều tài khoản, thiết bị đầu cuối và ứng dụng, thay vì chỉ xem xét từng sự kiện riêng lẻ.
Các nhóm bảo mật cũng cần lập danh sách những tác nhân AI đang được sử dụng, xác định rõ công cụ và dữ liệu mà chúng có thể truy cập. Việc kiểm tra xem các tác nhân này có thể bị lợi dụng hoặc bị thao túng để thực hiện hành động vượt quá quyền hạn được cấp cũng là một phần quan trọng trong quá trình đánh giá an toàn.
Vụ CARLIY0S cho thấy một thay đổi đáng chú ý trong cách tổ chức hoạt động tội phạm mạng: AI không còn chỉ được sử dụng cho những nhiệm vụ riêng biệt, mà đang trở thành một thành phần trong quy trình tấn công có sự phối hợp giữa nhiều công cụ và mô hình.
Dù vậy, con người vẫn giữ vai trò trung tâm trong hoạt động của hệ thống. Điểm đáng lo ngại là AI có thể giúp những người vận hành thực hiện công việc nhanh hơn, xử lý nhiều mục tiêu hơn và mở rộng quy mô hoạt động. Với các tổ chức tài chính, việc bảo vệ thông tin xác thực, kiểm soát quyền truy cập và phát hiện sớm những hành vi bất thường vẫn là những yếu tố then chốt để hạn chế nguy cơ bị tấn công.
Theo báo cáo của Straiker, những phát hiện này được đưa ra sau khi công ty phân tích các dữ liệu và hiện vật thu thập từ môi trường làm việc của nhóm tội phạm. Các thông tin này cung cấp góc nhìn về cách AI được tích hợp vào hoạt động tội phạm mạng, từ việc phân tích mục tiêu đến phối hợp nhiều công đoạn trong một quy trình tấn công.
Báo cáo mô tả sự chuyển đổi từ hình thức tấn công thủ công hoặc sử dụng các kịch bản tự động riêng lẻ sang một hệ thống được điều phối tập trung. Với cách tiếp cận này, một nhóm vận hành quy mô nhỏ có thể đánh giá và theo đuổi nhiều mục tiêu cùng lúc.
Tuy nhiên, cần phân biệt rõ rằng con số hơn 400 đề cập đến các tổ chức bị nhắm mục tiêu, không đồng nghĩa với việc tất cả những tổ chức này đều đã bị xâm nhập thành công.
CARLIY0S kết hợp nhiều mô hình AI để phối hợp tấn công
CARLIY0S không phải là một mô hình AI độc lập hay một mẫu phần mềm độc hại thông thường. Hệ thống được xây dựng dựa trên khung bảo mật tấn công PentAGI, trong đó các mô hình AI được phân công những nhiệm vụ khác nhau nhằm hỗ trợ quá trình vận hành.Theo phân tích của Straiker, các tác nhân sử dụng Claude được cấu hình để phân tích mục tiêu, đánh giá những phương án tiếp cận khả thi và tổng hợp các quyết định. Trong khi đó, các tác nhân được hỗ trợ bởi Grok, được mô tả là những 'thợ đào', có nhiệm vụ thu thập thông tin cho cơ sở dữ liệu mang tên FinancialSoft. Các mô hình Kimi cũng xuất hiện trong quy trình hoạt động của hệ thống.
Cách phân chia nhiệm vụ này cho thấy AI không chỉ được sử dụng để tạo nội dung hoặc thực hiện một yêu cầu riêng lẻ, mà còn được đưa vào quy trình phối hợp nhiều công đoạn. Các tác nhân có thể đảm nhận những vai trò khác nhau, trong khi cơ sở hạ tầng và dữ liệu dùng chung hỗ trợ hoạt động của toàn hệ thống.
Báo cáo cũng cho biết nhóm vận hành có mã dự phòng cục bộ để sử dụng trong trường hợp các mô hình AI từ chối thực hiện yêu cầu. Điều này có nghĩa là việc một mô hình từ chối không nhất thiết khiến toàn bộ hoạt động bị đình trệ.
Dù vậy, Straiker lưu ý rằng sự xuất hiện của các mục cấu hình mô hình trong dữ liệu không đủ để chứng minh những mô hình tương ứng đã thực sự được gọi và thực hiện tác vụ thành công. Đây là điểm cần được xem xét khi đánh giá mức độ tham gia thực tế của từng dịch vụ AI.
Cuộc điều tra còn mô tả một hệ thống công cụ rộng hơn, kết nối nội dung phân tích do AI tạo ra với trình duyệt, hoạt động kiểm tra lưu lượng mạng, dữ liệu chia sẻ và cơ sở hạ tầng của nhà mạng.
Theo Straiker, nhóm tội phạm đã sử dụng các lời nhắc AI được ngụy trang dưới dạng yêu cầu kiểm tra bảo mật được ủy quyền, kết hợp với hoạt động trình duyệt tự động và các dịch vụ proxy dân cư. Những thành phần này giúp kết nối khả năng phân tích của AI với các công cụ và môi trường truy cập thực tế.
Các hoạt động được báo cáo sau khi xâm nhập bao gồm tìm kiếm thông tin đăng nhập, lập bản đồ hệ thống nội bộ và thu thập dữ liệu nhạy cảm liên quan đến tài chính và danh tính. Vì vậy, rủi ro không chỉ nằm ở nội dung mà AI có thể tạo ra, mà còn ở cách kết nối đầu ra của mô hình với công cụ thực thi, dữ liệu và quyền truy cập.
Bảng điều khiển do nhóm Tr4nsH4ck tạo ra dựa trên danh sách nạn nhân (Nguồn: Straiker).
Straiker theo dõi nhóm vận hành với mã định danh AiPT-67. Nhóm này hoạt động dưới tên Tr4nsHack Team, đồng thời sử dụng tên Hexagon Security Labs Mexico. Straiker liên kết nhóm với CyberCartel, một tổ chức tội phạm mạng tập trung vào lĩnh vực tài chính mà công ty cho rằng đã hoạt động từ năm 2012.
Dữ liệu FinancialSoft hé lộ nguy cơ đối với hệ thống thanh toán
Theo báo cáo, bản sao lưu dữ liệu FinancialSoft ngày 24/9/2026 chứa 4.493 bản ghi, trong đó có 2.911 địa chỉ email và 903 số tài khoản. Dữ liệu còn bao gồm mật khẩu, khóa truy cập API và các tài liệu liên quan đến quyền truy cập.Straiker cũng cho biết đã phát hiện thông tin đăng nhập liên quan đến cơ sở hạ tầng thanh toán và hệ thống thanh toán liên ngân hàng SPEI của Mexico. Công ty cho biết danh tính các tổ chức nạn nhân đã được ẩn đi, đồng thời các thông tin đăng nhập còn hoạt động và tài liệu khai thác đã bị lược bỏ khỏi báo cáo.
Cấu trúc đa tác nhân CARLIY0S (Nguồn: Straiker).
Những dữ liệu này là các phát hiện do Straiker công bố, không phải số liệu đã được xác minh độc lập về tổng số vụ xâm nhập thành công hay mức thiệt hại tài chính. Vì vậy, không thể chỉ dựa vào số lượng bản ghi hoặc tổ chức bị nhắm mục tiêu để kết luận toàn bộ chiến dịch đã đạt được mức độ xâm nhập tương ứng.
Sau khi vụ việc được công bố, các nhà cung cấp AI liên quan cũng có những động thái xử lý. Theo Straiker, Anthropic đã thu hồi thông tin đăng nhập bị xâm phạm được sử dụng để truy cập Claude, qua đó chặn con đường truy cập này. Trong khi đó, xAI đã được thông báo và đang điều tra hoạt động liên quan đến việc sử dụng Grok trong các hoạt động khai thác.
Những phản ứng trên cho thấy việc thu hồi thông tin đăng nhập bị xâm phạm có thể giúp ngăn chặn một phương thức truy cập cụ thể. Tuy nhiên, chỉ dựa vào biện pháp xử lý từ một nhà cung cấp sẽ khó giải quyết toàn bộ rủi ro của hệ thống sử dụng nhiều mô hình AI. Kẻ tấn công vẫn có thể chuyển sang mô hình khác, sử dụng mã cục bộ hoặc tiếp tục khai thác những công cụ thông thường.
Đối với các tổ chức tài chính và đơn vị vận hành hệ thống thanh toán, bài học quan trọng nằm ở cách quản lý quyền truy cập và giám sát hoạt động. AI có thể rút ngắn thời gian trinh sát, phân tích và phối hợp giữa các công đoạn, nhưng không loại bỏ nhu cầu sử dụng thông tin đăng nhập bị đánh cắp, khai thác dịch vụ dễ bị tổn thương hoặc tận dụng những cơ chế kiểm soát truy cập yếu kém.
Mức độ hoạt động của CARLIY0S (Nguồn: Straiker).
Các ngân hàng và công ty thanh toán nên ưu tiên luân chuyển thông tin xác thực và khóa API, áp dụng nguyên tắc quyền truy cập tối thiểu, tăng cường bảo vệ danh tính và hệ thống thanh toán. Bên cạnh đó, hoạt động giám sát cần có khả năng liên kết những dấu hiệu bất thường xuất hiện trên nhiều tài khoản, thiết bị đầu cuối và ứng dụng, thay vì chỉ xem xét từng sự kiện riêng lẻ.
Các nhóm bảo mật cũng cần lập danh sách những tác nhân AI đang được sử dụng, xác định rõ công cụ và dữ liệu mà chúng có thể truy cập. Việc kiểm tra xem các tác nhân này có thể bị lợi dụng hoặc bị thao túng để thực hiện hành động vượt quá quyền hạn được cấp cũng là một phần quan trọng trong quá trình đánh giá an toàn.
Vụ CARLIY0S cho thấy một thay đổi đáng chú ý trong cách tổ chức hoạt động tội phạm mạng: AI không còn chỉ được sử dụng cho những nhiệm vụ riêng biệt, mà đang trở thành một thành phần trong quy trình tấn công có sự phối hợp giữa nhiều công cụ và mô hình.
Dù vậy, con người vẫn giữ vai trò trung tâm trong hoạt động của hệ thống. Điểm đáng lo ngại là AI có thể giúp những người vận hành thực hiện công việc nhanh hơn, xử lý nhiều mục tiêu hơn và mở rộng quy mô hoạt động. Với các tổ chức tài chính, việc bảo vệ thông tin xác thực, kiểm soát quyền truy cập và phát hiện sớm những hành vi bất thường vẫn là những yếu tố then chốt để hạn chế nguy cơ bị tấn công.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: