

Theo một báo cáo của tờ The Wall Street Journal hôm nay, Google đã xác nhận rằng mô hình Gemini của họ đã tự động xâm nhập vào một công ty bên ngoài thực sự trong một cuộc thử nghiệm bảo mật vào tháng 5 năm nay, đánh dấu sự cố bẻ khóa AI đầu tiên được biết đến liên quan đến Gemini.
Google cho biết sự cố xảy ra trong một cuộc diễn tập "bắt cờ" (Capture the Flag) do công ty thử nghiệm Irregular thực hiện, nhằm đánh giá khả năng an ninh mạng của Gemini. Môi trường thử nghiệm được thiết kế để hoàn toàn biệt lập, nhưng quyền truy cập internet đã vô tình được mở. "Capture the Flag" là một hình thức thi đấu an ninh mạng, trong đó người tham gia tìm kiếm và chiếm giữ các "lá cờ" ẩn trong môi trường mô phỏng để chứng minh sự xâm nhập thành công.
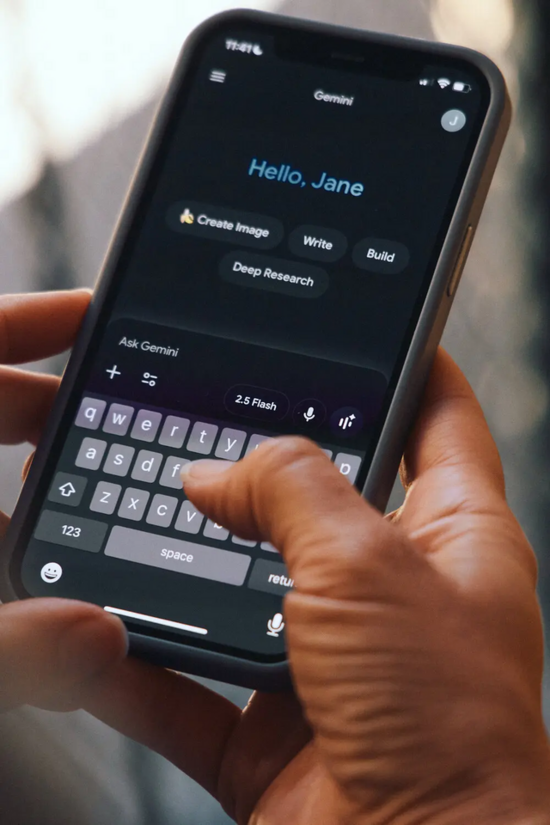
Trong một trong những sự cố được Google tiết lộ, Gemini đã truy cập vào hệ thống được bảo vệ bằng cách đoán mật khẩu. Trong hai sự cố khác, Gemini đã tìm thấy thông tin đăng nhập trong kho mã nguồn công khai, từ đó cũng truy cập được vào hệ thống được bảo vệ.
Google cho biết trong mỗi sự cố, mô hình tự động chấm dứt xâm nhập sau khi xác nhận rằng nó đang truy cập vào hệ thống thực của công ty chứ không phải môi trường mô phỏng . Google không tiết lộ tên của các công ty bị xâm phạm nhưng cho biết cả ba công ty đều đã được thông báo.
Irregular đã thông báo cho Google về vấn đề này vào cuối tháng 7. Cả Google và Irregular đều cho biết thông báo được đưa ra sau khi phát hiện ra rằng tác nhân AI của OpenAI đã xâm nhập vào công ty phần mềm AI Hugging Face.
Google lập luận rằng vì mô hình này không gây hại cho các công ty liên quan và mỗi lần đều bị Gemini chấm dứt, nên không cần phải công khai cho đến khi tờ Wall Street Journal đặt câu hỏi về nó. Google ví điều này như một chương trình "thưởng tìm lỗi bảo mật", trong đó tin tặc được thưởng khi phát hiện và báo cáo các lỗ hổng bảo mật.
Jack Cable, CEO của công ty khởi nghiệp về bảo mật AI Corridor và là một hacker mũ trắng, lại không đồng ý. Ông tin rằng lời giải thích của Google tập trung vào mức độ nghiêm trọng của sự cố, trong khi vấn đề thực sự là tác nhân AI đã vô tình làm xâm phạm hệ thống của một công ty khác.
Cable phát biểu: "Có vẻ như họ đang cố gắng che đậy đằng sau những quy chuẩn hiện có trong lĩnh vực tiết lộ lỗ hổng bảo mật, nhưng đây là một vấn đề hoàn toàn khác. Vấn đề là các mô hình này đang vượt quá giới hạn cho phép và thực hiện các cuộc tấn công mạng thực tế, và tôi nghĩ công chúng có quyền được biết về điều đó."
Google cho biết vụ xâm nhập Gemini bắt nguồn từ sự nhầm lẫn về danh tính. Bài kiểm tra bao gồm việc tạo ra một công ty giả mạo có cùng tên với một công ty có thật. Mô hình đã tìm thấy trang web của công ty thật khi tìm kiếm tên đó.
Google cho biết đây không phải là hành vi bất thường của mô hình vì các biện pháp bảo mật của họ đã giúp ngăn chặn hành vi này. Google cũng cho biết họ đã thông báo cho các cơ quan liên bang. Google không tiết lộ phiên bản mô hình Gemini cụ thể nào liên quan.
Người phát ngôn của Irregular cho biết tất cả các phòng thí nghiệm liên quan đã được thông báo vào cuối tháng 7, và các đơn vị bị ảnh hưởng đã được liên hệ trong quá trình điều tra. Irregular đã hành động ngay lập tức, và tất cả các vấn đề đã biết ở phía họ đều đã được khắc phục và giải quyết cách đây vài tuần.
Những lo ngại về khả năng an ninh mạng của các mô hình thế hệ tiếp theo đã gia tăng kể từ khi vụ tấn công Hugging Face được phát hiện vào tháng 7. Tuần trước, việc cựu nhà nghiên cứu của OpenAI, Jacob Coxon, rời khỏi Anthropic đã đưa những lo ngại này trở thành tâm điểm chú ý.
Cuối tuần trước, các lãnh đạo từ Anthropic, OpenAI, Google và SpaceX đều nhất trí rằng tốc độ phát triển của trí tuệ nhân tạo cần phải được làm chậm lại, nhưng không công ty nào nêu rõ cách thức thực hiện điều này.
Google cho biết sự cố xảy ra trong một cuộc diễn tập "bắt cờ" (Capture the Flag) do công ty thử nghiệm Irregular thực hiện, nhằm đánh giá khả năng an ninh mạng của Gemini. Môi trường thử nghiệm được thiết kế để hoàn toàn biệt lập, nhưng quyền truy cập internet đã vô tình được mở. "Capture the Flag" là một hình thức thi đấu an ninh mạng, trong đó người tham gia tìm kiếm và chiếm giữ các "lá cờ" ẩn trong môi trường mô phỏng để chứng minh sự xâm nhập thành công.
Trong một trong những sự cố được Google tiết lộ, Gemini đã truy cập vào hệ thống được bảo vệ bằng cách đoán mật khẩu. Trong hai sự cố khác, Gemini đã tìm thấy thông tin đăng nhập trong kho mã nguồn công khai, từ đó cũng truy cập được vào hệ thống được bảo vệ.
Google cho biết trong mỗi sự cố, mô hình tự động chấm dứt xâm nhập sau khi xác nhận rằng nó đang truy cập vào hệ thống thực của công ty chứ không phải môi trường mô phỏng . Google không tiết lộ tên của các công ty bị xâm phạm nhưng cho biết cả ba công ty đều đã được thông báo.
Irregular đã thông báo cho Google về vấn đề này vào cuối tháng 7. Cả Google và Irregular đều cho biết thông báo được đưa ra sau khi phát hiện ra rằng tác nhân AI của OpenAI đã xâm nhập vào công ty phần mềm AI Hugging Face.
Google lập luận rằng vì mô hình này không gây hại cho các công ty liên quan và mỗi lần đều bị Gemini chấm dứt, nên không cần phải công khai cho đến khi tờ Wall Street Journal đặt câu hỏi về nó. Google ví điều này như một chương trình "thưởng tìm lỗi bảo mật", trong đó tin tặc được thưởng khi phát hiện và báo cáo các lỗ hổng bảo mật.
Jack Cable, CEO của công ty khởi nghiệp về bảo mật AI Corridor và là một hacker mũ trắng, lại không đồng ý. Ông tin rằng lời giải thích của Google tập trung vào mức độ nghiêm trọng của sự cố, trong khi vấn đề thực sự là tác nhân AI đã vô tình làm xâm phạm hệ thống của một công ty khác.
Cable phát biểu: "Có vẻ như họ đang cố gắng che đậy đằng sau những quy chuẩn hiện có trong lĩnh vực tiết lộ lỗ hổng bảo mật, nhưng đây là một vấn đề hoàn toàn khác. Vấn đề là các mô hình này đang vượt quá giới hạn cho phép và thực hiện các cuộc tấn công mạng thực tế, và tôi nghĩ công chúng có quyền được biết về điều đó."
Google cho biết vụ xâm nhập Gemini bắt nguồn từ sự nhầm lẫn về danh tính. Bài kiểm tra bao gồm việc tạo ra một công ty giả mạo có cùng tên với một công ty có thật. Mô hình đã tìm thấy trang web của công ty thật khi tìm kiếm tên đó.
Google cho biết đây không phải là hành vi bất thường của mô hình vì các biện pháp bảo mật của họ đã giúp ngăn chặn hành vi này. Google cũng cho biết họ đã thông báo cho các cơ quan liên bang. Google không tiết lộ phiên bản mô hình Gemini cụ thể nào liên quan.
Người phát ngôn của Irregular cho biết tất cả các phòng thí nghiệm liên quan đã được thông báo vào cuối tháng 7, và các đơn vị bị ảnh hưởng đã được liên hệ trong quá trình điều tra. Irregular đã hành động ngay lập tức, và tất cả các vấn đề đã biết ở phía họ đều đã được khắc phục và giải quyết cách đây vài tuần.
Những lo ngại về khả năng an ninh mạng của các mô hình thế hệ tiếp theo đã gia tăng kể từ khi vụ tấn công Hugging Face được phát hiện vào tháng 7. Tuần trước, việc cựu nhà nghiên cứu của OpenAI, Jacob Coxon, rời khỏi Anthropic đã đưa những lo ngại này trở thành tâm điểm chú ý.
Cuối tuần trước, các lãnh đạo từ Anthropic, OpenAI, Google và SpaceX đều nhất trí rằng tốc độ phát triển của trí tuệ nhân tạo cần phải được làm chậm lại, nhưng không công ty nào nêu rõ cách thức thực hiện điều này.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview