Chỉ một lỗi đánh máy khi truy cập ChatGPT hoặc các công cụ AI phổ biến cũng có thể khiến người dùng rơi vào bẫy của tin tặc. Hàng trăm tên miền giả mạo đang được sử dụng để chuyển hướng người truy cập đến các trang phát tán mã độc, đánh cắp dữ liệu hoặc cài đặt tiện ích trình duyệt độc hại.
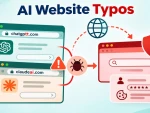
Theo các nhà nghiên cứu bảo mật tại công ty Island (Mỹ), một chiến dịch tấn công đã ghi nhận 186 tên miền giả mạo 27 thương hiệu AI phổ biến, trong đó có ChatGPT, Claude, DeepSeek, Perplexity và Midjourney. ChatGPT là thương hiệu bị nhắm mục tiêu nhiều nhất với 25 tên miền giả mạo.
Các tên miền này thường chỉ khác địa chỉ chính thức một vài ký tự, chẳng hạn như "chtgpt. com" thay vì ChatGPT hoặc "cluade .ai" thay vì Claude. Lợi dụng thói quen gõ nhanh hoặc tìm kiếm trên Google, tin tặc khiến người dùng vô tình truy cập vào những website do chúng kiểm soát.
Đáng chú ý, một trong những thủ đoạn được phát hiện là kỹ thuật ClickFix. Khi truy cập website giả mạo, người dùng có thể nhìn thấy trang xác minh bảo mật Cloudflare giả, yêu cầu thực hiện một số thao tác để chứng minh không phải robot. Thay vì xác minh thông thường, trang web hướng dẫn nạn nhân sao chép và chạy một đoạn lệnh PowerShell trên Windows. Nếu làm theo, người dùng có thể vô tình kích hoạt quá trình tải xuống và thực thi mã độc ngay trên máy tính.
Theo các nhà nghiên cứu bảo mật tại công ty Island (Mỹ), một chiến dịch tấn công đã ghi nhận 186 tên miền giả mạo 27 thương hiệu AI phổ biến, trong đó có ChatGPT, Claude, DeepSeek, Perplexity và Midjourney. ChatGPT là thương hiệu bị nhắm mục tiêu nhiều nhất với 25 tên miền giả mạo.
Các tên miền này thường chỉ khác địa chỉ chính thức một vài ký tự, chẳng hạn như "chtgpt. com" thay vì ChatGPT hoặc "cluade .ai" thay vì Claude. Lợi dụng thói quen gõ nhanh hoặc tìm kiếm trên Google, tin tặc khiến người dùng vô tình truy cập vào những website do chúng kiểm soát.
Đáng chú ý, một trong những thủ đoạn được phát hiện là kỹ thuật ClickFix. Khi truy cập website giả mạo, người dùng có thể nhìn thấy trang xác minh bảo mật Cloudflare giả, yêu cầu thực hiện một số thao tác để chứng minh không phải robot. Thay vì xác minh thông thường, trang web hướng dẫn nạn nhân sao chép và chạy một đoạn lệnh PowerShell trên Windows. Nếu làm theo, người dùng có thể vô tình kích hoạt quá trình tải xuống và thực thi mã độc ngay trên máy tính.
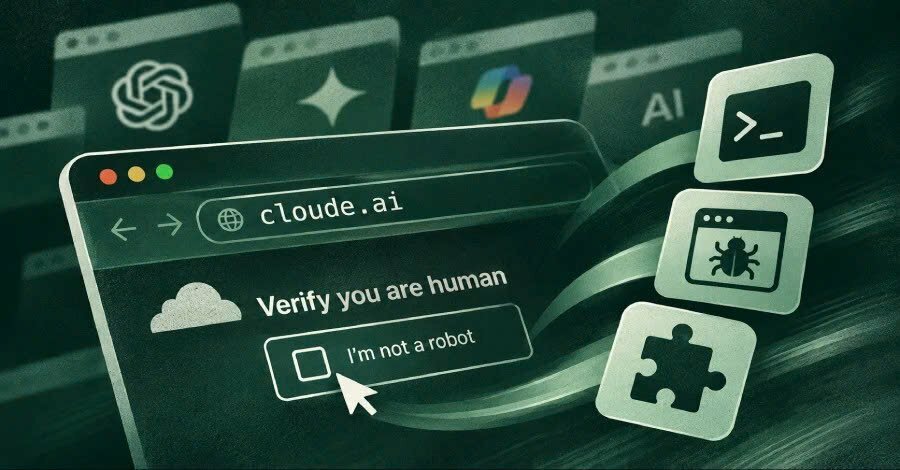
Ngoài ra, tin tặc còn sử dụng các trang web giả mạo để dụ người dùng cài đặt ứng dụng hoặc tiện ích mở rộng trình duyệt độc hại. Những phần mềm này có thể thay đổi công cụ tìm kiếm mặc định, chuyển hướng hoạt động duyệt web, thu thập dữ liệu tìm kiếm và khai thác thông tin của người dùng để trục lợi.
Phạm vi chiến dịch cũng không chỉ giới hạn ở các công cụ AI. Island phát hiện tổng cộng 211 tên miền đầu vào liên quan đến hạ tầng này, bao gồm cả những địa chỉ giả mạo ngân hàng, công ty bảo hiểm, nhà mạng và phần mềm doanh nghiệp.
Vụ việc cho thấy tin tặc ngày càng tận dụng những sai sót rất nhỏ trong thói quen sử dụng internet để triển khai các cuộc tấn công. Người dùng không nhất thiết phải tải một tệp đáng ngờ hay mở email lừa đảo mới gặp nguy hiểm; đôi khi chỉ cần truy cập nhầm một địa chỉ website và làm theo hướng dẫn trên màn hình cũng đủ khiến thiết bị bị xâm nhập.
Để phòng tránh, người dùng nên kiểm tra kỹ tên miền trước khi đăng nhập, ưu tiên truy cập ChatGPT tại địa chỉ chính thức và lưu các website thường dùng vào dấu trang trình duyệt. Đặc biệt, không sao chép và thực thi các lệnh PowerShell, Command Prompt hoặc Windows Run theo hướng dẫn từ những trang web lạ. Cũng không cài đặt ứng dụng, tiện ích mở rộng không rõ nguồn gốc chỉ vì website yêu cầu để hoàn tất bước xác minh.
Một thao tác tưởng chừng vô hại có thể mở đường cho mã độc xâm nhập. Vì vậy, hãy kiểm tra địa chỉ trước khi truy cập và tuyệt đối không thực thi những câu lệnh mà bản thân không hiểu rõ.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: