

Duy Linh✔
Writer
Tiện ích mở rộng Claude Code của Anthropic dành cho Visual Studio Code (VS Code) đang bị phát hiện một vấn đề liên quan đến cách hiển thị đường dẫn tệp trong các yêu cầu cấp quyền. Theo một nhà nghiên cứu bảo mật, giao diện của plugin có thể hiển thị đường dẫn gây hiểu nhầm, khiến người dùng tưởng rằng một thao tác ghi tệp chỉ diễn ra bên trong dự án, trong khi thực tế dữ liệu có thể được ghi ra ngoài không gian làm việc đáng tin cậy.

Anthropic đã xem xét báo cáo và kết luận đây chỉ là vấn đề mang tính chất thông tin, không được coi là một lỗ hổng bảo mật. Tuy nhiên, nhà nghiên cứu không đồng tình với đánh giá này và cho biết vấn đề vẫn chưa được khắc phục trong phiên bản tiện ích mở rộng 2.1.322.
Vấn đề xuất phát từ cách Claude Code xử lý các liên kết tượng trưng (symlink). Đây là một loại con trỏ trong hệ thống tệp, cho phép một tệp hoặc thư mục trỏ đến một vị trí khác. Khi tác nhân Claude Code truy cập một tệp thông qua symlink dẫn ra ngoài không gian làm việc, plugin VS Code sẽ yêu cầu người dùng phê duyệt thao tác.
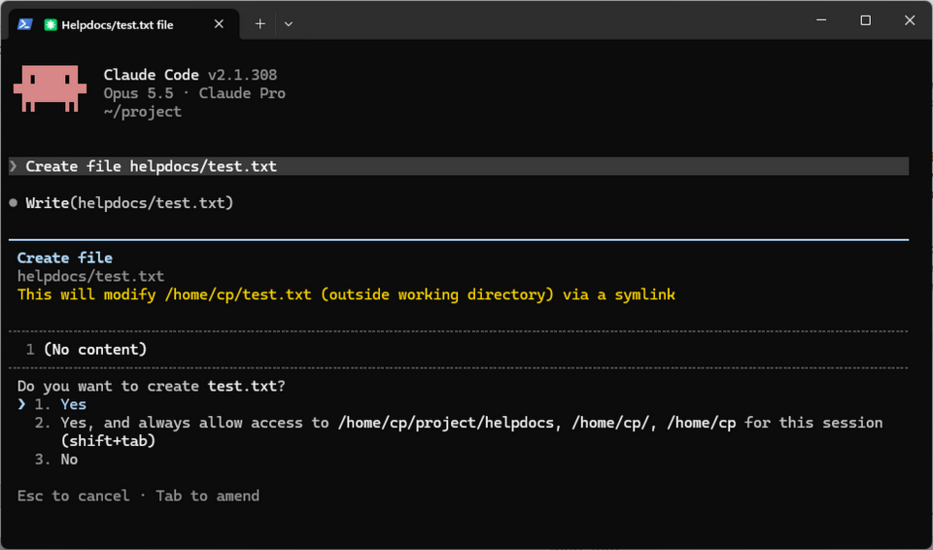
Tuy nhiên, nội dung yêu cầu phê duyệt chỉ hiển thị đường dẫn tương đối so với thư mục dự án, thay vì vị trí thực tế của tệp. Chẳng hạn, một symlink có tên <span>./helpdocs</span> trỏ đến một thư mục nằm bên ngoài dự án vẫn được hiển thị như một đường dẫn bình thường trong không gian làm việc.
Trong quá trình thử nghiệm, nhà nghiên cứu nhận thấy khi tác nhân yêu cầu ghi tệp <span>test.txt</span> thông qua liên kết này, giao diện không đưa ra dấu hiệu nào cho thấy tệp sẽ được lưu ở bên ngoài dự án. Điều đó khiến người dùng đưa ra quyết định phê duyệt dựa trên thông tin không chính xác về phạm vi tác động của thao tác.
Kịch bản này có thể bị khai thác nếu tác nhân AI hoạt động độc hại hoặc bị kẻ tấn công điều khiển thông qua kỹ thuật chèn mã độc (prompt injection). Mức độ ảnh hưởng phụ thuộc vào những symlink đang tồn tại trong không gian làm việc. Ví dụ, nếu có một liên kết trỏ đến thư mục người dùng, tác nhân có thể thực hiện các thao tác đọc hoặc ghi liên quan đến những khóa SSH trong thư mục <span>~/.ssh/</span>.
Adversa cũng chỉ ra một kịch bản tấn công khác liên quan đến máy chủ MCP độc hại. Máy chủ này có thể thực thi mã tấn công khi được khởi động lại. Nhóm nghiên cứu xác nhận kỹ thuật này có thể áp dụng đối với nhiều công cụ lập trình AI, bao gồm Claude Code, Gemini CLI/Antigravity CLI, Cursor Agent CLI, GitHub Copilot CLI, Grok Build và OpenAI Codex CLI.
Adversa cho biết Anthropic đã bác bỏ báo cáo của họ với lý do vấn đề nằm ngoài phạm vi xử lý. Theo lập luận của Anthropic, nội dung lời nhắc phê duyệt đã cung cấp đủ thông tin cần thiết, còn những chi tiết được hiển thị trong giao diện không thuộc phạm vi của cơ chế kiểm soát bảo mật. Công ty cũng cho rằng symlink nằm ngoài mô hình mối đe dọa đối với quyền truy cập của Claude Code.
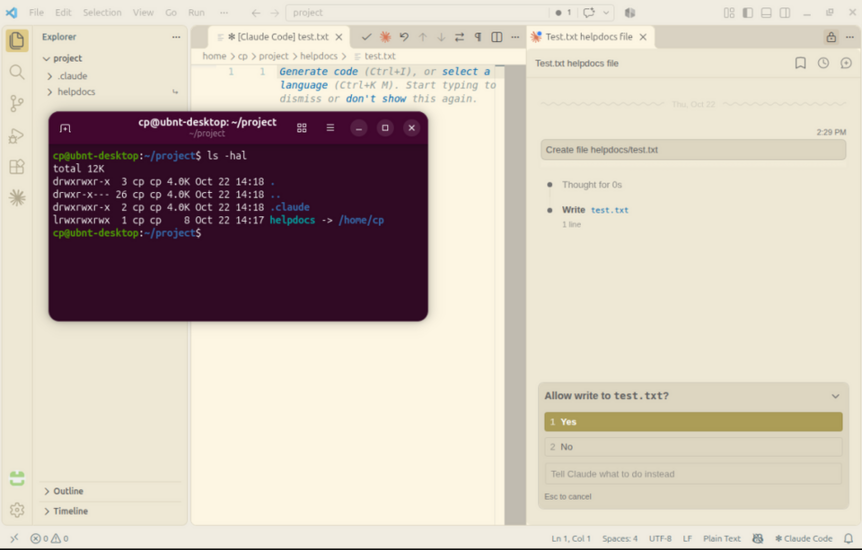
Plugin VSCode (Nguồn: Ultrastrike).
Tuy nhiên, nhà nghiên cứu nhận định tài liệu công khai về chương trình săn lỗi bảo mật HackerOne của Anthropic dường như không đề cập đến điều khoản loại trừ này.
Một điểm đáng chú ý là vài tuần sau khi bác bỏ báo cáo, Anthropic đã âm thầm tăng cường bảo mật cho giao diện dòng lệnh (CLI) của Claude Code. Bản cập nhật giúp công cụ xử lý các symlink và hiển thị vị trí đích thực tế trước khi yêu cầu người dùng phê duyệt thao tác.
Dù vậy, theo nhà nghiên cứu của Ultrastrike, thay đổi này chưa được áp dụng cho tiện ích mở rộng Claude Code trên VS Code. Đây là vấn đề đáng quan tâm bởi plugin đã có hơn 30 triệu lượt cài đặt trên Visual Studio Marketplace.
Nhà nghiên cứu mô tả đây là một vấn đề bảo mật liên quan đến giao diện người dùng và trải nghiệm người dùng (UI/UX), có khả năng cho phép thao tác vượt ra ngoài không gian làm việc. Nguyên nhân nằm ở sự không nhất quán giữa mô hình tin cậy và cách giao diện thể hiện thông tin.
Cụ thể, mô hình tin cậy đang giả định rằng khi người dùng mở một không gian làm việc, họ đồng nghĩa với việc tin tưởng hệ thống tệp bên trong, bao gồm cả những symlink được lưu trong đó. Tuy nhiên, việc Claude Code vẫn yêu cầu người dùng phê duyệt khi truy cập thông qua symlink lại cho thấy có một ranh giới bảo mật cần được kiểm soát.
Giải pháp âm thầm của Anthropic (Nguồn: Ultrastrike).
Nhà nghiên cứu đặt câu hỏi rằng nếu symlink thực sự nằm trong phạm vi tin cậy của không gian làm việc, tại sao Claude Code vẫn cần yêu cầu phê duyệt đối với những thao tác liên quan? Một yêu cầu cấp quyền vốn hàm ý rằng đang tồn tại một ranh giới bảo mật. Nếu giao diện không hiển thị chính xác đích đến của thao tác, người dùng sẽ không thể đưa ra quyết định dựa trên đầy đủ thông tin.
Có hai kịch bản được đưa ra để cho thấy giả định về không gian làm việc đáng tin cậy có thể bị phá vỡ.
Thứ nhất, Git hỗ trợ symlink, do đó một tài khoản kỹ sư bị xâm phạm có thể đưa commit độc hại lên kho lưu trữ dùng chung. Khi các đồng nghiệp đồng bộ kho lưu trữ trong lần tiếp theo, symlink độc hại cũng có thể xuất hiện trong không gian làm việc của họ.
Thứ hai, tùy thuộc vào chế độ quyền hạn đang được sử dụng, plugin có thể đổi tên các tệp trong không gian làm việc mà không cần người dùng phê duyệt. Tác nhân AI có thể đổi tên một symlink quen thuộc, chẳng hạn từ <span>./foo/bar</span> thành <span>./foo/bat</span>. Vì người dùng không nhận ra sự thay đổi này, họ có thể tiếp tục cho rằng đường dẫn đang được yêu cầu vẫn an toàn.
Những phát hiện trong nghiên cứu của Adversa cũng nhấn mạnh tầm quan trọng của việc cung cấp thông tin chính xác khi yêu cầu người dùng cấp quyền. Một quyết định chỉ thực sự có sự đồng thuận đầy đủ khi người dùng hiểu rõ hành động sắp thực hiện sẽ tác động đến đâu. Nếu lời nhắc phê duyệt che giấu đích đến thực tế, người dùng không thể đưa ra quyết định dựa trên sự hiểu biết đầy đủ.
Cụ thể, người dùng có thể chạy lệnh <span>realpath</span> trong cửa sổ dòng lệnh, theo sau là đường dẫn được hiển thị trong yêu cầu cấp quyền. Lệnh này giúp xác định vị trí thực tế mà đường dẫn đang trỏ đến sau khi giải quyết các liên kết tượng trưng.
Nếu kết quả cho thấy vị trí nằm ngoài không gian làm việc hoặc những thư mục được cho phép khác, người dùng cần kiểm tra xem đường dẫn mà tác nhân yêu cầu có chứa symlink hay không. Nếu phát hiện đường dẫn dẫn đến vị trí không được phép, cần từ chối yêu cầu thay vì tiếp tục cấp quyền.
Đối với các nhà cung cấp công cụ AI, Adversa khuyến nghị cần giải quyết các symlink trước khi đưa ra bất kỳ quyết định cấp quyền nào. Giao diện phải hiển thị đường dẫn đích đã được chuẩn hóa thay vì chỉ đưa ra đường dẫn tương đối trong không gian làm việc.
Bên cạnh đó, các thao tác ghi tệp thông qua shell cũng cần được xem là những hành động ghi dữ liệu thực sự và phải được kiểm soát tương ứng. Đích đến cuối cùng của thao tác cần được hiển thị rõ ràng trong lời nhắc phê duyệt. Đây cũng chính là thay đổi mà Anthropic đã triển khai trong phiên bản CLI của Claude Code.
Đối với các tổ chức, Adversa khuyến nghị thực hiện quét kho lưu trữ để phát hiện những symlink được theo dõi có đích đến là các tệp cấu hình. Các tổ chức cũng cần kiểm tra những yêu cầu kéo (pull request) có thay đổi quyền truy cập đối với cấu hình của tác nhân AI hoặc máy chủ MCP.
Một khuyến nghị khác là tách biệt các trình chạy CI (Continuous Integration) xử lý mã nguồn không đáng tin cậy khỏi những trình chạy đang lưu trữ thông tin bí mật của môi trường sản xuất. Việc phân tách này giúp hạn chế nguy cơ mã độc có thể tiếp cận những thông tin nhạy cảm thông qua môi trường thực thi dùng chung.
Khi các tác nhân AI ngày càng được trao quyền truy cập vào hệ thống tệp và giao diện dòng lệnh, lời nhắc phê duyệt trở thành một trong những lớp bảo vệ quan trọng đối với người dùng. Nếu thông tin hiển thị không phản ánh đúng hành động thực tế, cơ chế cấp quyền có thể mất đi ý nghĩa bảo mật vốn có.
Việc Anthropic đã xử lý được vấn đề hiển thị đích đến của symlink trong CLI cho thấy giải pháp kỹ thuật này có thể được triển khai. Tuy nhiên, khoảng trống còn tồn tại trên tiện ích mở rộng VS Code vẫn là vấn đề cần được giải quyết, đặc biệt khi plugin có hơn 30 triệu lượt cài đặt và đang được đông đảo nhà phát triển sử dụng.
Anthropic đã xem xét báo cáo và kết luận đây chỉ là vấn đề mang tính chất thông tin, không được coi là một lỗ hổng bảo mật. Tuy nhiên, nhà nghiên cứu không đồng tình với đánh giá này và cho biết vấn đề vẫn chưa được khắc phục trong phiên bản tiện ích mở rộng 2.1.322.
Vấn đề xuất phát từ cách Claude Code xử lý các liên kết tượng trưng (symlink). Đây là một loại con trỏ trong hệ thống tệp, cho phép một tệp hoặc thư mục trỏ đến một vị trí khác. Khi tác nhân Claude Code truy cập một tệp thông qua symlink dẫn ra ngoài không gian làm việc, plugin VS Code sẽ yêu cầu người dùng phê duyệt thao tác.
Tuy nhiên, nội dung yêu cầu phê duyệt chỉ hiển thị đường dẫn tương đối so với thư mục dự án, thay vì vị trí thực tế của tệp. Chẳng hạn, một symlink có tên <span>./helpdocs</span> trỏ đến một thư mục nằm bên ngoài dự án vẫn được hiển thị như một đường dẫn bình thường trong không gian làm việc.
Trong quá trình thử nghiệm, nhà nghiên cứu nhận thấy khi tác nhân yêu cầu ghi tệp <span>test.txt</span> thông qua liên kết này, giao diện không đưa ra dấu hiệu nào cho thấy tệp sẽ được lưu ở bên ngoài dự án. Điều đó khiến người dùng đưa ra quyết định phê duyệt dựa trên thông tin không chính xác về phạm vi tác động của thao tác.
Kịch bản này có thể bị khai thác nếu tác nhân AI hoạt động độc hại hoặc bị kẻ tấn công điều khiển thông qua kỹ thuật chèn mã độc (prompt injection). Mức độ ảnh hưởng phụ thuộc vào những symlink đang tồn tại trong không gian làm việc. Ví dụ, nếu có một liên kết trỏ đến thư mục người dùng, tác nhân có thể thực hiện các thao tác đọc hoặc ghi liên quan đến những khóa SSH trong thư mục <span>~/.ssh/</span>.
Adversa cũng chỉ ra một kịch bản tấn công khác liên quan đến máy chủ MCP độc hại. Máy chủ này có thể thực thi mã tấn công khi được khởi động lại. Nhóm nghiên cứu xác nhận kỹ thuật này có thể áp dụng đối với nhiều công cụ lập trình AI, bao gồm Claude Code, Gemini CLI/Antigravity CLI, Cursor Agent CLI, GitHub Copilot CLI, Grok Build và OpenAI Codex CLI.
Bất đồng về phạm vi lỗ hổng và khoảng trống bảo mật trong plugin VS Code
Theo nhà nghiên cứu của Ultrastrike, phát hiện trên có liên quan đến nghiên cứu mang tên SymJack do Adversa AI công bố vào tháng 5/2026. Nghiên cứu này chỉ ra rằng một kho lưu trữ mã nguồn được cài bẫy có thể lợi dụng đích đến của symlink trong quá trình sao chép để ghi đè lên cấu hình của chính tác nhân AI.Adversa cho biết Anthropic đã bác bỏ báo cáo của họ với lý do vấn đề nằm ngoài phạm vi xử lý. Theo lập luận của Anthropic, nội dung lời nhắc phê duyệt đã cung cấp đủ thông tin cần thiết, còn những chi tiết được hiển thị trong giao diện không thuộc phạm vi của cơ chế kiểm soát bảo mật. Công ty cũng cho rằng symlink nằm ngoài mô hình mối đe dọa đối với quyền truy cập của Claude Code.
Plugin VSCode (Nguồn: Ultrastrike).
Tuy nhiên, nhà nghiên cứu nhận định tài liệu công khai về chương trình săn lỗi bảo mật HackerOne của Anthropic dường như không đề cập đến điều khoản loại trừ này.
Một điểm đáng chú ý là vài tuần sau khi bác bỏ báo cáo, Anthropic đã âm thầm tăng cường bảo mật cho giao diện dòng lệnh (CLI) của Claude Code. Bản cập nhật giúp công cụ xử lý các symlink và hiển thị vị trí đích thực tế trước khi yêu cầu người dùng phê duyệt thao tác.
Dù vậy, theo nhà nghiên cứu của Ultrastrike, thay đổi này chưa được áp dụng cho tiện ích mở rộng Claude Code trên VS Code. Đây là vấn đề đáng quan tâm bởi plugin đã có hơn 30 triệu lượt cài đặt trên Visual Studio Marketplace.
Nhà nghiên cứu mô tả đây là một vấn đề bảo mật liên quan đến giao diện người dùng và trải nghiệm người dùng (UI/UX), có khả năng cho phép thao tác vượt ra ngoài không gian làm việc. Nguyên nhân nằm ở sự không nhất quán giữa mô hình tin cậy và cách giao diện thể hiện thông tin.
Cụ thể, mô hình tin cậy đang giả định rằng khi người dùng mở một không gian làm việc, họ đồng nghĩa với việc tin tưởng hệ thống tệp bên trong, bao gồm cả những symlink được lưu trong đó. Tuy nhiên, việc Claude Code vẫn yêu cầu người dùng phê duyệt khi truy cập thông qua symlink lại cho thấy có một ranh giới bảo mật cần được kiểm soát.
Giải pháp âm thầm của Anthropic (Nguồn: Ultrastrike).
Nhà nghiên cứu đặt câu hỏi rằng nếu symlink thực sự nằm trong phạm vi tin cậy của không gian làm việc, tại sao Claude Code vẫn cần yêu cầu phê duyệt đối với những thao tác liên quan? Một yêu cầu cấp quyền vốn hàm ý rằng đang tồn tại một ranh giới bảo mật. Nếu giao diện không hiển thị chính xác đích đến của thao tác, người dùng sẽ không thể đưa ra quyết định dựa trên đầy đủ thông tin.
Có hai kịch bản được đưa ra để cho thấy giả định về không gian làm việc đáng tin cậy có thể bị phá vỡ.
Thứ nhất, Git hỗ trợ symlink, do đó một tài khoản kỹ sư bị xâm phạm có thể đưa commit độc hại lên kho lưu trữ dùng chung. Khi các đồng nghiệp đồng bộ kho lưu trữ trong lần tiếp theo, symlink độc hại cũng có thể xuất hiện trong không gian làm việc của họ.
Thứ hai, tùy thuộc vào chế độ quyền hạn đang được sử dụng, plugin có thể đổi tên các tệp trong không gian làm việc mà không cần người dùng phê duyệt. Tác nhân AI có thể đổi tên một symlink quen thuộc, chẳng hạn từ <span>./foo/bar</span> thành <span>./foo/bat</span>. Vì người dùng không nhận ra sự thay đổi này, họ có thể tiếp tục cho rằng đường dẫn đang được yêu cầu vẫn an toàn.
Những phát hiện trong nghiên cứu của Adversa cũng nhấn mạnh tầm quan trọng của việc cung cấp thông tin chính xác khi yêu cầu người dùng cấp quyền. Một quyết định chỉ thực sự có sự đồng thuận đầy đủ khi người dùng hiểu rõ hành động sắp thực hiện sẽ tác động đến đâu. Nếu lời nhắc phê duyệt che giấu đích đến thực tế, người dùng không thể đưa ra quyết định dựa trên sự hiểu biết đầy đủ.
Cách giảm thiểu rủi ro và khuyến nghị dành cho nhà phát triển
Trong khi chờ Anthropic phát hành bản vá cho tiện ích mở rộng VS Code, giải pháp tạm thời được đề xuất là kiểm tra thủ công đường dẫn trước khi phê duyệt yêu cầu của tác nhân AI.Cụ thể, người dùng có thể chạy lệnh <span>realpath</span> trong cửa sổ dòng lệnh, theo sau là đường dẫn được hiển thị trong yêu cầu cấp quyền. Lệnh này giúp xác định vị trí thực tế mà đường dẫn đang trỏ đến sau khi giải quyết các liên kết tượng trưng.
Nếu kết quả cho thấy vị trí nằm ngoài không gian làm việc hoặc những thư mục được cho phép khác, người dùng cần kiểm tra xem đường dẫn mà tác nhân yêu cầu có chứa symlink hay không. Nếu phát hiện đường dẫn dẫn đến vị trí không được phép, cần từ chối yêu cầu thay vì tiếp tục cấp quyền.
Đối với các nhà cung cấp công cụ AI, Adversa khuyến nghị cần giải quyết các symlink trước khi đưa ra bất kỳ quyết định cấp quyền nào. Giao diện phải hiển thị đường dẫn đích đã được chuẩn hóa thay vì chỉ đưa ra đường dẫn tương đối trong không gian làm việc.
Bên cạnh đó, các thao tác ghi tệp thông qua shell cũng cần được xem là những hành động ghi dữ liệu thực sự và phải được kiểm soát tương ứng. Đích đến cuối cùng của thao tác cần được hiển thị rõ ràng trong lời nhắc phê duyệt. Đây cũng chính là thay đổi mà Anthropic đã triển khai trong phiên bản CLI của Claude Code.
Đối với các tổ chức, Adversa khuyến nghị thực hiện quét kho lưu trữ để phát hiện những symlink được theo dõi có đích đến là các tệp cấu hình. Các tổ chức cũng cần kiểm tra những yêu cầu kéo (pull request) có thay đổi quyền truy cập đối với cấu hình của tác nhân AI hoặc máy chủ MCP.
Một khuyến nghị khác là tách biệt các trình chạy CI (Continuous Integration) xử lý mã nguồn không đáng tin cậy khỏi những trình chạy đang lưu trữ thông tin bí mật của môi trường sản xuất. Việc phân tách này giúp hạn chế nguy cơ mã độc có thể tiếp cận những thông tin nhạy cảm thông qua môi trường thực thi dùng chung.
Khi các tác nhân AI ngày càng được trao quyền truy cập vào hệ thống tệp và giao diện dòng lệnh, lời nhắc phê duyệt trở thành một trong những lớp bảo vệ quan trọng đối với người dùng. Nếu thông tin hiển thị không phản ánh đúng hành động thực tế, cơ chế cấp quyền có thể mất đi ý nghĩa bảo mật vốn có.
Việc Anthropic đã xử lý được vấn đề hiển thị đích đến của symlink trong CLI cho thấy giải pháp kỹ thuật này có thể được triển khai. Tuy nhiên, khoảng trống còn tồn tại trên tiện ích mở rộng VS Code vẫn là vấn đề cần được giải quyết, đặc biệt khi plugin có hơn 30 triệu lượt cài đặt và đang được đông đảo nhà phát triển sử dụng.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview