

Duy Linh✔
Writer
Anthropic đang tăng cường khả năng giám sát bảo mật dành cho doanh nghiệp thông qua API Tuân thủ (Compliance API) của trợ lý AI Claude. Tính năng này cho phép các tổ chức thu thập dữ liệu về hoạt động, cuộc trò chuyện, tệp, dự án và phiên làm việc của các tác nhân AI, sau đó tích hợp vào những nền tảng quản trị và vận hành an ninh hiện có.
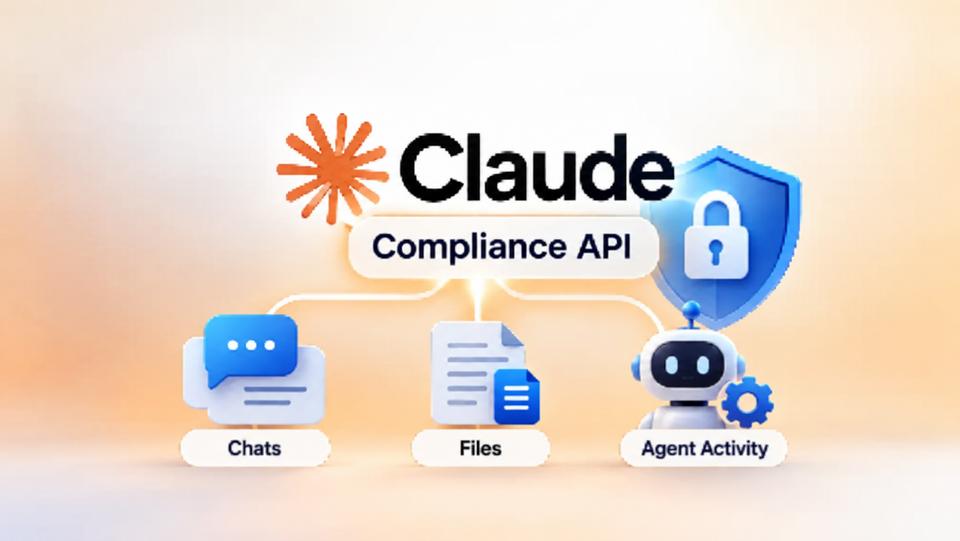
API Tuân thủ hiện được cung cấp cho cả khách hàng Claude Enterprise và Claude Platform, nhưng phạm vi dữ liệu có thể truy cập sẽ khác nhau tùy theo sản phẩm. Công cụ này hướng đến các nhóm bảo mật, pháp lý và tuân thủ, giúp doanh nghiệp theo dõi cách nhân viên sử dụng Claude, điều tra nguy cơ rò rỉ dữ liệu, lưu giữ bằng chứng phục vụ kiểm toán và đối chiếu hoạt động AI với thông tin về danh tính, thiết bị đầu cuối, hệ thống đám mây và các ứng dụng SaaS.
Khả năng giám sát cũng mở rộng sang các tiện ích bổ sung Claude dành cho Microsoft 365, bao gồm Excel, Word, PowerPoint và Outlook, cùng Claude Science, tính năng đang được Anthropic liệt kê trong giai đoạn thử nghiệm beta.
Những dữ liệu này có thể chứa lời nhắc, phản hồi của AI và văn bản tài liệu được tạo ra, bao gồm công thức hoặc email soạn thảo. Khi được lưu trữ và phân tích, chúng có thể trở thành nguồn bằng chứng phục vụ kiểm toán, giúp doanh nghiệp theo dõi quá trình sử dụng AI và xác định những hoạt động cần điều tra.
Ngoài nội dung tương tác, API còn cung cấp bản ghi từ Bảng tin hoạt động (Activity Feed), bao gồm thông tin đăng nhập người dùng, hành động quản trị, thay đổi cấu hình và các sự kiện liên quan khác.
Trong khi đó, khách hàng Claude Platform có thể truy cập dữ liệu về sự kiện quản trị, hệ thống và tài nguyên, chẳng hạn như thay đổi thành viên, tạo khóa API, điều chỉnh cài đặt tài khoản, tạo hoặc tải xuống tệp và thay đổi kỹ năng. Tuy nhiên, API Tuân thủ không cung cấp lời nhắc hoặc phản hồi mẫu đối với môi trường Claude Platform.
Anthropic cho biết dữ liệu từ API có thể được tích hợp với nhiều nhóm giải pháp bảo mật, bao gồm DLP (ngăn ngừa mất dữ liệu), SASE (dịch vụ truy cập an toàn), SIEM (quản lý thông tin và sự kiện an ninh), hệ thống vận hành an ninh, quản trị danh tính, eDiscovery, quản lý tư thế an ninh AI và hạ tầng đo lường từ xa.
Nhờ tích hợp với các nền tảng sẵn có, doanh nghiệp có thể sử dụng dữ liệu hoạt động của Claude để phát hiện nguy cơ rò rỉ thông tin nhạy cảm, điều tra hành vi đáng ngờ, giám sát việc sử dụng máy chủ, nhận diện tác nhân trái phép và thực thi các chính sách quản trị mà không cần xây dựng thêm những bảng điều khiển độc lập.
Một số nhà cung cấp đã triển khai các hình thức tích hợp cụ thể. CrowdStrike đưa hoạt động của Claude vào nền tảng Falcon để phục vụ SIEM và quy trình phản hồi tự động. Splunk cung cấp các sự kiện đã chuẩn hóa, khả năng phát hiện, bảng điều khiển và phân tích mức độ sử dụng. Microsoft Purview tập trung hoạt động của Claude và thông tin chi tiết về hội thoại để hỗ trợ quản lý, kiểm toán tư thế bảo mật dữ liệu. Trong khi đó, Proofpoint triển khai các khả năng DLP, phát hiện mối đe dọa nội bộ, eDiscovery và lưu giữ dữ liệu đối với những tương tác với AI.
API Tuân thủ của Anthropic sử dụng các điểm cuối thuộc đường dẫn /v1/compliance/* và yêu cầu xác thực bằng khóa API. Khóa Truy cập Tuân thủ (Compliance Access Key) có thể sử dụng tất cả điểm cuối được hỗ trợ, trong khi Khóa API Quản trị (Admin API Key) chỉ được giới hạn ở Bảng tin hoạt động.
Anthropic áp dụng giới hạn tốc độ chung là 600 yêu cầu mỗi phút cho mỗi tổ chức mẹ đối với các điểm cuối tuân thủ.
Với Claude Enterprise, chỉ Chủ sở hữu chính (Primary Owner) của tổ chức mới có thể kích hoạt API thông qua mục Cài đặt tổ chức > API. Người giữ vai trò này có thể tạo khóa bao gồm các tổ chức liên kết, trong khi Chủ sở hữu thông thường chỉ có thể tạo khóa giới hạn trong tổ chức của mình. Quản trị viên tiêu chuẩn không có quyền truy cập vào phần cài đặt này.
Một điểm quan trọng là API Tuân thủ chủ yếu phục vụ giám sát sau sự kiện và thu thập bằng chứng, thay vì trực tiếp ngăn chặn hành vi có rủi ro. Anthropic phân biệt API này với các hook suy luận (Inference Hooks), vốn có thể xử lý những lời nhắc được quy định trước khi mô hình thực hiện suy luận và có khả năng từ chối yêu cầu ngay trong thời gian thực.
Đối với chuyên gia bảo mật, API có thể hỗ trợ một quy trình điều tra cụ thể. Khi phát hiện một tệp tải lên hoặc lời nhắc có dấu hiệu rủi ro, nhóm bảo mật có thể truy xuất dữ liệu hoạt động và bản ghi liên quan, đối chiếu với người dùng khởi tạo, địa chỉ IP, thiết bị hoặc dữ liệu đo lường từ điểm cuối. Từ đó, họ có thể xác định liệu công cụ hoặc tác nhân được kết nối có thực hiện thêm hành động nào sau hoạt động ban đầu hay không.
Việc đưa dữ liệu Claude vào các hệ thống hiện có giúp hoạt động của trợ lý AI trở nên dễ giám sát hơn đối với Trung tâm Điều hành An ninh (SOC), quy trình DLP, hoạt động quản lý rủi ro nội bộ và công tác tuân thủ quy định. Đây là hướng tiếp cận nhằm giúp doanh nghiệp theo dõi và điều tra việc sử dụng AI trong cùng hệ thống bảo mật đang vận hành, khi ngày càng có nhiều quy trình công việc được hỗ trợ bởi các tác nhân AI.
API Tuân thủ hiện được cung cấp cho cả khách hàng Claude Enterprise và Claude Platform, nhưng phạm vi dữ liệu có thể truy cập sẽ khác nhau tùy theo sản phẩm. Công cụ này hướng đến các nhóm bảo mật, pháp lý và tuân thủ, giúp doanh nghiệp theo dõi cách nhân viên sử dụng Claude, điều tra nguy cơ rò rỉ dữ liệu, lưu giữ bằng chứng phục vụ kiểm toán và đối chiếu hoạt động AI với thông tin về danh tính, thiết bị đầu cuối, hệ thống đám mây và các ứng dụng SaaS.
API Tuân thủ Claude cung cấp những dữ liệu nào cho doanh nghiệp?
Đối với khách hàng Claude Enterprise, API Tuân thủ cho phép truy cập vào nội dung hội thoại, các tệp đã tải lên và dự án. Phạm vi dữ liệu còn bao gồm bản ghi phiên làm việc từ Cowork và Claude Code, trong đó có câu hỏi gợi ý, phản hồi mẫu, nội dung các lần gọi công cụ, kỹ năng và hiện vật được trình bày dưới dạng văn bản ghi.Khả năng giám sát cũng mở rộng sang các tiện ích bổ sung Claude dành cho Microsoft 365, bao gồm Excel, Word, PowerPoint và Outlook, cùng Claude Science, tính năng đang được Anthropic liệt kê trong giai đoạn thử nghiệm beta.
Những dữ liệu này có thể chứa lời nhắc, phản hồi của AI và văn bản tài liệu được tạo ra, bao gồm công thức hoặc email soạn thảo. Khi được lưu trữ và phân tích, chúng có thể trở thành nguồn bằng chứng phục vụ kiểm toán, giúp doanh nghiệp theo dõi quá trình sử dụng AI và xác định những hoạt động cần điều tra.
Ngoài nội dung tương tác, API còn cung cấp bản ghi từ Bảng tin hoạt động (Activity Feed), bao gồm thông tin đăng nhập người dùng, hành động quản trị, thay đổi cấu hình và các sự kiện liên quan khác.
Trong khi đó, khách hàng Claude Platform có thể truy cập dữ liệu về sự kiện quản trị, hệ thống và tài nguyên, chẳng hạn như thay đổi thành viên, tạo khóa API, điều chỉnh cài đặt tài khoản, tạo hoặc tải xuống tệp và thay đổi kỹ năng. Tuy nhiên, API Tuân thủ không cung cấp lời nhắc hoặc phản hồi mẫu đối với môi trường Claude Platform.
Anthropic cho biết dữ liệu từ API có thể được tích hợp với nhiều nhóm giải pháp bảo mật, bao gồm DLP (ngăn ngừa mất dữ liệu), SASE (dịch vụ truy cập an toàn), SIEM (quản lý thông tin và sự kiện an ninh), hệ thống vận hành an ninh, quản trị danh tính, eDiscovery, quản lý tư thế an ninh AI và hạ tầng đo lường từ xa.
Nhờ tích hợp với các nền tảng sẵn có, doanh nghiệp có thể sử dụng dữ liệu hoạt động của Claude để phát hiện nguy cơ rò rỉ thông tin nhạy cảm, điều tra hành vi đáng ngờ, giám sát việc sử dụng máy chủ, nhận diện tác nhân trái phép và thực thi các chính sách quản trị mà không cần xây dựng thêm những bảng điều khiển độc lập.
Một số nhà cung cấp đã triển khai các hình thức tích hợp cụ thể. CrowdStrike đưa hoạt động của Claude vào nền tảng Falcon để phục vụ SIEM và quy trình phản hồi tự động. Splunk cung cấp các sự kiện đã chuẩn hóa, khả năng phát hiện, bảng điều khiển và phân tích mức độ sử dụng. Microsoft Purview tập trung hoạt động của Claude và thông tin chi tiết về hội thoại để hỗ trợ quản lý, kiểm toán tư thế bảo mật dữ liệu. Trong khi đó, Proofpoint triển khai các khả năng DLP, phát hiện mối đe dọa nội bộ, eDiscovery và lưu giữ dữ liệu đối với những tương tác với AI.
Cách API Tuân thủ hỗ trợ điều tra sự cố và quản lý rủi ro AI
Việc mở rộng khả năng giám sát xuất phát từ những yêu cầu mới của quy trình làm việc dựa trên tác nhân AI. Khi AI không chỉ trả lời câu hỏi mà còn sử dụng công cụ, kỹ năng, trình kết nối và máy chủ để thực hiện công việc, doanh nghiệp cần theo dõi nhiều yếu tố hơn nội dung trò chuyện. Các nhóm bảo mật cần biết quy trình AI đã sử dụng những thành phần nào, hoạt động được khởi tạo bởi danh tính nào và những hành động tiếp theo đã diễn ra ra sao.API Tuân thủ của Anthropic sử dụng các điểm cuối thuộc đường dẫn /v1/compliance/* và yêu cầu xác thực bằng khóa API. Khóa Truy cập Tuân thủ (Compliance Access Key) có thể sử dụng tất cả điểm cuối được hỗ trợ, trong khi Khóa API Quản trị (Admin API Key) chỉ được giới hạn ở Bảng tin hoạt động.
Anthropic áp dụng giới hạn tốc độ chung là 600 yêu cầu mỗi phút cho mỗi tổ chức mẹ đối với các điểm cuối tuân thủ.
Với Claude Enterprise, chỉ Chủ sở hữu chính (Primary Owner) của tổ chức mới có thể kích hoạt API thông qua mục Cài đặt tổ chức > API. Người giữ vai trò này có thể tạo khóa bao gồm các tổ chức liên kết, trong khi Chủ sở hữu thông thường chỉ có thể tạo khóa giới hạn trong tổ chức của mình. Quản trị viên tiêu chuẩn không có quyền truy cập vào phần cài đặt này.
Một điểm quan trọng là API Tuân thủ chủ yếu phục vụ giám sát sau sự kiện và thu thập bằng chứng, thay vì trực tiếp ngăn chặn hành vi có rủi ro. Anthropic phân biệt API này với các hook suy luận (Inference Hooks), vốn có thể xử lý những lời nhắc được quy định trước khi mô hình thực hiện suy luận và có khả năng từ chối yêu cầu ngay trong thời gian thực.
Đối với chuyên gia bảo mật, API có thể hỗ trợ một quy trình điều tra cụ thể. Khi phát hiện một tệp tải lên hoặc lời nhắc có dấu hiệu rủi ro, nhóm bảo mật có thể truy xuất dữ liệu hoạt động và bản ghi liên quan, đối chiếu với người dùng khởi tạo, địa chỉ IP, thiết bị hoặc dữ liệu đo lường từ điểm cuối. Từ đó, họ có thể xác định liệu công cụ hoặc tác nhân được kết nối có thực hiện thêm hành động nào sau hoạt động ban đầu hay không.
Việc đưa dữ liệu Claude vào các hệ thống hiện có giúp hoạt động của trợ lý AI trở nên dễ giám sát hơn đối với Trung tâm Điều hành An ninh (SOC), quy trình DLP, hoạt động quản lý rủi ro nội bộ và công tác tuân thủ quy định. Đây là hướng tiếp cận nhằm giúp doanh nghiệp theo dõi và điều tra việc sử dụng AI trong cùng hệ thống bảo mật đang vận hành, khi ngày càng có nhiều quy trình công việc được hỗ trợ bởi các tác nhân AI.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview