

Duy Linh✔
Writer
Một kỹ thuật tấn công mới mang tên BluePhishing đang cho thấy cách thức lừa đảo chấp thuận OAuth có thể được mở rộng sang hệ thống tác nhân AI của Microsoft Entra. Thay vì chỉ dụ người dùng cấp quyền cho một ứng dụng độc hại, kẻ tấn công có thể lợi dụng một lần chấp thuận để tạo ra nhiều danh tính tác nhân AI tồn tại lâu dài ngay bên trong tenant của nạn nhân.

Theo Proofpoint, BluePhishing là một bằng chứng về khái niệm (Proof of Concept – PoC) được xây dựng dựa trên nghiên cứu. Hiện tại, nhóm nghiên cứu chưa phát hiện kỹ thuật này được sử dụng trong các cuộc tấn công thực tế. Tuy nhiên, kết quả thử nghiệm cho thấy cơ chế quản lý danh tính tác nhân AI có thể mở ra một hướng tấn công mới, đặc biệt khi các tổ chức ngày càng đưa tác nhân AI vào hệ thống doanh nghiệp.
Microsoft Entra Agent ID là phần mở rộng của nền tảng Entra, được thiết kế để quản lý danh tính cho các tác nhân AI theo mô hình tương tự ứng dụng. Trong kiến trúc này, bản thiết kế tác nhân (Agent Blueprint) tương đương với một đăng ký ứng dụng, còn nguyên tắc bản thiết kế (Blueprint Principal) tương đương với nguyên tắc dịch vụ (Service Principal).
Danh tính tác nhân (Agent Identity) là một thực thể cụ thể được tạo ra từ bản thiết kế. Theo giới hạn Microsoft công bố, mỗi bản thiết kế không do Microsoft quản lý có thể tạo tối đa 250 danh tính tác nhân trong một tenant.
Đây là phạm vi ảnh hưởng đáng kể nếu so với mô hình đăng ký ứng dụng thông thường, vốn chỉ tương ứng với một tài khoản dịch vụ duy nhất cho mỗi người dùng. Nói cách khác, một bản thiết kế tác nhân có thể trở thành cơ sở để tạo ra nhiều danh tính khác nhau bên trong hệ thống của tổ chức bị nhắm mục tiêu.
Để triển khai BluePhishing, trước tiên kẻ tấn công cấu hình một bản thiết kế tác nhân trong tenant do chúng kiểm soát. Chúng thiết lập đối tượng đăng nhập thành <span>AzureADMultipleOrgs</span>, bổ sung mã bí mật máy khách (Client Secret), đồng thời khai báo các quyền thông qua trường <span>requiredResourceAccess</span> (RRA) và những quyền được kế thừa.
Một điểm đáng chú ý là cài đặt đối tượng đăng nhập này không thể thay đổi trực tiếp thông qua cổng quản trị Microsoft Entra. Thay vào đó, kẻ tấn công phải sử dụng Microsoft Graph, PowerShell hoặc tệp kê khai để cấu hình.
Sau khi hoàn tất, chúng gửi cho nạn nhân một liên kết yêu cầu chấp thuận, chẳng hạn URL <span>adminconsent</span> sử dụng phạm vi <span>.default</span>. Liên kết này yêu cầu người dùng chấp thuận toàn bộ cấu hình quyền đã được thiết lập trước trong bản thiết kế tác nhân.
Khi nạn nhân đồng ý, một đối tượng chính (Principal) sẽ được tạo trong tenant của họ. Đối tượng này được cấp quyền ứng dụng <span>AgentIdentity.CreateAsManager</span>. Theo Proofpoint, quyền này không thể bị thu hồi trực tiếp khỏi đối tượng chính đã được tạo.
Sở hữu quyền hạn trên, kẻ tấn công có thể sử dụng thông tin xác thực mẫu để yêu cầu mã thông báo xác thực máy khách (Client Credential Token) từ điểm cuối cấp mã thông báo của tenant nạn nhân.
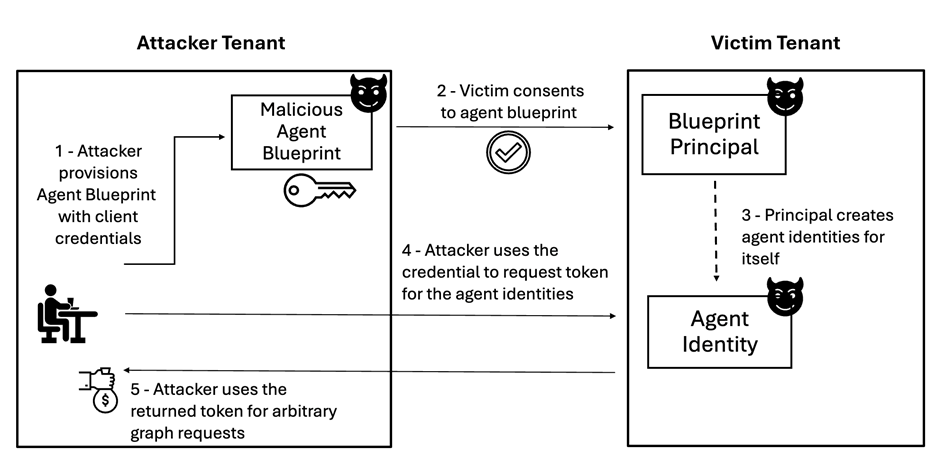
Sơ đồ tấn công BluePhishing (Nguồn: Proofpoint).
Proofpoint cũng dẫn thông báo MC1506733 trên Trung tâm Thông báo Microsoft 365, trong đó Microsoft cho biết người dùng Entra sẽ mặc định có khả năng tạo bản thiết kế tác nhân từ tháng 11/2026. Thay đổi này có thể khiến phạm vi tiếp xúc với kỹ thuật BluePhishing gia tăng.
Tiếp đó, chúng xác thực thông qua luồng tác nhân tự động (Agentic Flow), sử dụng tham số <span>fmi_path</span> để lấy mã thông báo Microsoft Graph tương ứng với những danh tính tác nhân vừa tạo.
Trong quá trình thử nghiệm, Proofpoint sử dụng các quyền ứng dụng như <span>User.Read.All</span> và <span>Group.Read.All</span>, kết hợp với công cụ GraphRunner để thực hiện những yêu cầu Graph tùy ý.
Để thực hiện cuộc tấn công, kẻ tấn công cần có ID ứng dụng của bản thiết kế và mã bí mật máy khách. Đây là những thông tin nằm trong tenant do chính chúng kiểm soát. Ngoài ra, chúng cần ID tài khoản của nạn nhân và ID người dùng được sử dụng làm người bảo trợ.
Một số điểm cuối của Microsoft cũng hỗ trợ quá trình thu thập thông tin cần thiết. Cụ thể, điểm cuối <span>GetCredentialType</span> có thể được sử dụng để liệt kê người dùng, trong khi điểm cuối cấu hình OpenID Connect trả về ID tenant.
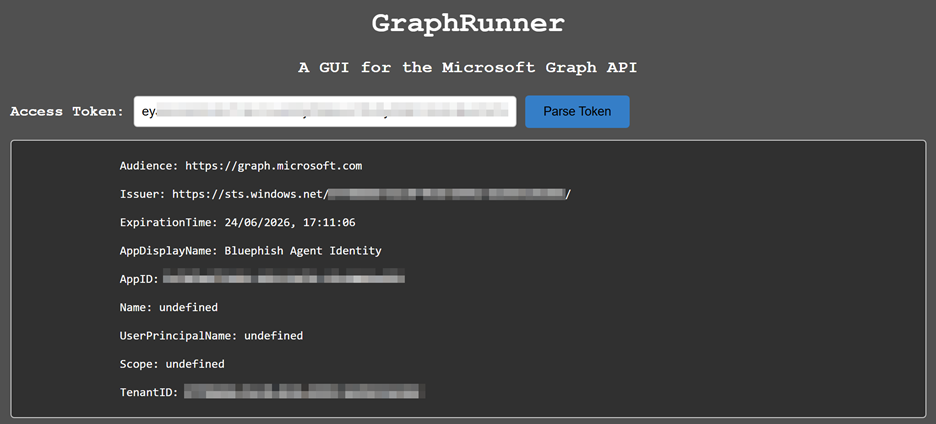
Mã định danh tác nhân "Bluephish" được nhập vào GraphRunner (Nguồn: Proofpoint).
Proofpoint cho biết việc yêu cầu quyền chấp thuận của quản trị viên là kịch bản nguy hiểm hơn, bởi quyền truy cập ứng dụng có thể áp dụng trên toàn hệ thống. Tuy nhiên, để thực hiện được phương thức này, người dùng bị lừa vẫn phải có khả năng cấp quyền quản trị tương ứng.
Trong khi đó, hình thức chấp thuận của người dùng thông thường chỉ tạo ra các quyền được ủy quyền (Delegated Permissions). Những quyền này không thể tự động được thực thi mà cần thêm sự chấp thuận thông qua quy trình thay mặt (On-Behalf-Of).
Trong quá trình nghiên cứu, Proofpoint chỉ quan sát thấy cơ chế kế thừa ngầm đối với các quyền được ủy quyền thông qua sự chấp thuận của người dùng.
Tài liệu Microsoft cũng cho biết những quyền được kế thừa không hiển thị trong cổng quản trị Entra hoặc Microsoft Graph. Thay vào đó, chúng chỉ xuất hiện trong nội dung mã thông báo tại thời điểm thực thi. Điều này khiến việc kiểm tra và giám sát các quyền trở nên khó khăn hơn.
Một vấn đề khác nằm ở đặc điểm hoạt động của tác nhân AI. Các tác nhân vốn được thiết kế để thực hiện những hành vi tự chủ, do đó hoạt động của chúng có thể hòa lẫn vào những hành vi vận hành bình thường của hệ thống. Trong khi đó, các cơ chế kiểm soát sự chấp thuận dành cho tác nhân vẫn chưa hoàn thiện bằng những cơ chế đã được áp dụng cho ứng dụng.
Các thiết lập chấp thuận hiện có dành cho người dùng cũng áp dụng đối với bản thiết kế tác nhân. Vì vậy, việc phân loại quyền có thể giúp tổ chức giới hạn những loại quyền mà người dùng được phép phê duyệt, qua đó giảm khả năng một thao tác đồng ý vô tình cấp quyền quá mức cho tác nhân độc hại.
Microsoft đã chặn một số quyền Microsoft Graph có mức độ rủi ro cao, chẳng hạn <span>User.ReadWrite.All</span>, đối với các tác nhân. Đây là một biện pháp nhằm hạn chế khả năng khai thác những quyền truy cập nhạy cảm.
Đối với hoạt động phát hiện, một đặc điểm đáng chú ý là ID bản thiết kế giống hệt nhau trên tất cả người dùng đã chấp thuận cùng một bản thiết kế. Điều này biến ID bản thiết kế thành một chỉ báo hữu ích để các nhóm bảo mật tìm kiếm, xác định và loại bỏ những bản thiết kế độc hại đã biết khỏi tenant.
Bên cạnh đó, các chuyên gia bảo mật nên triển khai chính sách quyền hạn tối thiểu (Least Privilege), áp dụng chính sách truy cập có điều kiện (Conditional Access) cho tác nhân và sử dụng các biện pháp bảo vệ Microsoft Entra ID dành riêng cho tác nhân.
Việc giám sát nhật ký kiểm toán cũng đóng vai trò quan trọng. Các tổ chức cần theo dõi những sự kiện như 'Thêm ứng dụng' (Add application), liên quan đến hoạt động tạo bản thiết kế, và "Thêm tài khoản dịch vụ" (Add service principal), liên quan đến việc tạo danh tính tác nhân.
Nghiên cứu BluePhishing cho thấy mô hình danh tính tác nhân AI có thể tạo ra một phạm vi tấn công rộng hơn so với đăng ký ứng dụng truyền thống. Đặc biệt, khả năng tạo nhiều danh tính từ một bản thiết kế, kết hợp với cơ chế chấp thuận OAuth và những hạn chế trong khả năng giám sát quyền được kế thừa, đặt ra thách thức mới cho công tác bảo vệ Microsoft Entra.
Dù hiện mới dừng ở mức bằng chứng về khái niệm, BluePhishing vẫn là lời cảnh báo để các tổ chức rà soát lại chính sách chấp thuận, quyền truy cập và hoạt động giám sát danh tính tác nhân AI trước khi những công nghệ này được triển khai rộng rãi.
Theo Proofpoint, BluePhishing là một bằng chứng về khái niệm (Proof of Concept – PoC) được xây dựng dựa trên nghiên cứu. Hiện tại, nhóm nghiên cứu chưa phát hiện kỹ thuật này được sử dụng trong các cuộc tấn công thực tế. Tuy nhiên, kết quả thử nghiệm cho thấy cơ chế quản lý danh tính tác nhân AI có thể mở ra một hướng tấn công mới, đặc biệt khi các tổ chức ngày càng đưa tác nhân AI vào hệ thống doanh nghiệp.
Microsoft Entra Agent ID là phần mở rộng của nền tảng Entra, được thiết kế để quản lý danh tính cho các tác nhân AI theo mô hình tương tự ứng dụng. Trong kiến trúc này, bản thiết kế tác nhân (Agent Blueprint) tương đương với một đăng ký ứng dụng, còn nguyên tắc bản thiết kế (Blueprint Principal) tương đương với nguyên tắc dịch vụ (Service Principal).
Danh tính tác nhân (Agent Identity) là một thực thể cụ thể được tạo ra từ bản thiết kế. Theo giới hạn Microsoft công bố, mỗi bản thiết kế không do Microsoft quản lý có thể tạo tối đa 250 danh tính tác nhân trong một tenant.
Đây là phạm vi ảnh hưởng đáng kể nếu so với mô hình đăng ký ứng dụng thông thường, vốn chỉ tương ứng với một tài khoản dịch vụ duy nhất cho mỗi người dùng. Nói cách khác, một bản thiết kế tác nhân có thể trở thành cơ sở để tạo ra nhiều danh tính khác nhau bên trong hệ thống của tổ chức bị nhắm mục tiêu.
Để triển khai BluePhishing, trước tiên kẻ tấn công cấu hình một bản thiết kế tác nhân trong tenant do chúng kiểm soát. Chúng thiết lập đối tượng đăng nhập thành <span>AzureADMultipleOrgs</span>, bổ sung mã bí mật máy khách (Client Secret), đồng thời khai báo các quyền thông qua trường <span>requiredResourceAccess</span> (RRA) và những quyền được kế thừa.
Một điểm đáng chú ý là cài đặt đối tượng đăng nhập này không thể thay đổi trực tiếp thông qua cổng quản trị Microsoft Entra. Thay vào đó, kẻ tấn công phải sử dụng Microsoft Graph, PowerShell hoặc tệp kê khai để cấu hình.
Sau khi hoàn tất, chúng gửi cho nạn nhân một liên kết yêu cầu chấp thuận, chẳng hạn URL <span>adminconsent</span> sử dụng phạm vi <span>.default</span>. Liên kết này yêu cầu người dùng chấp thuận toàn bộ cấu hình quyền đã được thiết lập trước trong bản thiết kế tác nhân.
Khi nạn nhân đồng ý, một đối tượng chính (Principal) sẽ được tạo trong tenant của họ. Đối tượng này được cấp quyền ứng dụng <span>AgentIdentity.CreateAsManager</span>. Theo Proofpoint, quyền này không thể bị thu hồi trực tiếp khỏi đối tượng chính đã được tạo.
Sở hữu quyền hạn trên, kẻ tấn công có thể sử dụng thông tin xác thực mẫu để yêu cầu mã thông báo xác thực máy khách (Client Credential Token) từ điểm cuối cấp mã thông báo của tenant nạn nhân.
Sơ đồ tấn công BluePhishing (Nguồn: Proofpoint).
Proofpoint cũng dẫn thông báo MC1506733 trên Trung tâm Thông báo Microsoft 365, trong đó Microsoft cho biết người dùng Entra sẽ mặc định có khả năng tạo bản thiết kế tác nhân từ tháng 11/2026. Thay đổi này có thể khiến phạm vi tiếp xúc với kỹ thuật BluePhishing gia tăng.
Cách BluePhishing tạo danh tính tác nhân và khai thác quyền truy cập
Sau khi lấy được mã thông báo, kẻ tấn công sử dụng nó để truy cập Microsoft Graph và tạo các danh tính tác nhân mới. Quá trình này yêu cầu một người bảo trợ (Sponsor), tức ID đối tượng của một người dùng thuộc tenant nạn nhân.Tiếp đó, chúng xác thực thông qua luồng tác nhân tự động (Agentic Flow), sử dụng tham số <span>fmi_path</span> để lấy mã thông báo Microsoft Graph tương ứng với những danh tính tác nhân vừa tạo.
Trong quá trình thử nghiệm, Proofpoint sử dụng các quyền ứng dụng như <span>User.Read.All</span> và <span>Group.Read.All</span>, kết hợp với công cụ GraphRunner để thực hiện những yêu cầu Graph tùy ý.
Để thực hiện cuộc tấn công, kẻ tấn công cần có ID ứng dụng của bản thiết kế và mã bí mật máy khách. Đây là những thông tin nằm trong tenant do chính chúng kiểm soát. Ngoài ra, chúng cần ID tài khoản của nạn nhân và ID người dùng được sử dụng làm người bảo trợ.
Một số điểm cuối của Microsoft cũng hỗ trợ quá trình thu thập thông tin cần thiết. Cụ thể, điểm cuối <span>GetCredentialType</span> có thể được sử dụng để liệt kê người dùng, trong khi điểm cuối cấu hình OpenID Connect trả về ID tenant.
Mã định danh tác nhân "Bluephish" được nhập vào GraphRunner (Nguồn: Proofpoint).
Proofpoint cho biết việc yêu cầu quyền chấp thuận của quản trị viên là kịch bản nguy hiểm hơn, bởi quyền truy cập ứng dụng có thể áp dụng trên toàn hệ thống. Tuy nhiên, để thực hiện được phương thức này, người dùng bị lừa vẫn phải có khả năng cấp quyền quản trị tương ứng.
Trong khi đó, hình thức chấp thuận của người dùng thông thường chỉ tạo ra các quyền được ủy quyền (Delegated Permissions). Những quyền này không thể tự động được thực thi mà cần thêm sự chấp thuận thông qua quy trình thay mặt (On-Behalf-Of).
Trong quá trình nghiên cứu, Proofpoint chỉ quan sát thấy cơ chế kế thừa ngầm đối với các quyền được ủy quyền thông qua sự chấp thuận của người dùng.
Tài liệu Microsoft cũng cho biết những quyền được kế thừa không hiển thị trong cổng quản trị Entra hoặc Microsoft Graph. Thay vào đó, chúng chỉ xuất hiện trong nội dung mã thông báo tại thời điểm thực thi. Điều này khiến việc kiểm tra và giám sát các quyền trở nên khó khăn hơn.
Một vấn đề khác nằm ở đặc điểm hoạt động của tác nhân AI. Các tác nhân vốn được thiết kế để thực hiện những hành vi tự chủ, do đó hoạt động của chúng có thể hòa lẫn vào những hành vi vận hành bình thường của hệ thống. Trong khi đó, các cơ chế kiểm soát sự chấp thuận dành cho tác nhân vẫn chưa hoàn thiện bằng những cơ chế đã được áp dụng cho ứng dụng.
Biện pháp phòng thủ trước kỹ thuật BluePhishing
Trước nguy cơ này, Proofpoint khuyến nghị các tổ chức cần đào tạo người dùng về những rủi ro khi chấp thuận cho các tác nhân bên thứ ba hoạt động trong môi trường doanh nghiệp.Các thiết lập chấp thuận hiện có dành cho người dùng cũng áp dụng đối với bản thiết kế tác nhân. Vì vậy, việc phân loại quyền có thể giúp tổ chức giới hạn những loại quyền mà người dùng được phép phê duyệt, qua đó giảm khả năng một thao tác đồng ý vô tình cấp quyền quá mức cho tác nhân độc hại.
Microsoft đã chặn một số quyền Microsoft Graph có mức độ rủi ro cao, chẳng hạn <span>User.ReadWrite.All</span>, đối với các tác nhân. Đây là một biện pháp nhằm hạn chế khả năng khai thác những quyền truy cập nhạy cảm.
Đối với hoạt động phát hiện, một đặc điểm đáng chú ý là ID bản thiết kế giống hệt nhau trên tất cả người dùng đã chấp thuận cùng một bản thiết kế. Điều này biến ID bản thiết kế thành một chỉ báo hữu ích để các nhóm bảo mật tìm kiếm, xác định và loại bỏ những bản thiết kế độc hại đã biết khỏi tenant.
Bên cạnh đó, các chuyên gia bảo mật nên triển khai chính sách quyền hạn tối thiểu (Least Privilege), áp dụng chính sách truy cập có điều kiện (Conditional Access) cho tác nhân và sử dụng các biện pháp bảo vệ Microsoft Entra ID dành riêng cho tác nhân.
Việc giám sát nhật ký kiểm toán cũng đóng vai trò quan trọng. Các tổ chức cần theo dõi những sự kiện như 'Thêm ứng dụng' (Add application), liên quan đến hoạt động tạo bản thiết kế, và "Thêm tài khoản dịch vụ" (Add service principal), liên quan đến việc tạo danh tính tác nhân.
Nghiên cứu BluePhishing cho thấy mô hình danh tính tác nhân AI có thể tạo ra một phạm vi tấn công rộng hơn so với đăng ký ứng dụng truyền thống. Đặc biệt, khả năng tạo nhiều danh tính từ một bản thiết kế, kết hợp với cơ chế chấp thuận OAuth và những hạn chế trong khả năng giám sát quyền được kế thừa, đặt ra thách thức mới cho công tác bảo vệ Microsoft Entra.
Dù hiện mới dừng ở mức bằng chứng về khái niệm, BluePhishing vẫn là lời cảnh báo để các tổ chức rà soát lại chính sách chấp thuận, quyền truy cập và hoạt động giám sát danh tính tác nhân AI trước khi những công nghệ này được triển khai rộng rãi.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: