

Duy Linh✔
Writer
Một chiến dịch lừa đảo có chủ đích (spear-phishing) đang nhắm vào những cá nhân có liên hệ với các tổ chức nghiên cứu tại Đài Loan, sử dụng lời mời tham dự sự kiện giả mạo kết hợp với kỹ thuật chặn xác thực Google theo thời gian thực để đánh cắp thông tin đăng nhập và chiếm đoạt phiên xác thực của nạn nhân.
Được theo dõi với mã định danh UAT-11985, chiến dịch này kết hợp nhiều thủ đoạn như mạo danh tổ chức uy tín, chỉnh sửa mã QR trên áp phích sự kiện và triển khai khung tấn công lừa đảo kiểu kẻ tấn công trung gian. Thay vì chỉ thu thập mật khẩu thông qua một trang đăng nhập giả, hệ thống còn có khả năng theo dõi và điều phối quá trình xác thực, giúp kẻ tấn công tìm cách vượt qua các bước bảo vệ tài khoản.
Theo phân tích của Cisco Talos, những kẻ đứng sau chiến dịch đã tận dụng thông tin về các sự kiện công khai có thật để tạo ra những lời mời có vẻ đáng tin cậy. Tuy nhiên, khi người nhận chủ động liên hệ với các tổ chức liên quan để xác minh, không ai có thể xác nhận người gửi là nhân viên hoặc đại diện được ủy quyền.
Các email lừa đảo thường được xây dựng theo cấu trúc gồm ba phần: bình luận chi tiết về tình hình địa chính trị, lời khen ngợi cá nhân và hướng dẫn đăng ký tham dự sự kiện. Việc đề cập đến những quan điểm có tính thẩm quyền, cơ hội tham gia các sự kiện mang tính độc quyền và chỗ ngồi được dành riêng nhằm đánh vào vị thế chuyên môn cũng như sự quan tâm của người nhận.
Dù chủ đề và tổ chức được nhắc đến thay đổi giữa các email, cách diễn đạt và những lời khen có thể thay thế cho nhau vẫn lặp lại theo một khuôn mẫu nhất định. Điều này cho thấy nội dung có thể được tạo từ một mẫu chung rồi điều chỉnh cho từng mục tiêu, thay vì mỗi lời mời đều được soạn riêng biệt từ đầu.
Talos tìm thấy những bằng chứng mạnh mẽ cho thấy quá trình sản xuất và cá nhân hóa nội dung có sự hỗ trợ của trí tuệ nhân tạo (AI). Tuy nhiên, các nhà nghiên cứu chưa thể khẳng định chắc chắn rằng những thông điệp này được tạo ra bởi một mô hình ngôn ngữ lớn (LLM).
Sự phân biệt này rất quan trọng khi phân tích các chiến dịch lừa đảo có sử dụng AI. Văn phong trôi chảy và cách lập luận rập khuôn có thể hỗ trợ việc đánh giá phương thức tạo nội dung, nhưng chưa đủ để xác định chắc chắn công nghệ được sử dụng. Trong chiến dịch UAT-11985, ngày tháng, địa điểm và mô tả sự kiện có thật giúp lời mời tăng độ tin cậy, trong khi các liên kết đăng ký được ngụy trang lại dẫn người nhận đến cơ sở hạ tầng do kẻ tấn công kiểm soát.
Một trong những thủ đoạn được sử dụng là tạo liên kết có địa chỉ hiển thị giống Google Forms. Tuy nhiên, khi người nhận truy cập, họ lại bị chuyển đến một trang lừa đảo được lưu trữ trên nền tảng của bên thứ ba.
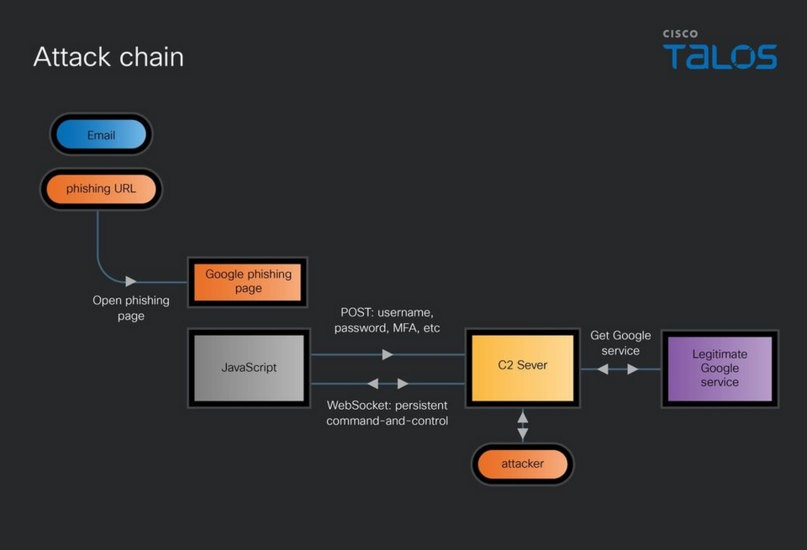
Chuỗi tấn công (Nguồn: Cisco Talos).
Các áp phích đính kèm email cũng góp phần tăng độ tin cậy cho chiến dịch. Kẻ tấn công sao chép thiết kế của những áp phích chính hãng rồi thay thế mã QR bằng mã dẫn đến trang đăng ký độc hại. Theo đánh giá của Talos, thủ đoạn này có thể khiến thêm người dùng trở thành nạn nhân nếu họ quét mã QR trên những áp phích được in và đặt tại bảng thông báo trong văn phòng.
Trang đăng ký giả mạo ban đầu bắt chước giao diện Google Forms, sau đó buộc người truy cập chuyển hướng đến trang đăng nhập Google giả. Bộ công cụ lừa đảo hỗ trợ ba ngôn ngữ gồm tiếng Trung giản thể (zh-CN), tiếng Trung phồn thể (zh-TW) và tiếng Anh. Ngôn ngữ hiển thị được lựa chọn dựa trên thuộc tính <span>navigator.languages</span> trong trình duyệt của nạn nhân, giúp giao diện phù hợp hơn với từng người truy cập.
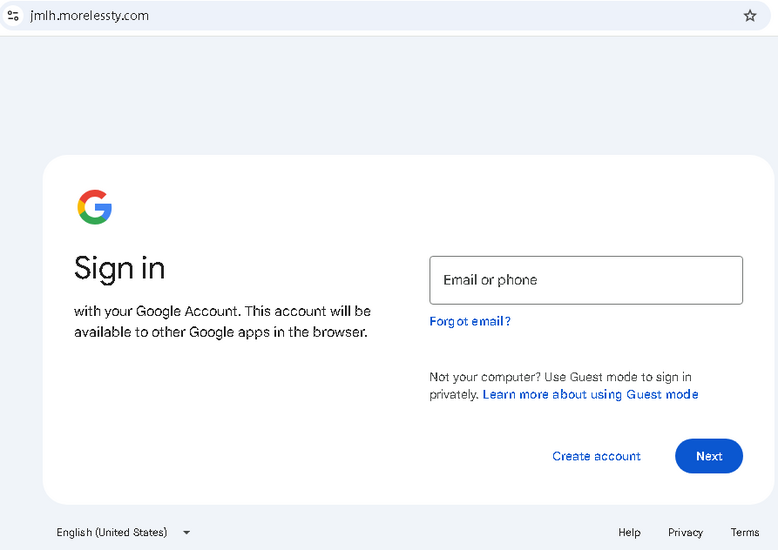
Các bảng đăng nhập Google giả mạo (Nguồn: Cisco Talos).
Phần mã JavaScript được nhúng gần cuối tài liệu HTML đã bị làm rối bằng nhiều kỹ thuật, bao gồm mã hóa Base64, xoay mảng và thao tác điều khiển luồng. Những kỹ thuật này khiến việc đọc, phân tích và xác định chức năng thực sự của mã nguồn trở nên phức tạp hơn.
Điểm đáng chú ý là bộ công cụ không hoạt động như một trang thu thập thông tin đăng nhập tĩnh thông thường. Thay vào đó, nó hỗ trợ điều phối quá trình xác thực do người vận hành thực hiện, cho phép kẻ tấn công theo dõi các bước đăng nhập và điều chỉnh giao diện giả mạo dựa trên phản hồi từ dịch vụ xác thực hợp pháp của Google.
Trong khi đó, kết nối WebSocket cho phép máy chủ gửi chỉ thị trở lại trình duyệt của nạn nhân. Nhờ cơ chế này, giao diện đăng nhập giả có thể thay đổi theo thời gian thực để phản ánh các bước xác thực mà Google yêu cầu, khiến quá trình lừa đảo khó bị nhận ra hơn.
Quy trình bắt đầu bằng sự kiện <span>google_login_start</span>, có nhiệm vụ gửi thông tin về thiết bị và trình duyệt. Tiếp theo, sự kiện <span>google_input_identifier</span> chuyển tiếp địa chỉ email hoặc số điện thoại được sử dụng để xác minh tài khoản.
Khi nạn nhân nhập mật khẩu, sự kiện <span>google_login_check</span> được sử dụng để gửi dữ liệu liên quan. Nếu Google yêu cầu xác minh bổ sung, các bản cập nhật qua WebSocket sẽ giúp giao diện giả mạo hiển thị thử thách tương ứng, đồng bộ với quy trình xác thực chính thức.
Cách triển khai này tạo điều kiện để kẻ tấn công theo dõi và chuyển tiếp thông tin giữa nạn nhân với dịch vụ xác thực hợp pháp. Sau khi nạn nhân hoàn thành những thử thách xác thực đa yếu tố được bộ công cụ hỗ trợ, máy chủ trung gian có thể cho phép kẻ tấn công chiếm đoạt mã thông báo phiên xác thực, từ đó giành quyền truy cập vào tài khoản.
Đây là hình thức chặn và chiếm đoạt quá trình xác thực, không phải một lỗ hổng bảo mật đã được Google công bố. Trong một phân tích liên quan về khung tấn công lừa đảo JWR, Talos từng ghi nhận một thiết kế WebSocket khác do người vận hành kiểm soát. Tuy nhiên, các nhà nghiên cứu phân biệt cách triển khai đó với chiến dịch UAT-11985, không xem chúng là cùng một hoạt động.
Về nguồn gốc giao diện, Talos đưa ra đánh giá với mức độ tin cậy vừa phải rằng bộ công cụ có nguồn gốc từ tiếng Trung giản thể. Nhận định này dựa trên đối tượng dịch cơ bản, các nhánh ngôn ngữ mặc định và thuật ngữ hướng đến thị trường Trung Quốc đại lục. Đây là đánh giá về nguồn gốc giao diện, không đồng nghĩa với việc đã xác định chắc chắn danh tính của những kẻ đứng sau chiến dịch.
Để hỗ trợ phát hiện và giám sát hoạt động liên quan, Talos đã công bố một số chỉ báo và quy tắc nhận diện cụ thể, gồm chữ ký ClamAV <span>Html.Phishing.UAT11985-10060614-0</span>, quy tắc Snort 2 <span>1:67198</span> và quy tắc Snort 3 <span>7:31</span>. Những thông tin này cung cấp cơ sở để các đội ngũ bảo mật sử dụng trong quá trình xác định hoạt động liên quan đến bộ công cụ lừa đảo trên các môi trường và mạng lưới thuộc phạm vi giám sát của tổ chức.
Được theo dõi với mã định danh UAT-11985, chiến dịch này kết hợp nhiều thủ đoạn như mạo danh tổ chức uy tín, chỉnh sửa mã QR trên áp phích sự kiện và triển khai khung tấn công lừa đảo kiểu kẻ tấn công trung gian. Thay vì chỉ thu thập mật khẩu thông qua một trang đăng nhập giả, hệ thống còn có khả năng theo dõi và điều phối quá trình xác thực, giúp kẻ tấn công tìm cách vượt qua các bước bảo vệ tài khoản.
Theo phân tích của Cisco Talos, những kẻ đứng sau chiến dịch đã tận dụng thông tin về các sự kiện công khai có thật để tạo ra những lời mời có vẻ đáng tin cậy. Tuy nhiên, khi người nhận chủ động liên hệ với các tổ chức liên quan để xác minh, không ai có thể xác nhận người gửi là nhân viên hoặc đại diện được ủy quyền.
Các email lừa đảo thường được xây dựng theo cấu trúc gồm ba phần: bình luận chi tiết về tình hình địa chính trị, lời khen ngợi cá nhân và hướng dẫn đăng ký tham dự sự kiện. Việc đề cập đến những quan điểm có tính thẩm quyền, cơ hội tham gia các sự kiện mang tính độc quyền và chỗ ngồi được dành riêng nhằm đánh vào vị thế chuyên môn cũng như sự quan tâm của người nhận.
Dù chủ đề và tổ chức được nhắc đến thay đổi giữa các email, cách diễn đạt và những lời khen có thể thay thế cho nhau vẫn lặp lại theo một khuôn mẫu nhất định. Điều này cho thấy nội dung có thể được tạo từ một mẫu chung rồi điều chỉnh cho từng mục tiêu, thay vì mỗi lời mời đều được soạn riêng biệt từ đầu.
Talos tìm thấy những bằng chứng mạnh mẽ cho thấy quá trình sản xuất và cá nhân hóa nội dung có sự hỗ trợ của trí tuệ nhân tạo (AI). Tuy nhiên, các nhà nghiên cứu chưa thể khẳng định chắc chắn rằng những thông điệp này được tạo ra bởi một mô hình ngôn ngữ lớn (LLM).
Sự phân biệt này rất quan trọng khi phân tích các chiến dịch lừa đảo có sử dụng AI. Văn phong trôi chảy và cách lập luận rập khuôn có thể hỗ trợ việc đánh giá phương thức tạo nội dung, nhưng chưa đủ để xác định chắc chắn công nghệ được sử dụng. Trong chiến dịch UAT-11985, ngày tháng, địa điểm và mô tả sự kiện có thật giúp lời mời tăng độ tin cậy, trong khi các liên kết đăng ký được ngụy trang lại dẫn người nhận đến cơ sở hạ tầng do kẻ tấn công kiểm soát.
Mạo danh tổ chức nghiên cứu, chỉnh sửa mã QR để dụ nạn nhân đăng nhập
Theo Cisco Talos, chiến dịch UAT-11985 đã mạo danh ba tổ chức gồm Trung tâm Liên minh châu Âu tại Đài Loan, Viện Quan hệ quốc tế NCCU và Viện Nghiên cứu Đài Loan. Những tổ chức này được sử dụng làm vỏ bọc để khiến lời mời tham dự sự kiện giả mạo trở nên thuyết phục hơn đối với các mục tiêu được lựa chọn.Một trong những thủ đoạn được sử dụng là tạo liên kết có địa chỉ hiển thị giống Google Forms. Tuy nhiên, khi người nhận truy cập, họ lại bị chuyển đến một trang lừa đảo được lưu trữ trên nền tảng của bên thứ ba.
Chuỗi tấn công (Nguồn: Cisco Talos).
Các áp phích đính kèm email cũng góp phần tăng độ tin cậy cho chiến dịch. Kẻ tấn công sao chép thiết kế của những áp phích chính hãng rồi thay thế mã QR bằng mã dẫn đến trang đăng ký độc hại. Theo đánh giá của Talos, thủ đoạn này có thể khiến thêm người dùng trở thành nạn nhân nếu họ quét mã QR trên những áp phích được in và đặt tại bảng thông báo trong văn phòng.
Trang đăng ký giả mạo ban đầu bắt chước giao diện Google Forms, sau đó buộc người truy cập chuyển hướng đến trang đăng nhập Google giả. Bộ công cụ lừa đảo hỗ trợ ba ngôn ngữ gồm tiếng Trung giản thể (zh-CN), tiếng Trung phồn thể (zh-TW) và tiếng Anh. Ngôn ngữ hiển thị được lựa chọn dựa trên thuộc tính <span>navigator.languages</span> trong trình duyệt của nạn nhân, giúp giao diện phù hợp hơn với từng người truy cập.
Các bảng đăng nhập Google giả mạo (Nguồn: Cisco Talos).
Phần mã JavaScript được nhúng gần cuối tài liệu HTML đã bị làm rối bằng nhiều kỹ thuật, bao gồm mã hóa Base64, xoay mảng và thao tác điều khiển luồng. Những kỹ thuật này khiến việc đọc, phân tích và xác định chức năng thực sự của mã nguồn trở nên phức tạp hơn.
Điểm đáng chú ý là bộ công cụ không hoạt động như một trang thu thập thông tin đăng nhập tĩnh thông thường. Thay vào đó, nó hỗ trợ điều phối quá trình xác thực do người vận hành thực hiện, cho phép kẻ tấn công theo dõi các bước đăng nhập và điều chỉnh giao diện giả mạo dựa trên phản hồi từ dịch vụ xác thực hợp pháp của Google.
Chặn xác thực Google theo thời gian thực để chiếm đoạt phiên đăng nhập
Cơ chế tấn công của UAT-11985 dựa trên sự phối hợp giữa trang đăng nhập giả, máy chủ trung gian và kết nối WebSocket được duy trì liên tục. Các yêu cầu HTTP POST được sử dụng để gửi nhiều loại dữ liệu về cơ sở hạ tầng điều khiển và quản lý của kẻ tấn công, bao gồm thông tin nhận dạng trình duyệt, mã định danh tài khoản, mật khẩu và phản hồi đối với các thử thách xác thực.Trong khi đó, kết nối WebSocket cho phép máy chủ gửi chỉ thị trở lại trình duyệt của nạn nhân. Nhờ cơ chế này, giao diện đăng nhập giả có thể thay đổi theo thời gian thực để phản ánh các bước xác thực mà Google yêu cầu, khiến quá trình lừa đảo khó bị nhận ra hơn.
Quy trình bắt đầu bằng sự kiện <span>google_login_start</span>, có nhiệm vụ gửi thông tin về thiết bị và trình duyệt. Tiếp theo, sự kiện <span>google_input_identifier</span> chuyển tiếp địa chỉ email hoặc số điện thoại được sử dụng để xác minh tài khoản.
Khi nạn nhân nhập mật khẩu, sự kiện <span>google_login_check</span> được sử dụng để gửi dữ liệu liên quan. Nếu Google yêu cầu xác minh bổ sung, các bản cập nhật qua WebSocket sẽ giúp giao diện giả mạo hiển thị thử thách tương ứng, đồng bộ với quy trình xác thực chính thức.
Cách triển khai này tạo điều kiện để kẻ tấn công theo dõi và chuyển tiếp thông tin giữa nạn nhân với dịch vụ xác thực hợp pháp. Sau khi nạn nhân hoàn thành những thử thách xác thực đa yếu tố được bộ công cụ hỗ trợ, máy chủ trung gian có thể cho phép kẻ tấn công chiếm đoạt mã thông báo phiên xác thực, từ đó giành quyền truy cập vào tài khoản.
Đây là hình thức chặn và chiếm đoạt quá trình xác thực, không phải một lỗ hổng bảo mật đã được Google công bố. Trong một phân tích liên quan về khung tấn công lừa đảo JWR, Talos từng ghi nhận một thiết kế WebSocket khác do người vận hành kiểm soát. Tuy nhiên, các nhà nghiên cứu phân biệt cách triển khai đó với chiến dịch UAT-11985, không xem chúng là cùng một hoạt động.
Về nguồn gốc giao diện, Talos đưa ra đánh giá với mức độ tin cậy vừa phải rằng bộ công cụ có nguồn gốc từ tiếng Trung giản thể. Nhận định này dựa trên đối tượng dịch cơ bản, các nhánh ngôn ngữ mặc định và thuật ngữ hướng đến thị trường Trung Quốc đại lục. Đây là đánh giá về nguồn gốc giao diện, không đồng nghĩa với việc đã xác định chắc chắn danh tính của những kẻ đứng sau chiến dịch.
Để hỗ trợ phát hiện và giám sát hoạt động liên quan, Talos đã công bố một số chỉ báo và quy tắc nhận diện cụ thể, gồm chữ ký ClamAV <span>Html.Phishing.UAT11985-10060614-0</span>, quy tắc Snort 2 <span>1:67198</span> và quy tắc Snort 3 <span>7:31</span>. Những thông tin này cung cấp cơ sở để các đội ngũ bảo mật sử dụng trong quá trình xác định hoạt động liên quan đến bộ công cụ lừa đảo trên các môi trường và mạng lưới thuộc phạm vi giám sát của tổ chức.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview