

Duy Linh✔
Writer
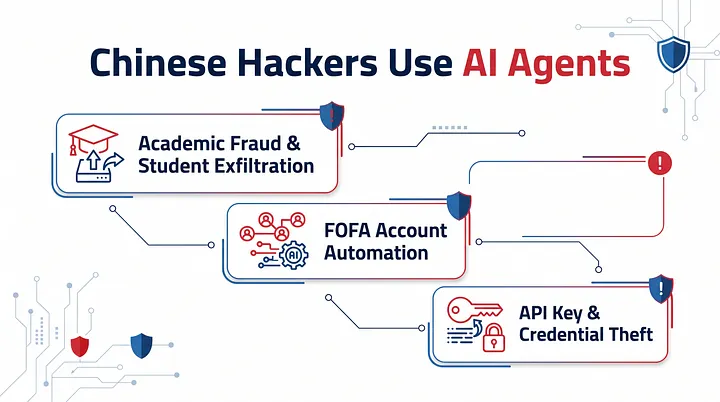
Một tác nhân độc hại ứng dụng trí tuệ nhân tạo (AI) đang bị phát hiện thực hiện chiến dịch thu thập tài nguyên trên quy mô lớn. Hoạt động này tập trung tìm kiếm các máy chủ để lộ thông tin nhạy cảm, đánh cắp khóa API của OpenAI và DeepSeek, sau đó tận dụng tài nguyên tính toán miễn phí để phục vụ các hoạt động gian lận học thuật và thu thập dữ liệu sinh viên.

Thay vì chỉ đơn thuần quét các hệ thống có cấu hình bảo mật yếu, tác nhân này còn xây dựng hạ tầng riêng để tự động tạo tài khoản, xác minh email, kiểm tra khóa API và quản lý những dữ liệu thu thập được. Các phát hiện cho thấy chiến dịch có sự kết hợp giữa khai thác tài nguyên miễn phí, đánh cắp thông tin xác thực và tự động hóa bằng AI.
Thay vào đó, kẻ tấn công tự xây dựng một hệ thống email tổng hợp trên tên miền melocc.cc. Các tên miền phụ gồm mail, api, pop, imap và smtp đều được cấu hình trỏ về địa chỉ IP 156.251.234.242.
Hệ thống phụ trợ được lưu trữ trên một máy chủ tại Mỹ, do Cognetcloud INC cung cấp dịch vụ lưu trữ với ASN 401701. Tuy nhiên, thông tin được ghi nhận có sự không nhất quán về địa chỉ IP máy chủ thư: một vị trí khác lại đề cập đến địa chỉ 156.233.234.242. Chi tiết này cần được kiểm tra lại trước khi công bố.
Hạ tầng email riêng cho phép kẻ tấn công tự động hóa toàn bộ quy trình đăng ký tài khoản. Một đoạn mã sẽ thực hiện lần lượt các bước: tạo tài khoản, truy cập hộp thư thông qua dịch vụ POP hoặc IMAP riêng, trích xuất liên kết xác nhận và hoàn tất kích hoạt. Toàn bộ quá trình có thể diễn ra chỉ trong vài giây.
Các nhà điều tra đã thu thập được tệp fofa_accounts.csv cùng ảnh chụp màn hình bảng điều khiển, qua đó xác nhận ít nhất 1.438 tài khoản được tạo ra. Tệp dữ liệu này còn chứa mật khẩu và các mã thông báo JWT có thể sử dụng trực tiếp với API.
Mỗi tài khoản thuộc cấp độ người dùng đã đăng ký thông thường, không có điểm F và bị giới hạn ở mức 300 truy vấn web. Tuy nhiên, bằng cách luân phiên sử dụng 1.438 mã thông báo, kẻ tấn công có thể phân tán lượng truy vấn giữa nhiều tài khoản, từ đó thực hiện hàng chục nghìn lượt tìm kiếm miễn phí mỗi ngày.
Bằng chứng và quy trình do tác nhân độc hại thực hiện (Nguồn: VECERT).
Các truy vấn tập trung vào việc tìm kiếm những tệp .env bị lộ, cấu hình Docker và kho lưu trữ Git có biện pháp bảo vệ không đầy đủ. Đây đều là những nơi có thể chứa thông tin xác thực, khóa truy cập và dữ liệu cấu hình nhạy cảm.
Theo các nhà nghiên cứu VECERT, máy chủ điều khiển của kẻ tấn công có địa chỉ 134.175.71.194, là một máy chủ VPS thuộc Tencent Cloud đặt tại Quảng Châu, Trung Quốc. Phát hiện này cho thấy hoạt động không chỉ dừng lại ở việc thu thập thông tin từ các máy chủ bị lộ, mà còn mở rộng sang khai thác dữ liệu và tài nguyên có giá trị.
Đối với khóa dự án OpenAI có tiền tố sk-proj-, hệ thống gửi yêu cầu kiểm tra trực tiếp đến api.openai.com để xác định trạng thái của từng khóa.
Các phản hồi từ API được sử dụng để phân loại thông tin xác thực. Nếu một khóa trả về mã HTTP 429 nhưng không còn số dư tín dụng, hệ thống gắn nhãn valid_no_balance. Trong khi đó, phản hồi HTTP 401 được dùng để đánh dấu khóa không hợp lệ hoặc đã bị thu hồi.

Bằng chứng (Nguồn: VECERT).
Hai trạng thái này có ý nghĩa khác nhau trong tài liệu của OpenAI. Cụ thể, mã lỗi 429 có thể xuất hiện khi yêu cầu vượt quá giới hạn tốc độ hoặc tài khoản đã hết số dư trả trước. Ngược lại, mã lỗi 401 cho biết khóa API không hợp lệ hoặc đã bị thu hồi.
Đối với DeepSeek, tác nhân tìm kiếm các khóa có định dạng khớp với biểu thức sk-[a-f0-9]32, sau đó tiếp tục kiểm tra số dư tài khoản.
DeepSeek cung cấp điểm cuối GET /user/balance để xử lý yêu cầu kiểm tra số dư. API này trả về thông tin về trạng thái khả dụng của tài khoản cùng các chi tiết liên quan đến số dư.
Bảng điều khiển do các nhà nghiên cứu thu thập được hiển thị ba khóa API đang hoạt động, với số dư lần lượt là 50,68; 8,52 và 0,80 đơn vị. Những khóa này được lấy từ các máy chủ, trong đó có labibiyat.com và nyisu.com.
Các mã thông báo bị đánh cắp còn được sử dụng để vận hành một giao diện đầu cuối GoTTY mang nhãn hiệu 'Pi AI Coding Assistant'. Giao diện này hỗ trợ chạy các tập lệnh điều khiển một bot giả mạo hoạt động của người dùng.
Cứ sau 30 giây, bot gửi một tín hiệu nhịp tim HTTP 200 nhằm mô phỏng phiên đọc sách đang hoạt động của học sinh. Sau đó, nó gửi yêu cầu nhận điểm thưởng thông qua API nội bộ, chẳng hạn như cộng 10 điểm sau mỗi chu kỳ, đồng thời kiểm tra xem tài khoản có bị đóng băng hay không. Theo dữ liệu trên bảng điều khiển, bot từng đạt mức điểm lên tới 252 điểm.
Ngoài việc chiếm dụng tài nguyên AI và thao túng hệ thống điểm thưởng, chiến dịch còn liên quan đến một mô-đun thu thập dữ liệu cá nhân (PII) quy mô lớn.
Mô-đun này chứa thông tin của 5.132 sinh viên tại Cơ sở Fengxian thuộc Trường Cao đẳng Xuất bản và In ấn Thượng Hải. Phần lớn những người có dữ liệu trong cơ sở này sinh trong giai đoạn 2006–2008.
Các hồ sơ thu thập được bao gồm nhiều loại thông tin nhạy cảm:
Một mô-đun mã QR khác cũng được phát hiện, có khả năng kiểm soát hơn 1.000 phiên hoạt động. Mô-đun này có thể tạo mã thanh toán hợp lệ cho những thẻ sinh viên có số dư cao, mở ra khả năng thực hiện hành vi gian lận trực tiếp thông qua hệ thống thanh toán.
Chiến dịch cho thấy những thông tin nhạy cảm bị để lộ trên Internet có thể nhanh chóng trở thành tài nguyên phục vụ các hoạt động của kẻ tấn công. Một khóa API bị công khai không chỉ dẫn đến nguy cơ truy cập trái phép tài khoản, mà còn có thể bị tận dụng để chiếm dụng năng lực tính toán, sử dụng dịch vụ AI và phát sinh chi phí ngoài ý muốn.
Để hạn chế nguy cơ, các chuyên gia bảo mật khuyến nghị tổ chức cần bảo vệ khóa API, tránh lưu trữ chúng trong những tệp .env có thể truy cập từ Internet, kho lưu trữ Git công khai hoặc cấu hình container không được bảo vệ đầy đủ.
Khi phát hiện khóa API xuất hiện ở nơi công khai, cần nhanh chóng thay thế khóa đó và thiết lập giới hạn chi tiêu phù hợp. Bên cạnh đó, tổ chức nên theo dõi những biến động bất thường trong hoạt động sử dụng API, đặc biệt là các yêu cầu tăng đột biến đến từ những địa chỉ IP không quen thuộc.
Đối với các trường đại học, việc bảo vệ hệ thống thẻ sinh viên cần được chú trọng hơn. Các hệ thống quản lý thẻ nên được phân tách, dữ liệu định danh sinh viên phải được bảo vệ chặt chẽ và số lượng mã phiên hoạt động cần được giới hạn nhằm giảm nguy cơ bị lạm dụng.
Thay vì chỉ đơn thuần quét các hệ thống có cấu hình bảo mật yếu, tác nhân này còn xây dựng hạ tầng riêng để tự động tạo tài khoản, xác minh email, kiểm tra khóa API và quản lý những dữ liệu thu thập được. Các phát hiện cho thấy chiến dịch có sự kết hợp giữa khai thác tài nguyên miễn phí, đánh cắp thông tin xác thực và tự động hóa bằng AI.
Xây dựng hệ thống email riêng để tạo hàng nghìn tài khoản miễn phí
Mục tiêu đầu tiên của kẻ tấn công là fofa.info, một công cụ tìm kiếm các tài sản và máy chủ kết nối Internet. Để vượt qua những giới hạn đăng ký tài khoản, đối tượng không sử dụng các dịch vụ email tạm thời công cộng như những chiến dịch thông thường.Thay vào đó, kẻ tấn công tự xây dựng một hệ thống email tổng hợp trên tên miền melocc.cc. Các tên miền phụ gồm mail, api, pop, imap và smtp đều được cấu hình trỏ về địa chỉ IP 156.251.234.242.
Hệ thống phụ trợ được lưu trữ trên một máy chủ tại Mỹ, do Cognetcloud INC cung cấp dịch vụ lưu trữ với ASN 401701. Tuy nhiên, thông tin được ghi nhận có sự không nhất quán về địa chỉ IP máy chủ thư: một vị trí khác lại đề cập đến địa chỉ 156.233.234.242. Chi tiết này cần được kiểm tra lại trước khi công bố.
Hạ tầng email riêng cho phép kẻ tấn công tự động hóa toàn bộ quy trình đăng ký tài khoản. Một đoạn mã sẽ thực hiện lần lượt các bước: tạo tài khoản, truy cập hộp thư thông qua dịch vụ POP hoặc IMAP riêng, trích xuất liên kết xác nhận và hoàn tất kích hoạt. Toàn bộ quá trình có thể diễn ra chỉ trong vài giây.
Các nhà điều tra đã thu thập được tệp fofa_accounts.csv cùng ảnh chụp màn hình bảng điều khiển, qua đó xác nhận ít nhất 1.438 tài khoản được tạo ra. Tệp dữ liệu này còn chứa mật khẩu và các mã thông báo JWT có thể sử dụng trực tiếp với API.
Mỗi tài khoản thuộc cấp độ người dùng đã đăng ký thông thường, không có điểm F và bị giới hạn ở mức 300 truy vấn web. Tuy nhiên, bằng cách luân phiên sử dụng 1.438 mã thông báo, kẻ tấn công có thể phân tán lượng truy vấn giữa nhiều tài khoản, từ đó thực hiện hàng chục nghìn lượt tìm kiếm miễn phí mỗi ngày.
Bằng chứng và quy trình do tác nhân độc hại thực hiện (Nguồn: VECERT).
Các truy vấn tập trung vào việc tìm kiếm những tệp .env bị lộ, cấu hình Docker và kho lưu trữ Git có biện pháp bảo vệ không đầy đủ. Đây đều là những nơi có thể chứa thông tin xác thực, khóa truy cập và dữ liệu cấu hình nhạy cảm.
Theo các nhà nghiên cứu VECERT, máy chủ điều khiển của kẻ tấn công có địa chỉ 134.175.71.194, là một máy chủ VPS thuộc Tencent Cloud đặt tại Quảng Châu, Trung Quốc. Phát hiện này cho thấy hoạt động không chỉ dừng lại ở việc thu thập thông tin từ các máy chủ bị lộ, mà còn mở rộng sang khai thác dữ liệu và tài nguyên có giá trị.
Đánh cắp khóa API, chiếm dụng tài nguyên AI và thu thập dữ liệu sinh viên
Khi trình quét phát hiện một máy chủ có khả năng bị xâm nhập, tác nhân sẽ sử dụng biểu thức chính quy (regex) để tìm kiếm, trích xuất và phân loại các khóa truy cập nền tảng AI.Đối với khóa dự án OpenAI có tiền tố sk-proj-, hệ thống gửi yêu cầu kiểm tra trực tiếp đến api.openai.com để xác định trạng thái của từng khóa.
Các phản hồi từ API được sử dụng để phân loại thông tin xác thực. Nếu một khóa trả về mã HTTP 429 nhưng không còn số dư tín dụng, hệ thống gắn nhãn valid_no_balance. Trong khi đó, phản hồi HTTP 401 được dùng để đánh dấu khóa không hợp lệ hoặc đã bị thu hồi.
Bằng chứng (Nguồn: VECERT).
Hai trạng thái này có ý nghĩa khác nhau trong tài liệu của OpenAI. Cụ thể, mã lỗi 429 có thể xuất hiện khi yêu cầu vượt quá giới hạn tốc độ hoặc tài khoản đã hết số dư trả trước. Ngược lại, mã lỗi 401 cho biết khóa API không hợp lệ hoặc đã bị thu hồi.
Đối với DeepSeek, tác nhân tìm kiếm các khóa có định dạng khớp với biểu thức sk-[a-f0-9]32, sau đó tiếp tục kiểm tra số dư tài khoản.
DeepSeek cung cấp điểm cuối GET /user/balance để xử lý yêu cầu kiểm tra số dư. API này trả về thông tin về trạng thái khả dụng của tài khoản cùng các chi tiết liên quan đến số dư.
Bảng điều khiển do các nhà nghiên cứu thu thập được hiển thị ba khóa API đang hoạt động, với số dư lần lượt là 50,68; 8,52 và 0,80 đơn vị. Những khóa này được lấy từ các máy chủ, trong đó có labibiyat.com và nyisu.com.
Các mã thông báo bị đánh cắp còn được sử dụng để vận hành một giao diện đầu cuối GoTTY mang nhãn hiệu 'Pi AI Coding Assistant'. Giao diện này hỗ trợ chạy các tập lệnh điều khiển một bot giả mạo hoạt động của người dùng.
Cứ sau 30 giây, bot gửi một tín hiệu nhịp tim HTTP 200 nhằm mô phỏng phiên đọc sách đang hoạt động của học sinh. Sau đó, nó gửi yêu cầu nhận điểm thưởng thông qua API nội bộ, chẳng hạn như cộng 10 điểm sau mỗi chu kỳ, đồng thời kiểm tra xem tài khoản có bị đóng băng hay không. Theo dữ liệu trên bảng điều khiển, bot từng đạt mức điểm lên tới 252 điểm.
Ngoài việc chiếm dụng tài nguyên AI và thao túng hệ thống điểm thưởng, chiến dịch còn liên quan đến một mô-đun thu thập dữ liệu cá nhân (PII) quy mô lớn.
Mô-đun này chứa thông tin của 5.132 sinh viên tại Cơ sở Fengxian thuộc Trường Cao đẳng Xuất bản và In ấn Thượng Hải. Phần lớn những người có dữ liệu trong cơ sở này sinh trong giai đoạn 2006–2008.
Các hồ sơ thu thập được bao gồm nhiều loại thông tin nhạy cảm:
- Họ tên đầy đủ và mã số sinh viên.
- Số điện thoại di động.
- Số CMND gồm 18 chữ số.
- Địa chỉ nhà riêng.
- Số dư thẻ sinh viên, có trường hợp lên tới 1.474,84 nhân dân tệ (khoảng 5,4 triệu VNĐ).
- Lịch sử giao dịch chi tiết.
Một mô-đun mã QR khác cũng được phát hiện, có khả năng kiểm soát hơn 1.000 phiên hoạt động. Mô-đun này có thể tạo mã thanh toán hợp lệ cho những thẻ sinh viên có số dư cao, mở ra khả năng thực hiện hành vi gian lận trực tiếp thông qua hệ thống thanh toán.
Chiến dịch cho thấy những thông tin nhạy cảm bị để lộ trên Internet có thể nhanh chóng trở thành tài nguyên phục vụ các hoạt động của kẻ tấn công. Một khóa API bị công khai không chỉ dẫn đến nguy cơ truy cập trái phép tài khoản, mà còn có thể bị tận dụng để chiếm dụng năng lực tính toán, sử dụng dịch vụ AI và phát sinh chi phí ngoài ý muốn.
Để hạn chế nguy cơ, các chuyên gia bảo mật khuyến nghị tổ chức cần bảo vệ khóa API, tránh lưu trữ chúng trong những tệp .env có thể truy cập từ Internet, kho lưu trữ Git công khai hoặc cấu hình container không được bảo vệ đầy đủ.
Khi phát hiện khóa API xuất hiện ở nơi công khai, cần nhanh chóng thay thế khóa đó và thiết lập giới hạn chi tiêu phù hợp. Bên cạnh đó, tổ chức nên theo dõi những biến động bất thường trong hoạt động sử dụng API, đặc biệt là các yêu cầu tăng đột biến đến từ những địa chỉ IP không quen thuộc.
Đối với các trường đại học, việc bảo vệ hệ thống thẻ sinh viên cần được chú trọng hơn. Các hệ thống quản lý thẻ nên được phân tách, dữ liệu định danh sinh viên phải được bảo vệ chặt chẽ và số lượng mã phiên hoạt động cần được giới hạn nhằm giảm nguy cơ bị lạm dụng.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview
Sửa lần cuối: