

Mẫn Nhi✔
Admin xinh gái
Một cụm cơ sở dữ liệu thuộc Hệ thống Thông tin Hành khách Trước chuyến bay (APIS) chứa hơn 220 triệu bản ghi của hành khách và phi hành đoàn đã bị truy cập công khai do lỗi cấu hình, làm lộ hàng loạt thông tin nhạy cảm như số hộ chiếu và lịch trình bay từ năm 2017 đến năm 2026.
Hệ thống Thông tin Hành khách Trước chuyến bay (APIS) là nền tảng được triển khai phổ biến trên toàn cầu, phục vụ việc thu thập dữ liệu định danh, thông tin hộ chiếu và hành trình từ các hãng hàng không trước khi máy bay hạ cánh hoặc cất cánh tại một quốc gia. Theo các nhà nghiên cứu an ninh mạng, một cơ sở dữ liệu APIS dường như thuộc quyền quản lý của một đơn vị tại Việt Nam đã rơi vào tình trạng mở trên môi trường trực tuyến thông qua một chuỗi lỗ hổng cấu hình bảo mật.
Tập dữ liệu bị rò rỉ lưu trữ các bản ghi kéo dài từ tháng 1 năm 2017 đến tháng 4 năm 2026. Do đó, sự cố này có khả năng ảnh hưởng đến du khách mang nhiều quốc tịch khác nhau từng bay đến, đi từ hoặc quá cảnh qua Việt Nam trong suốt khoảng thời gian gần một thập kỷ nêu trên.
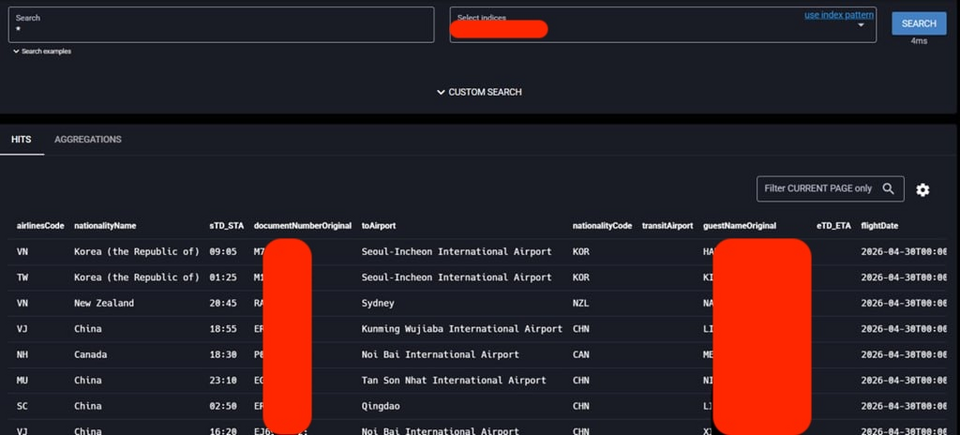
Một bảng mẫu từ cơ sở dữ liệu. Các bản ghi mẫu trong cơ sở dữ liệu hiển thị tên hành khách, quốc tịch, thông tin hộ chiếu và chi tiết chuyến bay
Kinryū Labs cho biết cụm máy chủ này được lưu trữ trên dải địa chỉ IP đặt tại Hà Nội do nhà mạng Viettel quản lý. Dù vậy, trang tin BleepingComputer hiện chưa thể xác thực cụ thể cơ quan hoặc doanh nghiệp nào tại Việt Nam là đơn vị trực tiếp vận hành hệ thống.
Các trường thông tin bị lộ lọt khá toàn diện, bao gồm họ tên đầy đủ của hành khách và nhân viên phi hành đoàn, ngày sinh, giới tính, quốc tịch, số hộ chiếu hoặc giấy tờ tùy thân tương đương, ngày hết hạn và quốc gia cấp giấy tờ. Kèm theo đó là các dữ liệu hành trình đặc thù của hệ thống APIS và các dịch vụ hàng không, chẳng hạn như số hiệu chuyến bay, ngày bay, tên hãng hàng không, sân bay khởi hành, điểm đến, điểm quá cảnh, số ghế, mã hành lý cùng thời gian bay dự kiến, ước tính và thực tế.
Đối chiếu với các mẫu dữ liệu thực tế, BleepingComputer ghi nhận sự xuất hiện của công dân thuộc nhiều quốc tịch như Hàn Quốc, Trung Quốc, Canada, New Zealand cùng một số quốc gia khác. Mặc dù các chuyên gia chưa thể đưa ra bảng thống kê chi tiết toàn bộ các quốc tịch, tập dữ liệu này bao quát thông tin từ rất nhiều hãng bay quốc tế hoạt động tại khu vực Châu Á - Thái Bình Dương, Châu Âu và Trung Đông. Bất kỳ ai từng nhập cảnh hoặc chuyển tiếp qua các sân bay tại Việt Nam trong khung thời gian 9 năm đều có thể nằm trong danh sách này.
Để kiểm chứng tính xác thực của cơ sở dữ liệu, Kinryū Labs đã tiến hành so sánh dữ liệu bị rò rỉ với hồ sơ các chuyến đi tới Việt Nam trước đây của chính những nhà nghiên cứu trong nhóm và kết quả hoàn toàn trùng khớp. Nhóm nghiên cứu cũng lưu ý rằng con số hơn 220 triệu tương ứng với số lượt bản ghi chuyến đi chứ không phải số lượng cá nhân riêng biệt. Những người di chuyển nhiều lần trong giai đoạn này sẽ có nhiều bản ghi lặp lại trong hệ thống.
Nền tảng giám sát thông tin mạng FOFA đã từng ghi nhận sự hiện diện của máy chủ và cổng dịch vụ này từ tháng 10 năm 2022, đồng thời xác định đây là một cơ sở dữ liệu vào tháng 7 năm 2023. Mặc dù vậy, Kinryū Labs không thể khẳng định chính xác thời điểm dữ liệu hành khách bắt đầu bị trích xuất được thông qua tuyến đường dẫn thứ hai. Vì lý do đó, dẫu các bản ghi có niên hạn trải dài hơn 9 năm, thời gian hệ thống thực sự bị phơi bày trên không gian mạng vẫn chưa thể xác định cụ thể.
Ngay sau khi phát hiện sự việc vào ngày 3 tháng 6, Kinryū Labs đã gửi báo cáo cảnh báo tới các cơ quan chức năng của Việt Nam, các hãng hàng không có thông tin xuất hiện trong máy chủ và các đội ứng cứu khẩn cấp sự cố máy tính quốc gia. Đến ngày 8 tháng 6, lỗ hổng truy cập vào cơ sở dữ liệu này đã được khắc phục.
Một email xác thực được BleepingComputer tiếp cận cho thấy đội ngũ bảo mật của Singapore Airlines đã tham gia hỗ trợ điều phối quá trình xử lý sự cố. Hãng bay này thông báo cho Kinryū Labs vào ngày 8 tháng 6 rằng họ đã làm việc với các bên liên quan và thực hiện các biện pháp nhằm khoanh vùng sự việc. Singapore Airlines sau đó không đưa ra thêm bình luận nào cho BleepingComputer.
Dù danh sách do các chuyên gia cung cấp ghi nhận sự hiện diện dữ liệu từ nhiều hãng hàng không lớn, không có bằng chứng nào cho thấy các hãng bay này là đơn vị chịu trách nhiệm vận hành cụm máy chủ gặp sự cố hay hệ thống nội bộ của họ đã bị xâm nhập. Đại diện Changi Airport Group, đơn vị quản lý Sân bay Changi tại Singapore, cho biết họ đã tiến hành kiểm tra vụ việc nhưng từ chối đưa ra nhận định. Trong khi đó, các cơ quan chức năng tại Việt Nam chưa phản hồi các yêu cầu liên hệ trước thời điểm thông tin được công bố.
Hiện vẫn chưa rõ liệu dữ liệu trong hệ thống có từng bị kẻ xấu tải xuống, rao bán hoặc mã hóa tống tiền hay không. Kinryū Labs cho biết họ không tìm thấy thư đòi tiền chuộc, không phát hiện các chỉ mục lạ trên cụm máy chủ và cũng chưa thấy tập dữ liệu này được rao bán trên các diễn đàn ngầm. Dẫu vậy, do không được tiếp cận lịch sử nhật ký máy chủ, các nhà nghiên cứu không thể đưa ra kết luận chắc chắn về việc dữ liệu đã từng bị sao chép trái phép hay chưa. Kinryū Labs dự kiến sẽ tiếp tục đăng tải các phân tích kỹ thuật chi tiết hơn trên trang blog của họ trong thời gian tới.
Hệ thống Thông tin Hành khách Trước chuyến bay (APIS) là nền tảng được triển khai phổ biến trên toàn cầu, phục vụ việc thu thập dữ liệu định danh, thông tin hộ chiếu và hành trình từ các hãng hàng không trước khi máy bay hạ cánh hoặc cất cánh tại một quốc gia. Theo các nhà nghiên cứu an ninh mạng, một cơ sở dữ liệu APIS dường như thuộc quyền quản lý của một đơn vị tại Việt Nam đã rơi vào tình trạng mở trên môi trường trực tuyến thông qua một chuỗi lỗ hổng cấu hình bảo mật.
Tập dữ liệu bị rò rỉ lưu trữ các bản ghi kéo dài từ tháng 1 năm 2017 đến tháng 4 năm 2026. Do đó, sự cố này có khả năng ảnh hưởng đến du khách mang nhiều quốc tịch khác nhau từng bay đến, đi từ hoặc quá cảnh qua Việt Nam trong suốt khoảng thời gian gần một thập kỷ nêu trên.
Dữ liệu hành khách và phi hành đoàn trải dài trong 9 năm
Cụm cơ sở dữ liệu Elasticsearch này do tổ chức nghiên cứu Kinryū Labs phát hiện vào ngày 3 tháng 6, trong quá trình họ rà soát các nguồn dữ liệu mở phục vụ việc theo dõi hoạt động của các nhóm mã độc tống tiền. Hệ thống có tên định danh là pax-info, bao gồm 29 chỉ mục với dung lượng tổng cộng vào khoảng 107 GB. Hai chỉ mục trọng yếu nhất lưu giữ 210.318.069 bản ghi hành khách cùng 10.465.631 bản ghi phi hành đoàn, nâng tổng số mục dữ liệu lên mức 220.783.700 bản ghi.Một bảng mẫu từ cơ sở dữ liệu. Các bản ghi mẫu trong cơ sở dữ liệu hiển thị tên hành khách, quốc tịch, thông tin hộ chiếu và chi tiết chuyến bay
Kinryū Labs cho biết cụm máy chủ này được lưu trữ trên dải địa chỉ IP đặt tại Hà Nội do nhà mạng Viettel quản lý. Dù vậy, trang tin BleepingComputer hiện chưa thể xác thực cụ thể cơ quan hoặc doanh nghiệp nào tại Việt Nam là đơn vị trực tiếp vận hành hệ thống.
Các trường thông tin bị lộ lọt khá toàn diện, bao gồm họ tên đầy đủ của hành khách và nhân viên phi hành đoàn, ngày sinh, giới tính, quốc tịch, số hộ chiếu hoặc giấy tờ tùy thân tương đương, ngày hết hạn và quốc gia cấp giấy tờ. Kèm theo đó là các dữ liệu hành trình đặc thù của hệ thống APIS và các dịch vụ hàng không, chẳng hạn như số hiệu chuyến bay, ngày bay, tên hãng hàng không, sân bay khởi hành, điểm đến, điểm quá cảnh, số ghế, mã hành lý cùng thời gian bay dự kiến, ước tính và thực tế.
Đối chiếu với các mẫu dữ liệu thực tế, BleepingComputer ghi nhận sự xuất hiện của công dân thuộc nhiều quốc tịch như Hàn Quốc, Trung Quốc, Canada, New Zealand cùng một số quốc gia khác. Mặc dù các chuyên gia chưa thể đưa ra bảng thống kê chi tiết toàn bộ các quốc tịch, tập dữ liệu này bao quát thông tin từ rất nhiều hãng bay quốc tế hoạt động tại khu vực Châu Á - Thái Bình Dương, Châu Âu và Trung Đông. Bất kỳ ai từng nhập cảnh hoặc chuyển tiếp qua các sân bay tại Việt Nam trong khung thời gian 9 năm đều có thể nằm trong danh sách này.
Để kiểm chứng tính xác thực của cơ sở dữ liệu, Kinryū Labs đã tiến hành so sánh dữ liệu bị rò rỉ với hồ sơ các chuyến đi tới Việt Nam trước đây của chính những nhà nghiên cứu trong nhóm và kết quả hoàn toàn trùng khớp. Nhóm nghiên cứu cũng lưu ý rằng con số hơn 220 triệu tương ứng với số lượt bản ghi chuyến đi chứ không phải số lượng cá nhân riêng biệt. Những người di chuyển nhiều lần trong giai đoạn này sẽ có nhiều bản ghi lặp lại trong hệ thống.
Cơ chế thâm nhập từ chuỗi sai sót cấu hình
Đại diện Kinryū Labs giải thích với BleepingComputer rằng họ tiếp cận được kho dữ liệu nhờ khai thác liên tiếp hai lỗi cấu hình. Khi truy cập trực tiếp từ mạng internet công cộng thông thường qua cổng dịch vụ, hệ thống phản hồi mã lỗi HTTP 401 báo Unauthorized, qua đó chặn kết nối thẳng vào cơ sở dữ liệu. Tuy nhiên, thông qua một tuyến đường dẫn dựa trên nền tảng đám mây, các chuyên gia đã có thể kết nối tới cụm Elasticsearch, và hệ thống sau đó đã tiếp nhận tài khoản mặc định mà không bị ngăn chặn.Nền tảng giám sát thông tin mạng FOFA đã từng ghi nhận sự hiện diện của máy chủ và cổng dịch vụ này từ tháng 10 năm 2022, đồng thời xác định đây là một cơ sở dữ liệu vào tháng 7 năm 2023. Mặc dù vậy, Kinryū Labs không thể khẳng định chính xác thời điểm dữ liệu hành khách bắt đầu bị trích xuất được thông qua tuyến đường dẫn thứ hai. Vì lý do đó, dẫu các bản ghi có niên hạn trải dài hơn 9 năm, thời gian hệ thống thực sự bị phơi bày trên không gian mạng vẫn chưa thể xác định cụ thể.
Ngay sau khi phát hiện sự việc vào ngày 3 tháng 6, Kinryū Labs đã gửi báo cáo cảnh báo tới các cơ quan chức năng của Việt Nam, các hãng hàng không có thông tin xuất hiện trong máy chủ và các đội ứng cứu khẩn cấp sự cố máy tính quốc gia. Đến ngày 8 tháng 6, lỗ hổng truy cập vào cơ sở dữ liệu này đã được khắc phục.
Một email xác thực được BleepingComputer tiếp cận cho thấy đội ngũ bảo mật của Singapore Airlines đã tham gia hỗ trợ điều phối quá trình xử lý sự cố. Hãng bay này thông báo cho Kinryū Labs vào ngày 8 tháng 6 rằng họ đã làm việc với các bên liên quan và thực hiện các biện pháp nhằm khoanh vùng sự việc. Singapore Airlines sau đó không đưa ra thêm bình luận nào cho BleepingComputer.
Dù danh sách do các chuyên gia cung cấp ghi nhận sự hiện diện dữ liệu từ nhiều hãng hàng không lớn, không có bằng chứng nào cho thấy các hãng bay này là đơn vị chịu trách nhiệm vận hành cụm máy chủ gặp sự cố hay hệ thống nội bộ của họ đã bị xâm nhập. Đại diện Changi Airport Group, đơn vị quản lý Sân bay Changi tại Singapore, cho biết họ đã tiến hành kiểm tra vụ việc nhưng từ chối đưa ra nhận định. Trong khi đó, các cơ quan chức năng tại Việt Nam chưa phản hồi các yêu cầu liên hệ trước thời điểm thông tin được công bố.
Hiện vẫn chưa rõ liệu dữ liệu trong hệ thống có từng bị kẻ xấu tải xuống, rao bán hoặc mã hóa tống tiền hay không. Kinryū Labs cho biết họ không tìm thấy thư đòi tiền chuộc, không phát hiện các chỉ mục lạ trên cụm máy chủ và cũng chưa thấy tập dữ liệu này được rao bán trên các diễn đàn ngầm. Dẫu vậy, do không được tiếp cận lịch sử nhật ký máy chủ, các nhà nghiên cứu không thể đưa ra kết luận chắc chắn về việc dữ liệu đã từng bị sao chép trái phép hay chưa. Kinryū Labs dự kiến sẽ tiếp tục đăng tải các phân tích kỹ thuật chi tiết hơn trên trang blog của họ trong thời gian tới.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview