

Duy Linh✔
Writer
Một chiến dịch tấn công mạng mới đang khai thác thói quen gõ sai địa chỉ website của người dùng để phát tán mã độc, lừa đảo tiền điện tử và cài đặt các tiện ích mở rộng chiếm quyền kiểm soát trình duyệt. Đáng chú ý, các đối tượng đứng sau chiến dịch này đã đăng ký hàng loạt tên miền có cách viết gần giống những nền tảng trí tuệ nhân tạo (AI) phổ biến như ChatGPT, Claude, DeepSeek, Perplexity, Midjourney, ElevenLabs và Cursor.

Nhà nghiên cứu Oleg Zaytsev đã theo dõi 186 tên miền tương tự trên 27 thương hiệu AI khác nhau. Ông đặt tên cho phương thức phân phối này là TypoPrompting, một kỹ thuật lợi dụng lỗi chính tả khi người dùng nhập địa chỉ các công cụ AI để đưa họ đến những trang web độc hại.
Thay vì sử dụng những tên miền hoàn toàn xa lạ, kẻ tấn công tạo ra các địa chỉ chỉ khác website chính thức một vài ký tự. Những lỗi đánh máy tưởng chừng vô hại này có thể dẫn người dùng đến các chiến dịch ClickFix, phần mềm độc hại chiếm quyền kiểm soát trình duyệt hoặc những tiện ích mở rộng có khả năng thay đổi công cụ tìm kiếm mặc định.
Trong số các thương hiệu được theo dõi, ChatGPT có số lượng tên miền giả mạo tương tự nhiều nhất với 25 trường hợp. Claude đứng thứ hai với 18 trường hợp, tiếp theo là DeepSeek với 16 trường hợp. Các tên miền được tạo ra bằng những lỗi gõ rất thông thường, chẳng hạn như nhấn nhầm phím liền kề trong <span>clsude[.]ai</span>, đảo vị trí chữ cái trong <span>cluade[.]ai</span> hoặc bỏ sót một chữ cái trong <span>caude[.]ai</span>.
Điểm nguy hiểm của TypoPrompting nằm ở cách các tên miền này phân phối nội dung. Khi truy cập một số địa chỉ giả mạo, người dùng ban đầu có thể chỉ nhìn thấy một trang chờ (parked page) tưởng như không có gì đáng ngờ. Tuy nhiên, trang này thực chất chuyển hướng lưu lượng truy cập đến một hệ thống trung gian.
Hệ thống sẽ lựa chọn điểm đến tiếp theo dựa trên nhiều yếu tố như vị trí địa lý, hệ điều hành và trình duyệt của người truy cập. Vì vậy, hai người cùng mở một tên miền có thể nhận được những kết quả hoàn toàn khác nhau: một người chỉ thấy trang chờ bình thường, trong khi người còn lại bị đưa thẳng đến trang lừa đảo hoặc chuỗi phát tán mã độc.
Đây không phải là phương thức tấn công hoàn toàn mới. Vào tháng 12/2025, Infoblox từng ghi nhận cơ chế chuyển hướng tương tự và phát hiện khoảng 90% lượt truy cập vào các tên miền bị ẩn danh được chuyển đến những trang web lừa đảo hoặc phát tán phần mềm độc hại. Việc che giấu nội dung thực tế của tên miền cũng giúp các công cụ quét bảo mật chỉ nhìn thấy một website vô hại, khiến hoạt động phát hiện trở nên khó khăn hơn.
Tại đây, hệ thống kiểm tra thông tin trình duyệt và yêu cầu người truy cập giải một thử thách bằng chứng công việc MD5 (Proof-of-Work). Đây là một bước trong cơ chế lọc người truy cập trước khi quyết định nội dung tiếp theo được phân phối.
Chỉ một nhóm người dùng được lựa chọn mới nhìn thấy trang xác minh Cloudflare giả mạo, hỗ trợ một trong sáu ngôn ngữ. Trang web này sao chép một đoạn lệnh vào clipboard, sau đó hướng dẫn nạn nhân dán lệnh vào hộp thoại Run của Windows.
Đây chính là cách thức triển khai chiêu trò ClickFix, trong đó kẻ tấn công lừa người dùng tự thực hiện các thao tác có thể dẫn đến việc chạy mã độc trên máy tính.
Theo phân tích của Island, lệnh được sử dụng gọi <span>curl.exe</span> để tải tệp <span>W901.ps1</span> từ địa chỉ <span>3112851459</span>. Đây là cách biểu diễn địa chỉ IP <span>185.138.88[.]3</span> dưới dạng số thập phân. Sau khi tải xuống, tập lệnh được thực thi trong một cửa sổ PowerShell ẩn, đồng thời sử dụng tham số bỏ qua chính sách thực thi (Execution Policy Bypass).
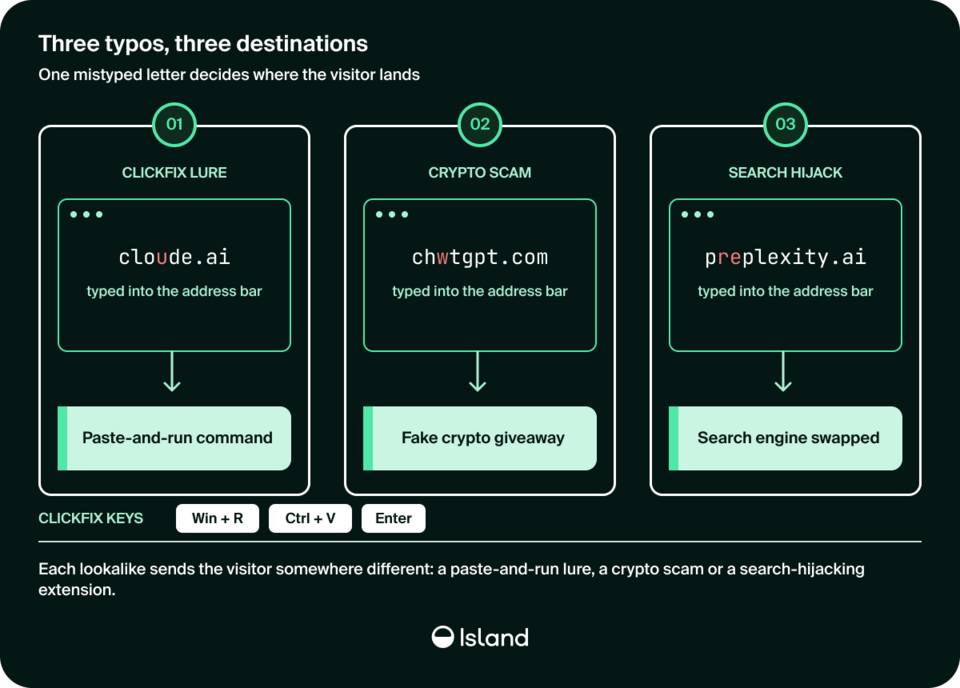
Ba phần mềm giả mạo AI được truy tìm đã dẫn đến một chiêu trò lừa đảo ClickFix, một vụ lừa đảo tiền điện tử và một tiện ích mở rộng chiếm quyền kiểm soát tìm kiếm (Nguồn: Island).
Việc biểu diễn địa chỉ IP dưới dạng số thập phân cũng giúp kẻ tấn công tránh được một số bộ lọc bảo mật dựa trên mẫu nhận diện địa chỉ IP thông thường. Thay vì xuất hiện dưới dạng địa chỉ có các dấu chấm quen thuộc, địa chỉ máy chủ được thể hiện bằng một chuỗi số duy nhất.
Island còn phát hiện hệ thống này không chỉ phục vụ các chiến dịch giả mạo công cụ AI. Cổng phân phối nói trên có liên quan đến 211 tên miền truy cập, với 550 bản ghi quét trùng khớp được ghi nhận trong giai đoạn từ tháng 4/2025 đến tháng 11/2026. Trong số đó có những tên miền giả mạo các thương hiệu và dịch vụ như Scotiabank, Charles Schwab, Verizon và Microsoft Azure.
Đối với người dùng macOS, chiến dịch sử dụng một hình thức lừa đảo khác. Nạn nhân được hiển thị thông báo cập nhật Terminal giả mạo, hướng dẫn thực hiện lệnh <span>curl</span> và chuyển đầu ra của lệnh vào trình thông dịch dòng lệnh zsh.
Các nhà nghiên cứu cũng truy vết tám tên miền giả mạo Claude, DeepSeek, Copilot, ElevenLabs và Voice AI. Những địa chỉ này dẫn người dùng từ <span>deezyj[.]com</span> đến các trang web có giao diện "Kiểm tra bảo mật" giả mạo.
Các trang này quảng bá Net Guard, một phần mềm được giới thiệu là công cụ quét Wi-Fi và DNS. Gói cài đặt MSIX của phần mềm có mã băm trùng khớp với danh sách trên Microsoft Store và mang chữ ký của Microsoft. Tuy nhiên, bên trong gói cài đặt là một ứng dụng Tauri được xây dựng trên nền tảng <span>buntai-sdk</span>.
Phân tích mã nguồn cho thấy phần mềm có khả năng thay đổi công cụ tìm kiếm mặc định của trình duyệt khi người dùng không hoạt động. Ngoài ra, nó còn có thể thực thi JavaScript từ xa thông qua <span>DevTools Runtime.evaluate</span> và cài đặt các tiện ích mở rộng trình duyệt.
Đáng chú ý, những tính năng này được bật theo mặc định. Hai phần mềm Privacy Keeper và MyFlixly Browser cũng sử dụng chung một mã nguồn. Island xếp cả ba gói phần mềm này vào nhóm phần mềm chiếm quyền điều khiển trình duyệt (Browser Hijacker).
Tiện ích này thiết lập <span>find.flashysearches[.]com</span> làm nhà cung cấp tìm kiếm mặc định. Đáng chú ý, nó không yêu cầu bất kỳ quyền truy cập nào và cũng không chạy mã JavaScript. Đây là một trong 30 tiện ích mở rộng thuộc cùng một bộ công cụ.
Trong số đó, 13 tiện ích đã bị gỡ bỏ, trong khi 17 tiện ích còn lại vẫn được liệt kê. Theo số liệu được ghi nhận vào ngày 3/11/2026, tổng số người dùng hiển thị trên các tiện ích còn lại lên tới 972.000.
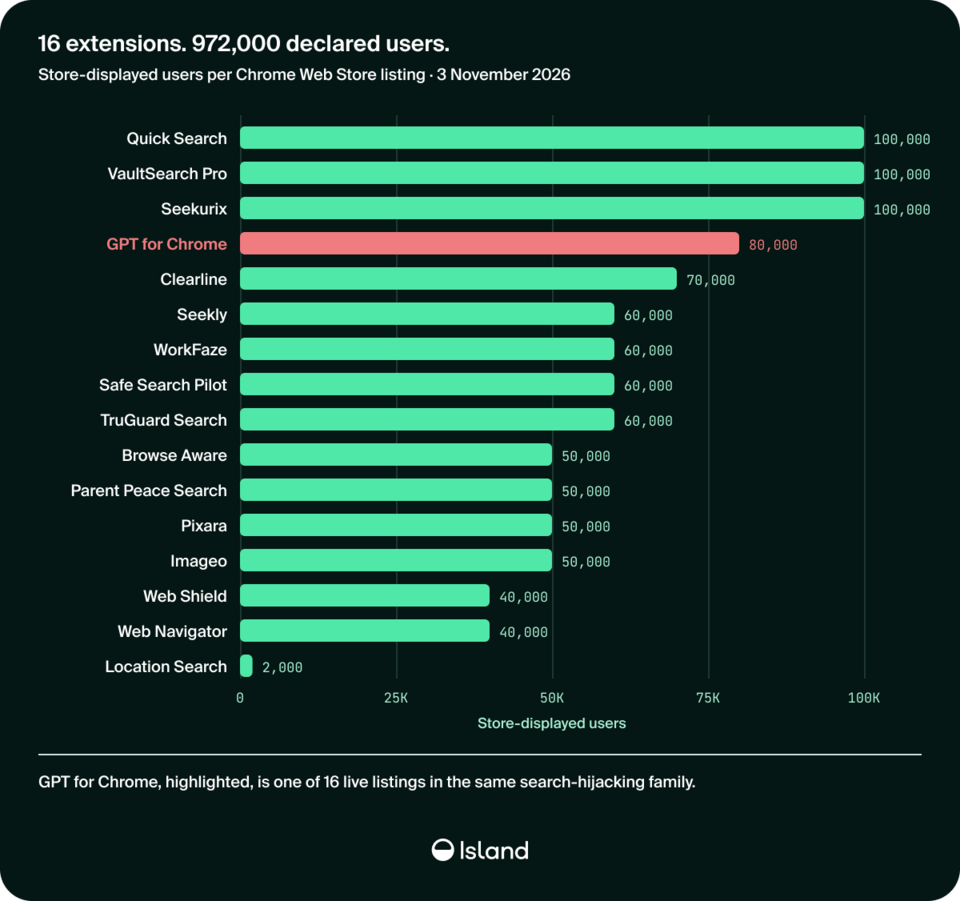
Số lượng người dùng được hiển thị bởi 16 trang web đang hoạt động vào ngày 3 tháng 11 năm 2026. GPT dành cho Chrome được tô sáng màu đỏ đậm (Nguồn: Island).
Các nhà nghiên cứu cũng phát hiện một số tên miền giả mạo có khả năng phát tán trực tiếp phần mềm độc hại thay vì chỉ chuyển hướng người dùng đến những tiện ích mở rộng đáng ngờ.
Trong tháng 10 và tháng 11/2026, tên miền <span>chatlgpt[.]com</span> đã phân phối tệp <span>Installer_ChatGPT.zip</span>. Kết quả kiểm tra cho thấy 9 trong số 16 công cụ của MetaDefender đã đưa ra cảnh báo đối với tệp này.
Những trường hợp tương tự cũng từng xuất hiện trước đó. Năm 2023, tên miền <span>midj0urney[.]org</span> phát tán phần mềm đánh cắp thông tin Aurora thông qua một trình tải có tên Invalid Printer. Đến đầu năm 2025, tên miền <span>deepsek[.]icu</span> tiếp tục được sử dụng để phân phối một gói phần mềm dành cho Android.
Trước tình trạng này, Island khuyến nghị các tổ chức nên sử dụng hệ thống dấu trang được quản lý tập trung đối với những công cụ AI đã được cấp phép, thay vì để nhân viên tự tìm kiếm và nhập địa chỉ website. Đồng thời, doanh nghiệp cần chủ động giám sát các tên miền có cách viết tương tự những nền tảng AI hợp pháp.
Các nhóm bảo mật cũng nên liên kết hoạt động duyệt web với những hành vi diễn ra trong hộp thoại Run của Windows. Những dấu hiệu cần được chú ý bao gồm tiến trình PowerShell chạy ẩn, các tham số bỏ qua chính sách thực thi và việc sử dụng địa chỉ IP ở dạng thập phân.
Đối với các tệp cài đặt MSIX, chuyên gia bảo mật cần kiểm tra kỹ họ gói phần mềm, nhà phát hành và mã băm. Một gói cài đặt có chữ ký hợp lệ hoặc xuất hiện trong danh sách trên Microsoft Store không đồng nghĩa với việc mọi hành vi bên trong đều an toàn, đặc biệt khi phần mềm có khả năng can thiệp vào trình duyệt.
Bên cạnh đó, doanh nghiệp cần áp dụng chính sách tập trung đối với công cụ tìm kiếm và tiện ích mở rộng trình duyệt, hạn chế việc cài đặt tùy ý từ người dùng. Khi phát hiện dấu hiệu bất thường, đội ngũ bảo mật nên truy vết toàn bộ chuỗi tấn công, từ tên miền ban đầu mà người dùng truy cập cho đến điểm cuối thực hiện hành vi thay đổi trên hệ thống.
TypoPrompting cho thấy chỉ một lỗi gõ nhỏ khi truy cập công cụ AI cũng có thể mở đường cho nhiều hình thức tấn công khác nhau. Khi các nền tảng AI ngày càng trở thành công cụ làm việc quen thuộc, việc kiểm tra kỹ địa chỉ truy cập và sử dụng những đường dẫn đáng tin cậy là yếu tố quan trọng để hạn chế nguy cơ bị chuyển hướng đến các website độc hại.
Nhà nghiên cứu Oleg Zaytsev đã theo dõi 186 tên miền tương tự trên 27 thương hiệu AI khác nhau. Ông đặt tên cho phương thức phân phối này là TypoPrompting, một kỹ thuật lợi dụng lỗi chính tả khi người dùng nhập địa chỉ các công cụ AI để đưa họ đến những trang web độc hại.
Thay vì sử dụng những tên miền hoàn toàn xa lạ, kẻ tấn công tạo ra các địa chỉ chỉ khác website chính thức một vài ký tự. Những lỗi đánh máy tưởng chừng vô hại này có thể dẫn người dùng đến các chiến dịch ClickFix, phần mềm độc hại chiếm quyền kiểm soát trình duyệt hoặc những tiện ích mở rộng có khả năng thay đổi công cụ tìm kiếm mặc định.
Trong số các thương hiệu được theo dõi, ChatGPT có số lượng tên miền giả mạo tương tự nhiều nhất với 25 trường hợp. Claude đứng thứ hai với 18 trường hợp, tiếp theo là DeepSeek với 16 trường hợp. Các tên miền được tạo ra bằng những lỗi gõ rất thông thường, chẳng hạn như nhấn nhầm phím liền kề trong <span>clsude[.]ai</span>, đảo vị trí chữ cái trong <span>cluade[.]ai</span> hoặc bỏ sót một chữ cái trong <span>caude[.]ai</span>.
Điểm nguy hiểm của TypoPrompting nằm ở cách các tên miền này phân phối nội dung. Khi truy cập một số địa chỉ giả mạo, người dùng ban đầu có thể chỉ nhìn thấy một trang chờ (parked page) tưởng như không có gì đáng ngờ. Tuy nhiên, trang này thực chất chuyển hướng lưu lượng truy cập đến một hệ thống trung gian.
Hệ thống sẽ lựa chọn điểm đến tiếp theo dựa trên nhiều yếu tố như vị trí địa lý, hệ điều hành và trình duyệt của người truy cập. Vì vậy, hai người cùng mở một tên miền có thể nhận được những kết quả hoàn toàn khác nhau: một người chỉ thấy trang chờ bình thường, trong khi người còn lại bị đưa thẳng đến trang lừa đảo hoặc chuỗi phát tán mã độc.
Đây không phải là phương thức tấn công hoàn toàn mới. Vào tháng 12/2025, Infoblox từng ghi nhận cơ chế chuyển hướng tương tự và phát hiện khoảng 90% lượt truy cập vào các tên miền bị ẩn danh được chuyển đến những trang web lừa đảo hoặc phát tán phần mềm độc hại. Việc che giấu nội dung thực tế của tên miền cũng giúp các công cụ quét bảo mật chỉ nhìn thấy một website vô hại, khiến hoạt động phát hiện trở nên khó khăn hơn.
Từ lỗi chính tả đến chuỗi phát tán mã độc ClickFix
Một ví dụ được các nhà nghiên cứu tại Island phân tích là tên miền giả mạo <span>cloude[.]ai</span>. Khi người dùng truy cập, lưu lượng được chuyển qua hai tên miền trung gian là <span>securetrackingnode[.]com</span> và <span>biomimicrydevtech[.]buzz</span>, trước khi đến <span>blockchainfuturedev[.]buzz</span>.Tại đây, hệ thống kiểm tra thông tin trình duyệt và yêu cầu người truy cập giải một thử thách bằng chứng công việc MD5 (Proof-of-Work). Đây là một bước trong cơ chế lọc người truy cập trước khi quyết định nội dung tiếp theo được phân phối.
Chỉ một nhóm người dùng được lựa chọn mới nhìn thấy trang xác minh Cloudflare giả mạo, hỗ trợ một trong sáu ngôn ngữ. Trang web này sao chép một đoạn lệnh vào clipboard, sau đó hướng dẫn nạn nhân dán lệnh vào hộp thoại Run của Windows.
Đây chính là cách thức triển khai chiêu trò ClickFix, trong đó kẻ tấn công lừa người dùng tự thực hiện các thao tác có thể dẫn đến việc chạy mã độc trên máy tính.
Theo phân tích của Island, lệnh được sử dụng gọi <span>curl.exe</span> để tải tệp <span>W901.ps1</span> từ địa chỉ <span>3112851459</span>. Đây là cách biểu diễn địa chỉ IP <span>185.138.88[.]3</span> dưới dạng số thập phân. Sau khi tải xuống, tập lệnh được thực thi trong một cửa sổ PowerShell ẩn, đồng thời sử dụng tham số bỏ qua chính sách thực thi (Execution Policy Bypass).
Ba phần mềm giả mạo AI được truy tìm đã dẫn đến một chiêu trò lừa đảo ClickFix, một vụ lừa đảo tiền điện tử và một tiện ích mở rộng chiếm quyền kiểm soát tìm kiếm (Nguồn: Island).
Việc biểu diễn địa chỉ IP dưới dạng số thập phân cũng giúp kẻ tấn công tránh được một số bộ lọc bảo mật dựa trên mẫu nhận diện địa chỉ IP thông thường. Thay vì xuất hiện dưới dạng địa chỉ có các dấu chấm quen thuộc, địa chỉ máy chủ được thể hiện bằng một chuỗi số duy nhất.
Island còn phát hiện hệ thống này không chỉ phục vụ các chiến dịch giả mạo công cụ AI. Cổng phân phối nói trên có liên quan đến 211 tên miền truy cập, với 550 bản ghi quét trùng khớp được ghi nhận trong giai đoạn từ tháng 4/2025 đến tháng 11/2026. Trong số đó có những tên miền giả mạo các thương hiệu và dịch vụ như Scotiabank, Charles Schwab, Verizon và Microsoft Azure.
Đối với người dùng macOS, chiến dịch sử dụng một hình thức lừa đảo khác. Nạn nhân được hiển thị thông báo cập nhật Terminal giả mạo, hướng dẫn thực hiện lệnh <span>curl</span> và chuyển đầu ra của lệnh vào trình thông dịch dòng lệnh zsh.
Các nhà nghiên cứu cũng truy vết tám tên miền giả mạo Claude, DeepSeek, Copilot, ElevenLabs và Voice AI. Những địa chỉ này dẫn người dùng từ <span>deezyj[.]com</span> đến các trang web có giao diện "Kiểm tra bảo mật" giả mạo.
Các trang này quảng bá Net Guard, một phần mềm được giới thiệu là công cụ quét Wi-Fi và DNS. Gói cài đặt MSIX của phần mềm có mã băm trùng khớp với danh sách trên Microsoft Store và mang chữ ký của Microsoft. Tuy nhiên, bên trong gói cài đặt là một ứng dụng Tauri được xây dựng trên nền tảng <span>buntai-sdk</span>.
Phân tích mã nguồn cho thấy phần mềm có khả năng thay đổi công cụ tìm kiếm mặc định của trình duyệt khi người dùng không hoạt động. Ngoài ra, nó còn có thể thực thi JavaScript từ xa thông qua <span>DevTools Runtime.evaluate</span> và cài đặt các tiện ích mở rộng trình duyệt.
Đáng chú ý, những tính năng này được bật theo mặc định. Hai phần mềm Privacy Keeper và MyFlixly Browser cũng sử dụng chung một mã nguồn. Island xếp cả ba gói phần mềm này vào nhóm phần mềm chiếm quyền điều khiển trình duyệt (Browser Hijacker).
Hàng loạt tên miền AI giả mạo được dùng để chiếm quyền tìm kiếm
Một nhánh khác của chiến dịch tập trung vào Perplexity. Khi người dùng nhập sai địa chỉ thành <span>preplexity[.]ai</span>, họ có thể bị chuyển hướng đến <span>quickflashtool[.]com</span> và được dẫn đến một tiện ích mở rộng Chrome.Tiện ích này thiết lập <span>find.flashysearches[.]com</span> làm nhà cung cấp tìm kiếm mặc định. Đáng chú ý, nó không yêu cầu bất kỳ quyền truy cập nào và cũng không chạy mã JavaScript. Đây là một trong 30 tiện ích mở rộng thuộc cùng một bộ công cụ.
Trong số đó, 13 tiện ích đã bị gỡ bỏ, trong khi 17 tiện ích còn lại vẫn được liệt kê. Theo số liệu được ghi nhận vào ngày 3/11/2026, tổng số người dùng hiển thị trên các tiện ích còn lại lên tới 972.000.
Số lượng người dùng được hiển thị bởi 16 trang web đang hoạt động vào ngày 3 tháng 11 năm 2026. GPT dành cho Chrome được tô sáng màu đỏ đậm (Nguồn: Island).
Các nhà nghiên cứu cũng phát hiện một số tên miền giả mạo có khả năng phát tán trực tiếp phần mềm độc hại thay vì chỉ chuyển hướng người dùng đến những tiện ích mở rộng đáng ngờ.
Trong tháng 10 và tháng 11/2026, tên miền <span>chatlgpt[.]com</span> đã phân phối tệp <span>Installer_ChatGPT.zip</span>. Kết quả kiểm tra cho thấy 9 trong số 16 công cụ của MetaDefender đã đưa ra cảnh báo đối với tệp này.
Những trường hợp tương tự cũng từng xuất hiện trước đó. Năm 2023, tên miền <span>midj0urney[.]org</span> phát tán phần mềm đánh cắp thông tin Aurora thông qua một trình tải có tên Invalid Printer. Đến đầu năm 2025, tên miền <span>deepsek[.]icu</span> tiếp tục được sử dụng để phân phối một gói phần mềm dành cho Android.
Trước tình trạng này, Island khuyến nghị các tổ chức nên sử dụng hệ thống dấu trang được quản lý tập trung đối với những công cụ AI đã được cấp phép, thay vì để nhân viên tự tìm kiếm và nhập địa chỉ website. Đồng thời, doanh nghiệp cần chủ động giám sát các tên miền có cách viết tương tự những nền tảng AI hợp pháp.
Các nhóm bảo mật cũng nên liên kết hoạt động duyệt web với những hành vi diễn ra trong hộp thoại Run của Windows. Những dấu hiệu cần được chú ý bao gồm tiến trình PowerShell chạy ẩn, các tham số bỏ qua chính sách thực thi và việc sử dụng địa chỉ IP ở dạng thập phân.
Đối với các tệp cài đặt MSIX, chuyên gia bảo mật cần kiểm tra kỹ họ gói phần mềm, nhà phát hành và mã băm. Một gói cài đặt có chữ ký hợp lệ hoặc xuất hiện trong danh sách trên Microsoft Store không đồng nghĩa với việc mọi hành vi bên trong đều an toàn, đặc biệt khi phần mềm có khả năng can thiệp vào trình duyệt.
Bên cạnh đó, doanh nghiệp cần áp dụng chính sách tập trung đối với công cụ tìm kiếm và tiện ích mở rộng trình duyệt, hạn chế việc cài đặt tùy ý từ người dùng. Khi phát hiện dấu hiệu bất thường, đội ngũ bảo mật nên truy vết toàn bộ chuỗi tấn công, từ tên miền ban đầu mà người dùng truy cập cho đến điểm cuối thực hiện hành vi thay đổi trên hệ thống.
TypoPrompting cho thấy chỉ một lỗi gõ nhỏ khi truy cập công cụ AI cũng có thể mở đường cho nhiều hình thức tấn công khác nhau. Khi các nền tảng AI ngày càng trở thành công cụ làm việc quen thuộc, việc kiểm tra kỹ địa chỉ truy cập và sử dụng những đường dẫn đáng tin cậy là yếu tố quan trọng để hạn chế nguy cơ bị chuyển hướng đến các website độc hại.
Được phối hợp thực hiện bởi các chuyên gia của Bkav,
cộng đồng An ninh mạng Việt Nam WhiteHat
và cộng đồng Khoa học công nghệ VnReview